Ustawa o ochronie danych osobowych w formie cyfrowej z 2023 r. ma już obowiązujące przepisy, a aplikacje medyczne w Indiach mają ustalony termin. MeitY powiadomiło o przepisach DPDP z 2025 r. 13 listopada 2025 r. Większość istotnych obowiązków, w tym powiadomienia o zgodzie, zabezpieczenia, zgłaszanie naruszeń, przechowywanie i prawa podstawowe dotyczące danych, obowiązuje od 13 maja 2027 r. W przypadku aplikacji telemedycznych lub medycznych prace polegają na odbudowie procedur dotyczących zgody, rejestrowania, reagowania na naruszenia i usuwania danych, tak aby spełniały one wymagania przed tą datą.
- 13 listopada 2025 r.: Powiadomienie o przepisach, wejście w życie postanowień Rady Ochrony Danych.
- 13 listopada 2026 r.: Postanowienia dotyczące Menedżera zgód (Zasada 4) wchodzą w życie.
- 13 maja 2027 r.: obowiązują podstawowe obowiązki, chyba że MeitY skróci termin.
- Naruszenia: zgłoś je Radzie Ochrony Danych w ciągu 72 godzin i bezzwłocznie poinformuj poszkodowanych użytkowników.
- Zasada CERT-In dotycząca 6-godzinnego okresu oczekiwania na incydent cybernetyczny nadal obowiązuje równolegle.
Ten artykuł stanowi podsumowanie techniczne, a nie poradę prawną. Poproś wykwalifikowanego indyjskiego prawnika ds. ochrony danych o sprawdzenie Twojej konfiguracji.
Harmonogram DPDP dla aplikacji z branży opieki zdrowotnej
Przepisy wchodzą w życie w trzech fazach. Daty określa odniesienie do każdego przepisu, zweryfikowane pod kątem zgodności z Dziennikiem Ustaw GSR 846(E) .
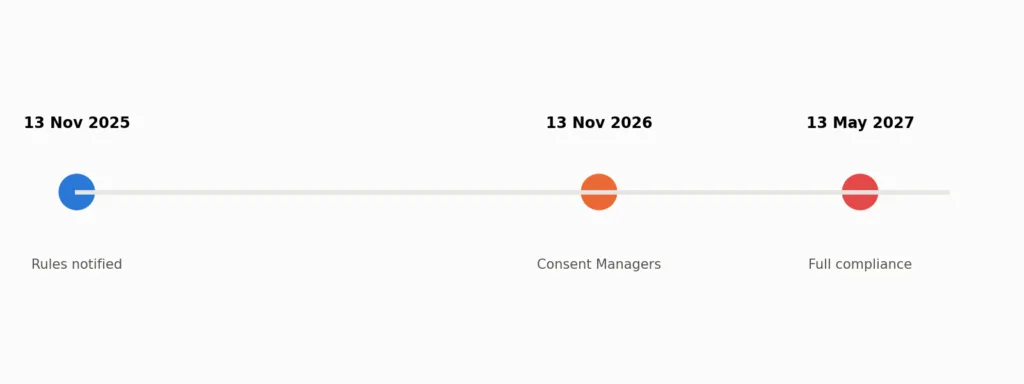
Na początku 2026 roku MeitY rozważało skrócenie niektórych z tych okien czasowych, głównie dla podmiotów zarządzających danymi istotnymi ( Takshashila ). W momencie aktualizacji (listopad 2026 r.) opublikowane Zasady nadal liczą 18 miesięcy od powiadomienia o podstawowych obowiązkach, co daje 13 maja 2027 r. Przed ustaleniem planu należy sprawdzić powiadomienia MeitY i traktować pozostałe miesiące jako czas budowy, a nie czas oczekiwania.
Kto jest kim w aplikacji zdrowotnej
Ustawa stosuje własne terminy. Pierwszym krokiem jest ich dopasowanie do Twojego produktu.
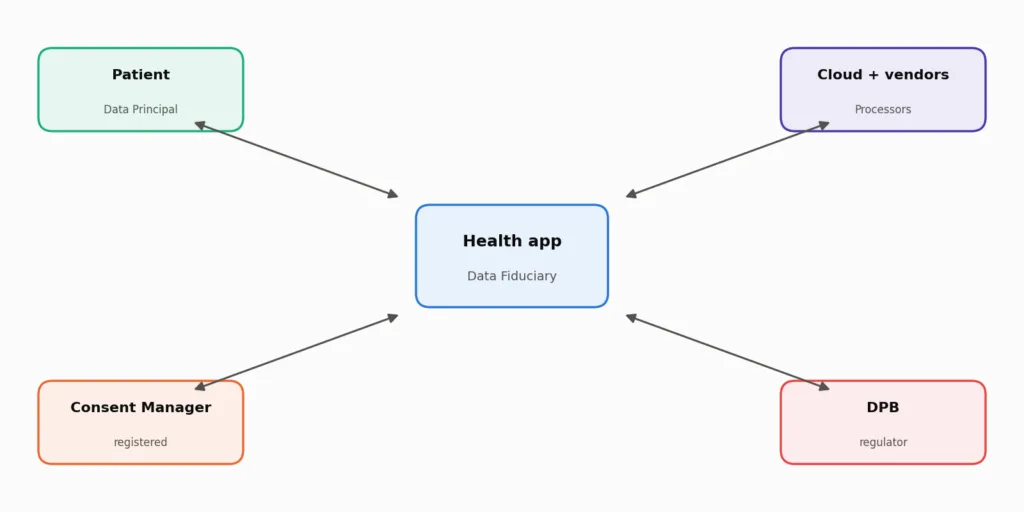
- Dane Główne: pacjent lub rodzic bądź opiekun dziecka.
- Powiernik danych:klinika, szpital lub firma oferująca aplikację decyduje, dlaczego i w jaki sposób przetwarzane są dane.
- Procesory danych: Twój dostawca usług w chmurze, dostawca rozwiązań wideo, bramka SMS, narzędzia analityczne i laboratoria, do których przesyłasz dane.
- Menedżer zgód:zarejestrowana, interoperacyjna platforma, której użytkownicy mogą używać do zarządzania zgodami.
- Rada Ochrony Danych w Indiach:organ rozpatrujący skargi, naruszenia i kary.
Duże platformy opieki zdrowotnej mogą zostać powiadomione jako ważni powiernicy danych. Podsumowanie zasad EY wymienia ich dodatkowe obowiązki: coroczne oceny skutków dla ochrony danych, audyty, należytą staranność algorytmiczną oraz inspektora ochrony danych.
Zgodność DPDP dla aplikacji medycznej: lista kontrolna kompilacji
1. Zgoda, która jest samodzielna
Przepisy wymagają odrębnego powiadomienia, które wyszczególnia gromadzone dane i wyjaśnia cel w prosty sposób. W przypadku aplikacji telemedycznej zazwyczaj sensowne jest uzyskanie oddzielnych zgód na samą konsultację, na udostępnianie dokumentacji innemu usługodawcy, na nagrywanie i na wszelkie działania marketingowe. Przechowuj każdą zgodę z wersją, znacznikiem czasu i celem.
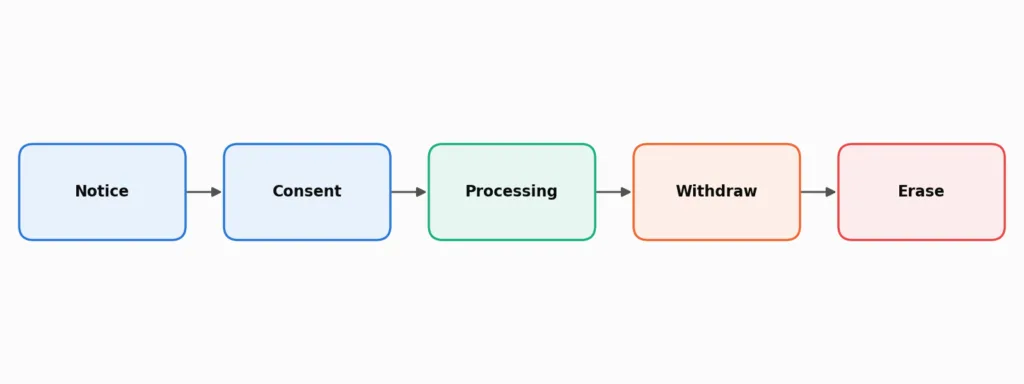
Rezygnacja musi być tak prosta, jak wyrażenie zgody. Wbuduj ją w ustawienia aplikacji, a nie tylko w e-mailu z prośbą o pomoc.
2. Zabezpieczenia
Reguła 6 obowiązuje od maja 2027 r. Należy się spodziewać szyfrowania, kontroli dostępu, rejestrowania dostępu do poszczególnych rekordów oraz kopii zapasowych. Test penetracyjny i test bezpieczeństwa API dostarczą dowodów na to, że zabezpieczenia działają, a nie tylko że istnieją. Nasz przewodnik po bezpiecznej architekturze chmurowej dla aplikacji telemedycznych obejmuje kwestie kontroli technicznej.
3. Reakcja na naruszenie z dwoma zegarami
Zasada 7 wymaga niezwłocznego poinformowania użytkowników, których dotyczy problem, i przesłania szczegółowego raportu do Zarządu w ciągu 72 godzin. Odrębne wytyczne CERT-In z 2022 roku nadal wymagają zgłaszania określonych incydentów cybernetycznych w ciągu sześciu godzin.
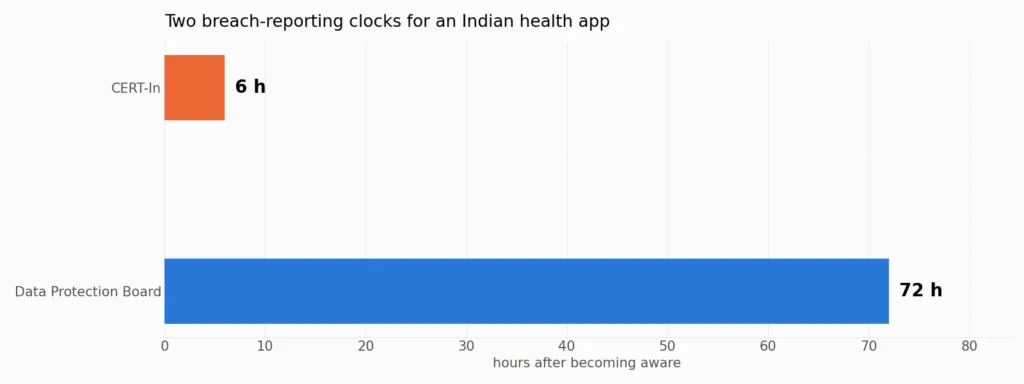
Twój podręcznik incydentów powinien uruchamiać oba zegary na podstawie jednego wykrycia zdarzenia, a także zawierać przygotowane wcześniej powiadomienia.
4. Żądania dotyczące praw
Pacjenci mogą poprosić o dostęp do swoich danych, ich poprawienie lub usunięcie, a także wskazać osobę, która będzie działać w ich imieniu. Stwórz przepływ wniosków, który weryfikuje tożsamość, kieruje do odpowiedniego działania i rejestruje odpowiedź.
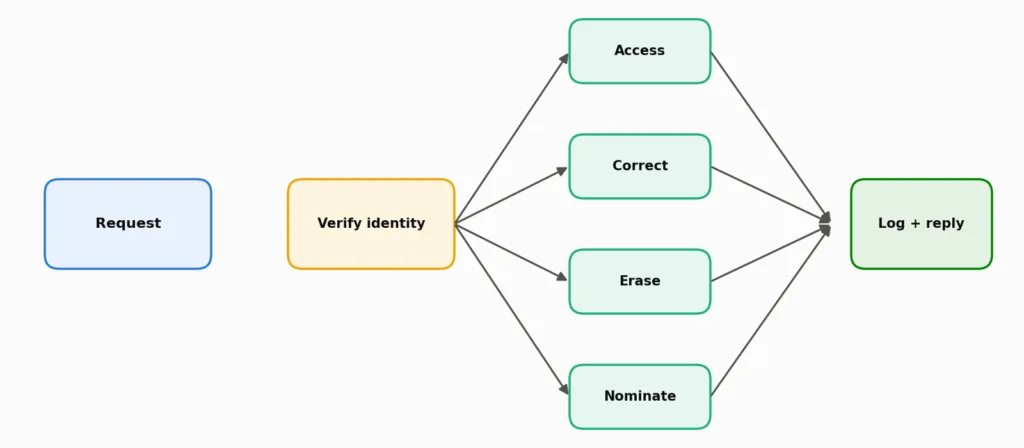
Usuwanie danych w opiece zdrowotnej ma swoje ograniczenia. Dokumentacja medyczna często podlega przepisom o przechowywaniu danych na mocy innych przepisów, więc usunięcie danych może oznaczać zaprzestanie przetwarzania danych w zakresie nieistotnym oraz usunięcie danych marketingowych i analitycznych, przy jednoczesnym zachowaniu dokumentacji medycznej przez okres dozwolony przepisami prawa. Udokumentuj tę logikę.
5. Dane dzieci
Weryfikowalna zgoda rodzicielska dotyczy danych dzieci. W podsumowaniu EY zaznaczono, że pracownicy służby zdrowia należą do kategorii zwolnionych z niektórych wymogów dotyczących zgody rodzicielskiej. Sprawdź z prawnikiem, które dokładnie zwolnienie dotyczy telekonsultacji pediatrycznej w Twoim modelu.
6. Dostawcy i transfer transgraniczny
Wypisz wszystkie podmioty przetwarzające dane, jakie dane otrzymują i gdzie je przechowują. Zawrzyj odpowiednie umowy. Reguła 15 dotyczy transferów transgranicznych; zwracaj uwagę na wszelkie ograniczenia krajowe, o których powiadamia rząd.
Gdzie DPDP spotyka się z ABDM
Wiele aplikacji zdrowotnych łączy się również z Ayushman Bharat Digital Mission. Te dwa systemy pokrywają się pod względem zgody i bezpieczeństwa, ale nie są takie same.
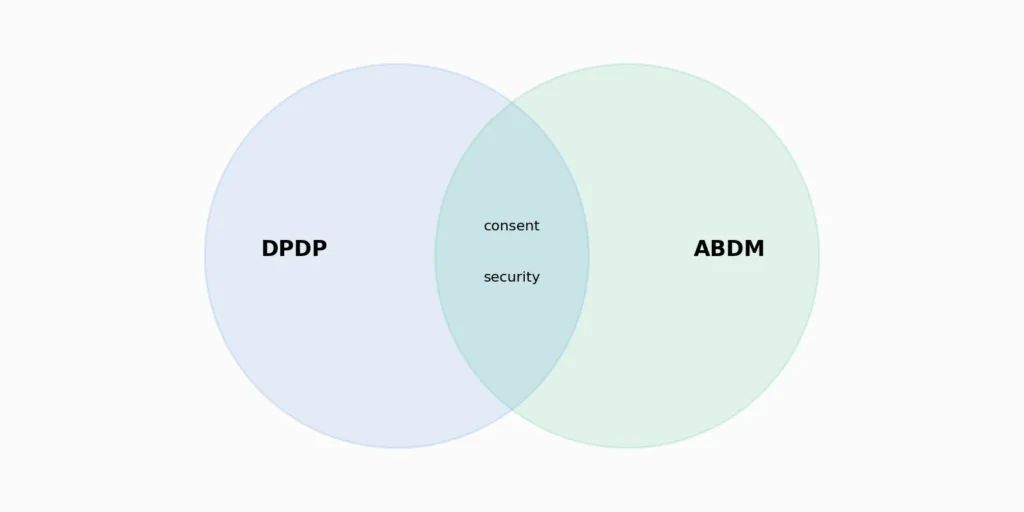
Jedna różnica ma znaczenie w przypadku hostingu. Analiza prawna z 2026 roku wskazuje, że ustawa DPDP nie nakłada ogólnego wymogu przechowywania danych medycznych w Indiach, ale dane medyczne przetwarzane w ekosystemie ABDM muszą być przechowywane w Indiach zgodnie z Polityką Zarządzania Danymi Zdrowotnymi. Większość indyjskich aplikacji medycznych łatwiej będzie hostować wszystkie dane kliniczne w Indiach.
Konsultacje telemedyczne nadal podlegają Wytycznym w zakresie praktyki telemedycznej z 2020 r. dotyczącym tożsamości, zgody i recept. DPDP uzupełnia te wytyczne, ale ich nie zastępuje.
Jeśli Twoja aplikacja łączy rekordy z ABHA, nasz przewodnik po integracji ABHA obejmuje proces uzyskiwania zgody po stronie ABDM, do którego powinien być dostosowany Twój projekt zgody DPDP.
kary
Harmonogram ustawy przewiduje kary do 250 crore rupii za brak podjęcia odpowiednich środków bezpieczeństwa zapobiegających naruszeniu. Rada ustala wysokość kary indywidualnie dla każdego przypadku.
Typowe błędy
- Jedno pole wyboru do wszystkiego.
Trudno obronić zgodę pakietową. Wyszczególnij cele. - Brak przycisku wypłaty.
Wycofanie się musi być tak łatwe, jak wyrażenie zgody. - Tylko jeden zegar naruszenia.
Obowiązują 6 godzin CERT-In i 72 godziny Board. - Nieznane procesory.
Zestawy SDK do analizy danych i bramki SMS również się liczą. - Traktowanie wymazania jako usunięcia wszystkiego.
Zasady dotyczące przechowywania danych klinicznych nadal obowiązują. - Czekamy na maj 2027.
Termin może zostać przesunięty wcześniej, a odbudowa procesów zgody wymaga czasu.
Potrzebujesz pomocy w dostosowaniu aplikacji zdrowotnej do standardu DPDP?
Nasze usługi zgodności z ustawą DPDP mapują przepływy danych, odbudowują zgody i powiadomienia oraz konfigurują przepływy pracy dotyczące naruszeń i wniosków o prawa w samej aplikacji. W przypadku nowych produktów, wbudowujemy je w aplikacje telemedyczne już od pierwszej wersji. Porozmawiaj z nami o sytuacji Twojej aplikacji.
FAQ
Kiedy ustawa DPDP ma zastosowanie do aplikacji związanych z opieką zdrowotną?
Zasady zostały ogłoszone 13 listopada 2025 r. Większość obowiązków dotyczących aplikacji zdrowotnych zacznie obowiązywać od 13 maja 2027 r., chyba że MeitY powiadomi o krótszym terminie.
Czy aplikacje zdrowotne muszą przechowywać dane w Indiach w ramach DPDP?
Ustawa nie zawiera żadnych ogólnych reguł, ale dane przetwarzane w ABDM muszą być przechowywane w Indiach, dlatego wiele aplikacji medycznych jest hostowanych w Indiach.
Jak szybko aplikacja medyczna musi zgłosić naruszenie danych?
Niezwłocznie poinformuj poszkodowanych użytkowników i prześlij szczegółowy raport do Rady Ochrony Danych w ciągu 72 godzin. Obowiązuje również zasada 6 godzin CERT-In dotycząca cyberincydentów.
Czy aplikacja telemedyczna jest istotnym powiernikiem danych?
Tylko jeśli rząd to zgłosi, biorąc pod uwagę takie czynniki jak ilość danych i ich wrażliwość. Duże platformy powinny się na to przygotować.
Źródła
- Przepisy DPDP z 2025 r., daty wejścia w życie poszczególnych przepisów (Dziennik Urzędowy GSR 846(E))
- EY: MeitY powiadomiło o zasadach DPDP 2025
- Cy5: Zasady DPDP, zgłaszanie naruszeń w ciągu 72 godzin i CERT-In
- Samisti Legal: Ustawa DPDP i sektor opieki zdrowotnej
- Medical365: Przewodnik po telemedycynie w Indiach
Powiązane materiały: Przewodnik po tworzeniu aplikacji telemedycznych · nasz artykuł na temat integracji ABHA i ABDM w aplikacjach telemedycznych
Dzięki za opinie!

Praveen Soman Dyrektor generalny, Sigosoft
Przedsiębiorca technologiczny i strateg ds. produktów cyfrowych, pasjonat tworzenia skalowalnych produktów programistycznych i rozwiązywania rzeczywistych wyzwań biznesowych. Lubi zgłębiać sztuczną inteligencję, nowe technologie, startupy i idee kształtujące przyszłość technologii.
Połącz się na LinkedIn →Rozpocznij dyskusję
Masz pytania lub doświadczenia, którymi chcesz się podzielić? Nasz zespół czyta i odpowiada.