Aby zintegrować ABHA z aplikacją telemedyczną, należy zarejestrować się w piaskownicy ABDM, uzyskać token dostępu do bramy i pobrać klucz publiczny ABDM. Następnie należy utworzyć lub zweryfikować ABHA pacjenta za pomocą interfejsów API rejestracji i logowania V3, szyfrując numer Aadhaar i jednorazowe hasło (OTP) RSA przed ich wysłaniem. Dotyczy to etapu M1 w ABDM. Aby udostępniać i pobierać zapisy konsultacji, należy dodać M2 i M3, a następnie przejść testy funkcjonalne NHA i audyt bezpieczeństwa przed uzyskaniem kluczy produkcyjnych.
Oto dlaczego ma to znaczenie w praktyce. Pacjent z Kozhikode dołącza do wideokonsultacji, a lekarz prosi o ubiegłoroczny raport HbA1c. Bez ABHA pacjent przegląda zdjęcia w WhatsAppie, czekając na odpowiedni moment. Z podłączonym ABHA pacjent zatwierdza prośbę na swoim telefonie, a raport pojawia się na ekranie lekarza. Ta krótka chwila to właśnie to, co budujesz.
Poniższe wywołania API są zgodne z interfejsami API V3 ABDM, które zastąpiły starsze przepływy V1 i V2.
Szybka odpowiedź
- Czym jest ABHA: 14-cyfrowy identyfikator zdrowotny w ramach Ayushman Bharat Digital Mission (ABDM) prowadzonej przez Narodową Agencję Zdrowia (NHA)
- Co Twoja aplikacja z nią robi: utwórz nową ABHA, zweryfikuj istniejącą, pokaż kartę ABHA i połącz zapisy konsultacji
- Który kamień milowy: Tworzenie i weryfikacja ABHA to M1. Udostępnianie rekordów to M2 (HIP). Pobieranie rekordów to M3 (HIU).
- Gdzie to zbudujesz: piaskownica ABDM wykorzystująca interfejsy API V3
- Czego potrzebujesz, aby rozpocząć transmisję na żywo: Testy funkcjonalne NHA, audyt bezpieczeństwa przeprowadzony przez agencję upoważnioną przez CERT-In oraz uprawnienia produkcyjne
Dlaczego integracja ABHA ma znaczenie dla telemedycyny w 2026 roku
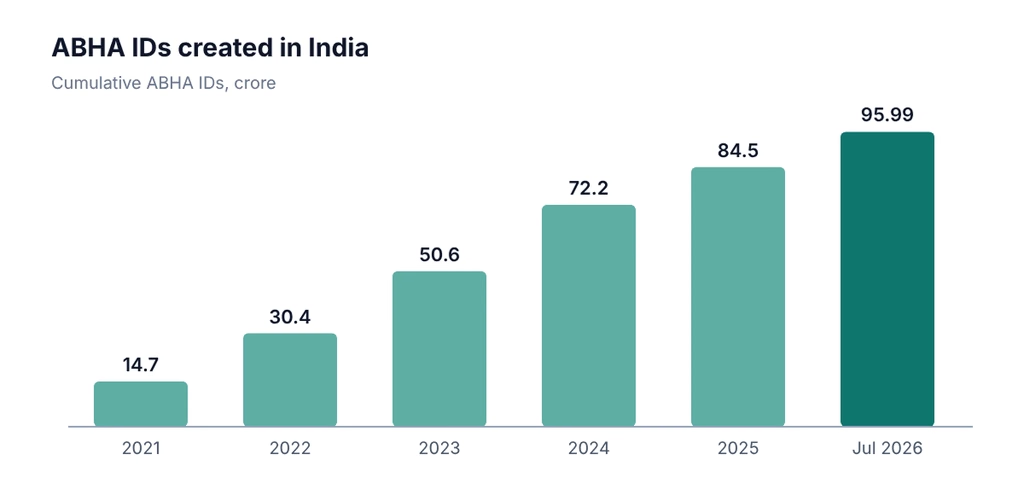
ABHA nie jest już identyfikatorem niszowym. Ministerstwo Zdrowia poinformowało Lok Sabha , że do 31 lipca 2026 r. utworzono 95.99 crore identyfikatorów ABHA. Na spotkaniu Grupy Sterującej Misją ABDM, które odbyło się 10 lipca 2026 r., ministerstwo poinformowało również o ponad 105 crore powiązanych dokumentach medycznych, 5.33 lakh zarejestrowanych placówek i 2.72 lakh placówek korzystających z oprogramowania obsługującego ABDM.
Dla firmy zajmującej się telemedycyną zmienia to trzy rzeczy:
- Pacjenci mają już ABHA
Wielu z nich otrzymało je w szpitalu państwowym lub na obozie. Proszenie ich o ponowne wpisanie danych wydaje się powolne, podczas gdy skan kodu QR lub jednorazowe hasło (OTP) wystarczy. - Klienci szpitala o to proszą
Szpitale i kliniki współpracujące z rządowymi programami coraz częściej oczekują oprogramowania zgodnego z ABDM. - Lekarze zyskują lepszy kontekst
Wcześniejsze recepty i raporty docierają do lekarza za jego zgodą, dzięki czemu konsultacja jest krótsza i bezpieczniejsza.
W tym przewodniku omówiono obie strony prac ABHA: biznesowy punkt widzenia ABDM (kamienie milowe, zgody, certyfikację i ochronę danych) oraz kwestie związane z V3, które podejmują Twoi programiści.
Kamienie milowe integracji ABHA: M1, M2 i M3
| Kamień milowy | Co robi Twoja aplikacja telemedyczna | Rola ABDM |
|---|---|---|
| M1 | Utwórz ABHA, zweryfikuj ABHA, pokaż kartę ABHA i kod QR, zaakceptuj skanowanie i udostępnianie podczas rejestracji | Usługi ABHA |
| M2 | Powiąż każdą konsultację jako kontekst opieki i udostępniaj dokumentację za zgodą pacjenta | Dostawca informacji zdrowotnych (HIP) |
| M3 | Poproś innych lekarzy o dokumentację medyczną pacjenta i pokaż ją lekarzowi | Użytkownik informacji o stanie zdrowia (HIU) |
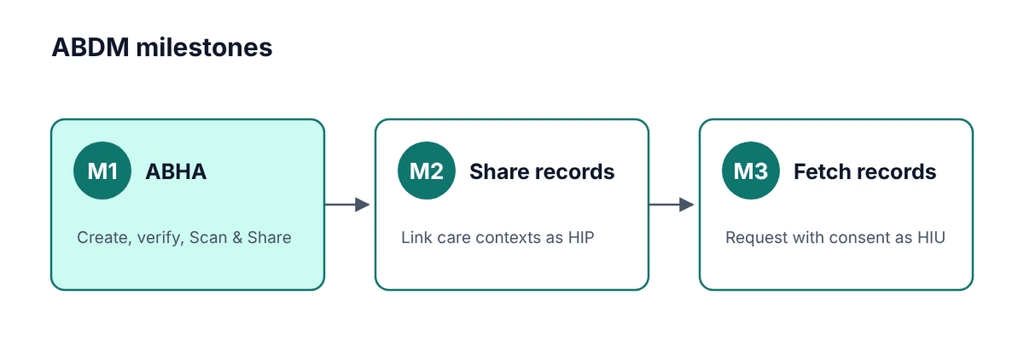
Przewodniki integracji opisują również czwarty etap, M4, dla cyfrowych roszczeń ubezpieczeniowych za pośrednictwem Krajowej Giełdy Roszczeń Zdrowotnych (NHCX). Większość aplikacji telemedycznych nie wymaga go na starcie, ale warto go uwzględnić, jeśli Twoimi klientami są szpitale, które składają roszczenia ubezpieczeniowe ( Nirmitee ).
Zacznij od M1 i najpierw sprawdź działanie na prawdziwych pacjentach. Warto zauważyć, że NHA poinformowała użytkowników wersji testowej na swoim forum dla programistów, że przed demo wyjścia z wersji testowej potrzebne są co najmniej dwa kamienie milowe, więc zaplanuj wersje M1 i M2 razem.
Integracja API ABHA: wywołania V3 krok po kroku
Bazowe hosty w piaskownicy to abhasbx.abdm.gov.in/abha/api dla wywołań ABHA i dev.abdm.gov.in dla bramy. Środowisko produkcyjne korzysta z innych hostów i nowych danych uwierzytelniających, które NHA wydaje po wyjściu z piaskownicy.
Krok 1: Uzyskaj dostęp do piaskownicy
Złóż wniosek w piaskownicy ABDM , podając dane swojej organizacji i opis przypadku użycia (np. aplikacji do telekonsultacji). Po zatwierdzeniu otrzymasz identyfikator klienta i tajny klucz klienta. Przechowuj tajny klucz w menedżerze kluczy od pierwszego dnia, a nie w swoim kodzie.
Krok 2: Uzyskaj token dostępu do bramy
Wywołaj interfejs API sesji bramy, podając swój identyfikator klienta i klucz tajny, aby uzyskać token nośnika. Każde kolejne wywołanie wysyła następujące nagłówki:
| Nagłówek | Wartość: |
|---|---|
| Autoryzacja | Token nośnika z interfejsu API sesji |
| ŻĄDANIE-ID | Nowy UUID dla każdego żądania |
| ZNAK CZASU | Aktualny czas w formacie ISO 8601 UTC, na przykład 2026-10-27T07:30:00.000Z |
| X-CM-ID | sbx w piaskownicy, abdm w produkcji |
Tokeny tracą ważność, dlatego przechowuj je w pamięci podręcznej i odświeżaj przed ich wygaśnięciem, zamiast wywoływać API sesji przy każdym żądaniu.
Krok 3: Pobierz klucz publiczny ABDM
Wywołaj polecenie GET /v3/profile/public/certificate. ABDM używa tego klucza do ochrony numerów Aadhaar, numerów telefonów komórkowych i haseł jednorazowych (OTP) w trakcie przesyłania. Przechowuj go w pamięci podręcznej, ale odświeżaj go zgodnie z harmonogramem, ponieważ klucz jest rotowany.
Krok 4: Zaszyfruj numer Aadhaar
Wersja 3 odrzuca numery Aadhaar w postaci zwykłego tekstu i hasła jednorazowe (OTP). Zaszyfruj je kluczem publicznym za pomocą algorytmu RSA z dopełnieniem OAEP (SHA-1, MGF1), który w ramach wsparcia integracji ABDM jest opisany jako RSA/ECB/OAEPWithSHA-1AndMGF1Padding. W Node.js:
importuj crypto z 'node:crypto';
// publicKeyPem: klucz z /v3/profile/public/certificate, zapakowany jako klucz publiczny PEM
funkcja eksportowa encryptForAbdm(wartość, publicKeyPem) {
zwróć crypto.publicEncrypt(
{ klucz: publicKeyPem, wypełnienie: crypto.constants.RSA_PKCS1_OAEP_PADDING, oaepHash: 'sha1' },
Buffer.from(wartość, 'utf8')
).toString('base64');
}
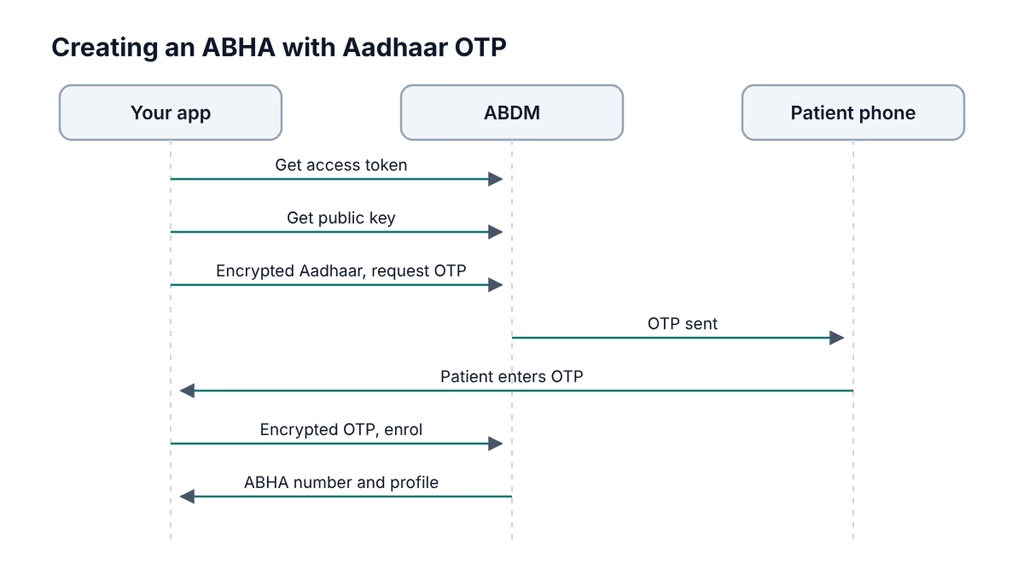
Krok 5: Złóż wniosek o kod jednorazowy Aadhaar
POST /v3/rejestracja/żądanie/otp
{
„txnId”: „”,
„zakres”: [„abha-enrol”],
„Podpowiedź logowania”: „aadhaar”,
„loginId”: „ ”,
“otpSystem”: “aadhaar”
}
Odpowiedź zwraca identyfikator transakcji i komunikat informujący, że kod jednorazowego hasła (OTP) został wysłany na numer telefonu komórkowego powiązany z kartą Aadhaar pacjenta. Zachowaj identyfikator transakcji do następnego połączenia.
Krok 6: Zweryfikuj OTP i utwórz ABHA
POST /v3/enrollment/enrol/byAadhaar
{
„dane autoryzacji”: {
„metody uwierzytelniania”: [„otp”],
“otp”: {
„txnId”: „ ”,
„wartośćotp”: „ ”,
„mobilny”: „ ”
}
},
„zgoda”: { „kod”: „abha-enrollment”, „wersja”: „1.4” }
}
Jeśli podany przez pacjenta numer telefonu komórkowego różni się od numeru powiązanego z Aadhaar, ABDM poprosi o weryfikację za pomocą drugiego jednorazowego hasła (OTP). Wywołaj ponownie /v3/enrollment/request/otp z zakresem mobile-verify i otpSystem ustawionym na abdm, a następnie /v3/enrollment/auth/byAbdm.
Krok 7: Umożliw zalogowanie się obecnym posiadaczom ABHA
Większość Twoich pacjentów ma już ABHA. W ich przypadku zamiast rejestracji użyj ścieżki logowania: /v3/profile/login/request/otp, a następnie /v3/profile/login/verify. Pacjenci mogą zalogować się za pomocą swojego numeru ABHA lub numeru telefonu komórkowego.
Krok 8: Pokaż kartę ABHA i zaakceptuj opcję Skanuj i Udostępnij
Po utworzeniu lub zalogowaniu się, pokaż pacjentowi kartę ABHA (/v3/profile/account/abha-card) i kod QR (/v3/profile/account/qrCode). W klinikach, które przyjmują również pacjentów bez wcześniejszej rejestracji, skorzystaj z funkcji Skanuj i Udostępnij. Pacjent skanuje kod QR placówki, a jego dane trafiają na ekran rejestracji. Ministerstwo informuje o wygenerowaniu do tej pory blisko 24 milionów tokenów Skanuj i Rejestruj, więc pacjenci są już do tego przyzwyczajeni.
Krok 9: Połącz konsultacje i pobierz rekordy (M2 i M3)
Po uruchomieniu usługi M1 każda telekonsultacja staje się kontekstem opieki powiązanym z ABHA pacjenta. Gdy inny świadczeniodawca poprosi o zgodę pacjenta, Twoja aplikacja wyśle dokumentację jako zaszyfrowany pakiet FHIR. W przypadku usługi M3 lekarz zgłasza prośbę o zgodę, pacjent zatwierdza ją w swojej aplikacji PHR, a dokumentacja trafia do Twojej aplikacji.
Jedna zmiana w wersji V3 zaskakuje wiele zespołów: brama oddzwania do serwera. W wersji V3 wyszukiwanie pacjentów odbywa się synchronicznie , a wszystkie wywołania zwrotne docierają do jednego adresu URL mostu, a nagłówek X-HIP-ID informuje, do której placówki skierowane jest żądanie. Twój system zaplecza potrzebuje publicznych, niezawodnych punktów końcowych wywołań zwrotnych, a nie tylko wychodzących wywołań API.
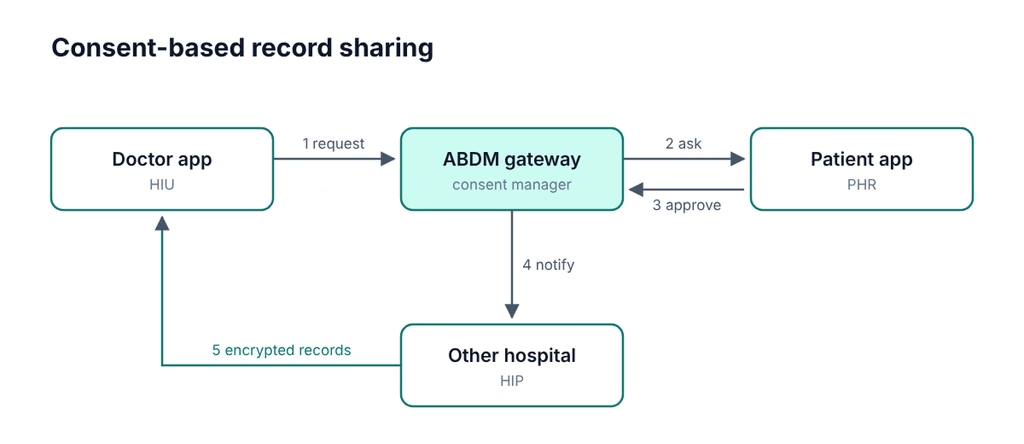
Jak działa przepływ zgody
W M2 i M3 rekordy nigdy nie przechodzą przez centralny magazyn. Pacjent sam decyduje, kto co widzi:
- Twój lekarz, działając jako Użytkownik Informacji Zdrowotnych (HIU), składa prośbę o zgodę za pośrednictwem bramki ABDM.
- Pacjent zatwierdza to w swojej aplikacji PHR i wybiera, jakie typy rekordów i w jakim przedziale czasowym chce je udostępnić.
- Bramka powiadamia dostawcę, który przechowuje dokumentację, czyli Dostawcę Informacji Zdrowotnej (HIP).
- HIP wysyła zaszyfrowany pakiet FHIR do aplikacji, która go odszyfrowuje i przekazuje lekarzowi.
Wynikają z tego dwie zasady. Wysyłaj tylko konteksty opieki i przedział czasowy, na które pacjent wyraził zgodę, a nigdy pełną historię. Prowadź również rejestr audytu każdego wniosku o zgodę, zatwierdzenia i transferu danych, ponieważ audyt bezpieczeństwa i wszelkie zapytania dotyczące ochrony danych będą tego wymagać.
Po telekonsultacji prześlij e-receptę z powrotem do powiązanej z ABHA dokumentacji medycznej pacjenta jako nowy kontekst opieki, aby pacjent mógł ją zobaczyć w swojej aplikacji PHR i udostępnić ją następnemu lekarzowi ( Medical365 ).
Od piaskownicy ABDM do produkcji
- Zbuduj i przetestuj M1, następnie M2 lub M3 w piaskownicy.
- Zdaj testy funkcjonalne NHA dla każdego etapu.
- Uzyskaj audyt bezpieczeństwa aplikacji internetowej (WASA) od CERT-In agencja z upoważnieniemFirmy zajmujące się bezpieczeństwem nazywają taki wynik również certyfikatem Safe-to-Host.
- Zaprezentuj oprogramowanie NHA i prześlij formularz wyjścia z piaskownicy.
- Otrzymaj dane uwierzytelniające do produkcji i przełącz się na hosty produkcyjne.
- Zarejestruj każdą placówkę w Rejestrze Placówek Zdrowia. Certyfikacja obejmuje oprogramowanie, a nie każdą klinikę, która z niego korzysta.
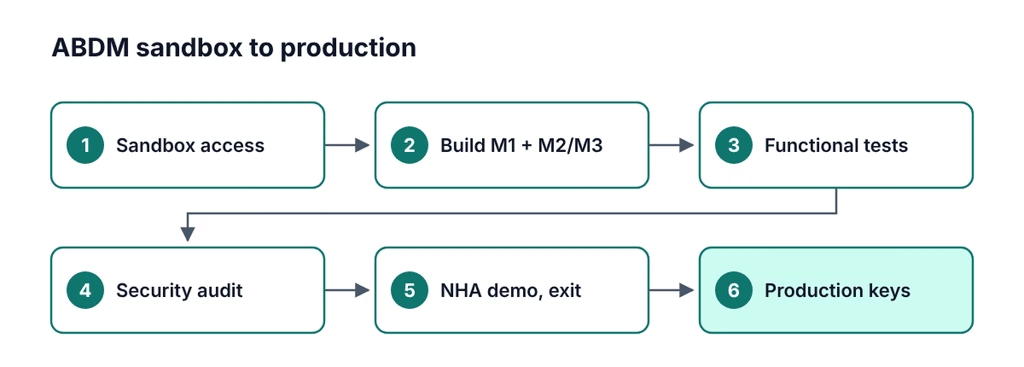
NHA aktualizuje ten proces, dlatego przed zaplanowaniem dat sprawdź bieżące kroki na stronie testowej ABDM .
Typowe błędy integracji ABHA
- Kopiowanie starych samouczków
Wiele wpisów na blogu, w tym nasza wcześniejsza wersja, pokazuje ścieżki V1 lub V2. Kompiluj tylko na V3. - Wysyłanie zwykłych wartości Aadhaar lub OTP
Wersja 3 oczekuje wartości zaszyfrowanych RSA. Zwykłe wartości nie działają. - Błędne znaczniki czasu
Wysyłaj UTC w formacie ISO 8601 i synchronizuj zegar serwera z NTP. Dryfujący zegar powoduje odrzucanie żądań, które wyglądają na losowe. - „Zasób zabroniony” (kod 900908)
Zwykle oznacza to, że Twój identyfikator klienta nie jest subskrybowany do tego interfejsu API. Poproś wsparcie integracji ABDM o jego włączenie zamiast zmieniać kod. - Dane uwierzytelniające z ukrytymi spacjami
Skopiowanie tajnego klucza klienta z portalu może spowodować dodanie spacji lub nowej linii na końcu. Przytnij go. - Traktowanie ABDM wyłącznie jako wychodzącego
W przypadku M2 i M3 punkty końcowe wywołania zwrotnego muszą być dostępne z bramy. - Ignorowanie ochrony danych
Przepływy ABHA obsługują numery Aadhaar i dokumentację medyczną. Rejestry zgód, szyfrowanie i miejsce zamieszkania danych w Indiach zgodnie z Ustawa DPDP dla aplikacji z zakresu opieki zdrowotnej od początku.
Projektowanie ekranów ABHA, które faktycznie kończą pacjenci
API to tylko połowa sukcesu. Pacjenci rezygnują z przepływów ABHA, gdy czują się zagubieni. Kilka nawyków może pomóc:
- Najpierw zapytaj, czy pacjent ma już ABHA i domyślnie zaloguj się, a nie utwórz
- Przed wysłaniem kodu OTP powiedz, dokąd zostanie on wysłany („na telefon komórkowy powiązany z Twoim Aadhaarem”)
- Zaoferuj swoim pacjentom możliwość korzystania z języków malajalam, hindi, tamilskiego i innych
- Wyjaśnij prośby o zgodę prostymi słowami: kto chce jakich danych i na jak długo
- Jeśli ABHA nie przyniesie rezultatu, pozwól pacjentowi kontynuować konsultację i spróbuj ponownie później
Jak Sigosoft tworzy aplikacje telemedyczne zgodne z normą ABHA
Sigosoft tworzy aplikacje telemedyczne dla klinik, szpitali i startupów z branży medycznej. Nasza aplikacja Medicino , na przykład, łączy w jednym produkcie funkcję rezerwacji wizyt lekarskich, wideokonsultacji i dostawy leków. Dla klientów z Indii planujemy wprowadzenie ABHA już w pierwszej wersji, a nie jako późniejszego dodatku.
W ramach projektu ABHA nasz zespół zajmuje się:
- Podróż przez piaskownicę: aplikacja, konfiguracja klienta i planowanie kamieni milowych (M1 z M2 lub M1 z M3)
- Przepływy M1: Tworzenie ABHA, logowanie, karta, kod QR oraz skanowanie i udostępnianie, zbudowane na V3
- Warstwa wywołania zwrotnego: niezawodne punkty końcowe mostu dla M2 i M3 z dziennikiem audytu dla każdej zgody i transferu
- Bezpieczeństwo i zgodność: a test penetracyjny przed audytem bezpieczeństwa przeprowadzonym przez CERT-In, dzięki czemu ustalenia pojawiają się przed formalnym audytem, a także zgoda i przetwarzanie danych zgodnie z ustawą DPDP za pośrednictwem naszego Usługi zgodności z ustawą DPDP
- Reszta produktu: Połączenia wideo WebRTC, e-recepty, płatności i bezpieczna architektura chmurowa
Jeśli planujesz nowy produkt, nasz poradnik dotyczący tworzenia MVP dla telemedycyny bez konieczności jego późniejszej przebudowy wyjaśnia, jak od samego początku uwzględnić ABDM.
FAQ
Czym jest integracja ABHA?
Umożliwia aplikacji utworzenie lub weryfikację numeru ABHA pacjenta i powiązanie z nim jego dokumentacji medycznej. W terminologii ABDM jest to kamień milowy M1.
Czym jest piaskownica ABDM?
To środowisko testowe, w którym tworzysz i testujesz funkcje ABHA, M2 i M3, zanim NHA wyda uprawnienia produkcyjne. Każda organizacja, niezależnie od wielkości, zaczyna właśnie od tego.
Którą wersję API ABHA powinienem używać w 2026 roku?
Użyj interfejsów API V3. Starsze przepływy V1 i V2 są przestarzałe, a V3 wymaga numerów Aadhaar i haseł jednorazowych (OTP) zaszyfrowanych RSA.
Czy integracja ABHA jest obowiązkowa w przypadku aplikacji telemedycznych?
Nie ma ogólnej zasady, że każda aplikacja telemedyczna musi integrować ABHA. W praktyce szpitale i programy rządowe coraz częściej oczekują oprogramowania zgodnego z ABDM, co ma wpływ na to, jakich klientów można obsługiwać.
Jak długo trwa integracja ABHA?
Sam M1 można zbudować w kilka tygodni, jeśli zespół zna środowisko testowe. Pełna ścieżka do produkcji zależy również od testów funkcjonalnych NHA, audytu bezpieczeństwa i wersji demonstracyjnej, dlatego planuj w miesiącach, a nie tygodniach. Integratorzy publikują szacunki od 8 do 12 tygodni z doświadczonym partnerem do 5 do 10 miesięcy w przypadku budowy od podstaw (IGNEK). Potraktuj je jako zapewnienia dostawcy, a nie jako punkty odniesienia.
Czy potrzebuję również M2 i M3?
M1 obejmuje samą ABHA. Aby udostępniać zapisy konsultacji, potrzebujesz M2, a aby pobierać zapisy od innych dostawców, potrzebujesz M3. NHA zażądała co najmniej dwóch kamieni milowych przed wyjściem z piaskownicy.
Czy potrzebuję certyfikowanego partnera, aby zintegrować ABHA?
Nie, każda zarejestrowana organizacja może ubiegać się o dostęp do środowiska testowego. Partner, który pracował w środowisku testowym, oszczędza Ci czasu na szczegółach V3, kontaktach telefonicznych i przygotowywaniu audytów.
Planujesz integrację z ABHA?
Opowiedz nam o swojej aplikacji, kamieniach milowych, których potrzebujesz, i dacie premiery. Wyślij e-mail na adres [email protected] , zadzwoń pod numer +91 98462 37384 lub prześlij nam swoje wymagania , a my odpowiemy, przedstawiając plan działania projektu.
Źródła
- Liczba ABHA, 95.99 crore na dzień 31 lipca 2026 r. (odpowiedź Lok Sabha): Życie w Kaszmirze
- Dane ABDM ze spotkania Grupy Sterującej Misją z dnia 10 lipca 2026 r.: Indyjskie Farmaceutyczne Poczty, Mąż stanu
- Identyfikatory ABHA według roku 2021–2025: Wiadomości ze świata zdrowia cyfrowego, maj 2026
- Wywołania rejestracyjne V3, nagłówki i szyfrowanie RSA OAEP: Forum programistów ABDM, przepływ adresów ABHA; Forum programistów ABDM, tworzenie M1 dla V3; Przewodnik referencyjny API ABHA V3 (średni)
- Punkty końcowe logowania, karty i certyfikatu V3: Konfiguracja interfejsu API PSMRI FHIR
- Gospodarze środowisk testowych, gospodarze środowisk produkcyjnych i etapy certyfikacji: Nirmitee, integracja ABDM krok po kroku (2026)
- Synchroniczne wykrywanie V3 i pojedynczy adres URL mostu: Nirmitee, przewodnik po migracji V3
- Typowe błędy (znaczniki czasu, dane uwierzytelniające, 403): Nirmitee, 25 typowych błędów; Forum programistów ABDM, kod 900908
- Dwa kamienie milowe przed wyjściem z piaskownicy: Forum programistów ABDM
- Audyt bezpieczeństwa przeprowadzony przez agencję upoważnioną przez CERT-In: Astra, grudzień 2025
- Przedłużenie DHIS do 30 czerwca 2025 r.: Parlament Shankara IAS
- M4 osiąga kamień milowy i NHCX: Przewodnik po kamieniach milowych Nirmitee, ABDM od M1 do M4
- Harmonogram integracji: Kamienie milowe i certyfikacja IGNEK, ABDM
- Recepty elektroniczne przeniesione do rejestrów powiązanych z ABHA: Medical365, przewodnik po telemedycynie w Indiach
Dzięki za opinie!

Praveen Soman Dyrektor generalny, Sigosoft
Przedsiębiorca technologiczny i strateg ds. produktów cyfrowych, pasjonat tworzenia skalowalnych produktów programistycznych i rozwiązywania rzeczywistych wyzwań biznesowych. Lubi zgłębiać sztuczną inteligencję, nowe technologie, startupy i idee kształtujące przyszłość technologii.
Połącz się na LinkedIn →Rozpocznij dyskusję
Masz pytania lub doświadczenia, którymi chcesz się podzielić? Nasz zespół czyta i odpowiada.