
Integrarea ABHA permite aplicației dvs. de telemedicină să creeze sau să verifice contul de sănătate Ayushman Bharat al unui pacient și să conecteze înregistrările consultațiilor la acesta. Integrarea completă ABDM merge mai departe: aplicația dvs. partajează înregistrări cu alți furnizori atunci când pacientul își dă consimțământul (în calitate de furnizor de informații medicale) și preia înregistrări de la aceștia (în calitate de utilizator de informații medicale). Autoritatea Națională de Sănătate certifică acest lucru în etape, de la M1 la M3, după testarea în mediul de testare ABDM.
Răspuns rapid
- M1: creați și verificați ABHA, acceptați Scan & Share la înregistrare.
- M2: acționează ca furnizor de informații medicale și leagă contextele de îngrijire.
- M3: acționează ca Utilizator de Informații Medicale și preia înregistrări cu consimțământul acestuia.
- Construiți pe baza API-urilor V3 actuale, mai întâi în sandbox.
- Așteptați-vă la un audit de securitate înainte de accesul la producție.
De ce este importantă integrarea ABHA pentru telemedicină în 2026
ABHA este acum actul de identitate implicit pentru o mare parte dintre pacienții indieni. La 10 iulie 2026, Ministerul Sănătății a raportat peste 93.95 crore de numere ABHA și peste 105 crore de dosare medicale conectate. În aprilie 2024, cifra din tabloul de bord ABDM citată de Secretarul Sănătății era de 5,894.60 lakh, sau aproximativ 58.95 crore.

Adoptarea de către furnizori este, de asemenea, în creștere. Până la aceeași actualizare din iulie 2026, 5.33 lakh de unități medicale și 9.85 lakh de profesioniști se aflau în registrele naționale, iar aproximativ 2.72 lakh de unități medicale adoptaseră software compatibil cu ABDM.

Pentru o aplicație de telemedicină, aceasta înseamnă că pacienții se așteaptă din ce în ce mai mult să partajeze dosarele anterioare prin consimțământ, iar clienții spitalelor se așteaptă din ce în ce mai mult la o integrare ABDM certificată, în special cei încadrați în AB PM-JAY.
Repere ale ABDM
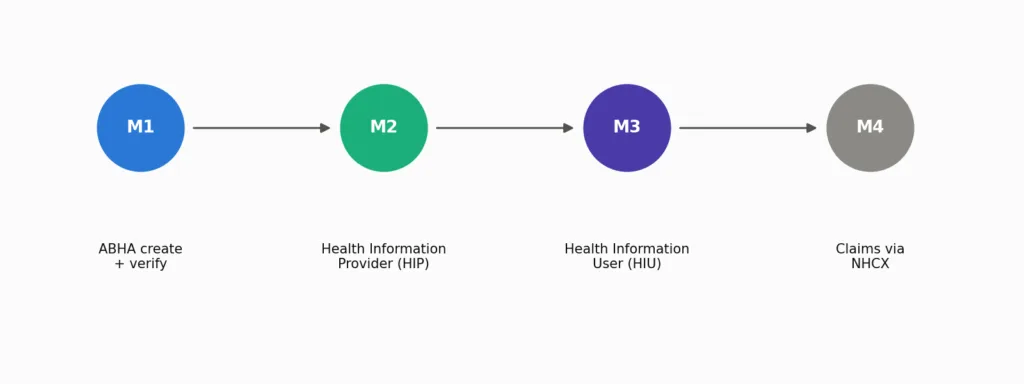
M1: ABHA.
Aplicația ta creează noi numere ABHA, le verifică pe cele existente și le conectează la profilul pacientului. De asemenea, acceptă Scan & Share, prin care un pacient scanează un cod QR al unității medicale pentru a-și trimite datele. baza de cunoștințe pentru dezvoltatori despre sandbox-ul ABDM recomandă livrarea mai întâi a M1 și punerea lui în funcțiune în condiții reale înainte de a încerca M3.
M2: Furnizor de informații medicale (HIP).
După fiecare teleconsultație, aplicația dvs. creează un context de îngrijire și îl leagă de ABHA-ul pacientului. Când un alt furnizor solicită acest lucru, cu consimțământul pacientului, aplicația dvs. răspunde cu un pachet FHIR criptat. Structurile de înregistrări respectă profilurile NRCES FHIR utilizate de ABDM.
M3: Utilizator de informații medicale (UIM).
Medicii dumneavoastră pot solicita dosarele unui pacient de la alte unități conectate la ABDM. După ce pacientul își dă acordul, aplicația le preia și le afișează.
M4: revendicări.
Ghiduri de integrare descrie o a patra etapă importantă pentru cererile de despăgubire digitale de asigurare prin intermediul Bursei Naționale de Cereri de Despăgubire în Domeniul Sănătății (NHCX). Aceeași sursă menționează că V3 este standardul API actual, iar versiunile anterioare sunt versiuni vechi.
Cum funcționează fluxul de consimțământ
Partea care surprinde majoritatea echipelor: în ABDM, serverul tău nu este doar un client care apelează un API. Gateway-ul te sună înapoi.

- Medicul dumneavoastră, acționând în calitate de HIU, depune o cerere de consimțământ prin intermediul gateway-ului ABDM.
- Pacientul aprobă acest lucru în aplicația sa PHR, alegând tipurile de înregistrări și un interval de timp.
- Gateway-ul notifică furnizorul care deține înregistrările (HIP).
- HIP-ul trimite un pachet FHIR criptat către aplicația dvs., care îl decriptează și îl afișează.
Backend-ul tău trebuie să expună punctele finale de apel invers, să gestioneze răspunsurile asincrone și să păstreze o evidență de audit a fiecărui consimțământ și transfer de date.
O consultație de telemedicină cu ABHA

Într-un flux tipic, pacientul se înregistrează cu Scan & Share sau introduce ABHA-ul său, medicul consultă prin video, iar rețeta electronică este generată. Un ghid software pentru spitale indiene menționează că rețeta electronică ar trebui returnată în dosarele pacientului legate de ABHA. Aplicația dvs. conectează un context de îngrijire pentru consultația respectivă, astfel încât pacientul să îl poată vedea în aplicația sa PHR și să îl partajeze ulterior.
De la mediul de testare ABDM la producție
Dezvoltarea începe în sandbox-ul ABDM . Ghidurile publice pentru integratori descriu o cale similară către producție. Confirmați pașii actuali pe site-ul oficial ABDM , deoarece NHA îi actualizează.

- Înregistrează-te pentru acces la sandbox și primește acreditări de client.
- Construiește M1, apoi M2, apoi M3 lângă cutia cu nisip.
- Treceți cazurile de testare funcționale ale NHA pentru fiecare etapă importantă.
- Finalizați un audit de securitate. Ghiduri de integrare descrie un certificat Safe-to-Host de la o agenție acreditată STQC sau CERT-In.
- Trimiteți rapoartele spre examinare.
- Primiți acreditări de producție, înregistrați unitățile sanitare în Registrul Unităților Sanitare și lansați programul.
Certificarea se aplică software-ului. Fiecare unitate care îl utilizează se înregistrează în continuare separat.
Protecția datelor în jurul ABDM
Integrarea ABDM gestionează date medicale identificabile, așadar se aplică Legea DPDP, precum și politicile proprii ale ABDM. Datele medicale prelucrate în cadrul ecosistemului ABDM trebuie stocate în India. Criptați datele în tranzit și în repaus și înregistrați fiecare consimțământ și acces. Ghidul nostru despre arhitectura cloud securizată pentru aplicațiile de telemedicină acoperă controalele, iar articolul nostru despre Legea DPDP pentru aplicațiile medicale acoperă regulile privind consimțământul și încălcarea securității.
Greșeli comune
- Începând cu M3.
Mai întâi, faceți ca crearea și verificarea ABHA să funcționeze în condiții reale. - Tratarea ABDM-ului doar ca fiind extern.
Gateway-ul apelează punctele dvs. finale; acestea trebuie să fie accesibile și fiabile. - Bazându-se pe versiuni API vechi.
Lucrările noi ar trebui să vizeze V3. - Partajarea excesivă a înregistrărilor.
Trimiteți doar contextele de îngrijire și intervalul de timp aprobat de pacient. - Lăsând auditul de securitate la sfârșit.
Constatările auditului pot impune modificări de arhitectură. - Găzduirea datelor ABDM în afara Indiei.
FAQ
Ce este integrarea ABHA?
Permite aplicației tale să creeze sau să verifice numărul ABHA al unui pacient și să conecteze înregistrările acestuia la acesta, ceea ce reprezintă etapa ABDM M1.
Ce este sandbox-ul ABDM?
Mediul de testare în care dezvoltatorii construiesc și testează funcțiile ABDM înainte de a solicita acces pentru producție.
Cât durează integrarea ABDM?
Depinde de punctul de plecare. Integratorii publică estimări care variază de la 8 la 12 săptămâni cu un partener specializat, până la 5 până la 10 luni pentru o versiune personalizată de la zero. Tratați acestea ca afirmații ale furnizorului, nu ca repere.
O aplicație de telemedicină are nevoie de M2 și M3?
M1 activează doar ABHA. Partajarea înregistrărilor de consultări necesită M2, iar vizualizarea înregistrărilor de la alți furnizori necesită M3.
Surse
- IBEF: ABDM depășește 93.95 de milioane de ID-uri ABHA (iulie 2026)
- Deccan Herald: ID-uri ABHA din aprilie 2024
- HealthAtoms: Cutia de nisip și poarta de acces ABDM
- Nirmitee: Ghid de repere ABDM M1 la M4
- IGNEK: Etape importante și certificare ABDM
- Medical365: Ghid de telemedicină în India
- Cutie de nisip ABDM · Site-ul oficial ABDM
Lectură conexă: Ghid de dezvoltare a aplicațiilor de telemedicină
