Apple publikuje jeden numer dotyczący własnego procesu weryfikacji, którego większość zespołów nigdy nie czyta. Średnio ponad 40% nierozwiązanych problemów z weryfikacją aplikacji dotyczy Wytycznej 2.1, Kompletność aplikacji. Nie chodzi o naruszenia zasad. Nie chodzi o zakazy dotyczące treści. Nie chodzi o niekompletne zgłoszenia.
Google nie publikuje analogicznych danych, ale schemat po naszej stronie barykady wygląda podobnie. Powody odrzucenia aplikacji w App Store i Play Store w 2026 roku rzadko zależą od twojego pomysłu. Dotyczą one braku formularza deklaracji, przycisku usuwania, którego nikt nie stworzył, lub zestawu SDK dostarczonego bez manifestu prywatności.
Szybka odpowiedź: Dlaczego aplikacje są odrzucane w 2026 roku
- Największym problemem Apple jest Wytyczna 2.1, ponad 40% nierozwiązanych problemów
- Brak usunięcia konta w aplikacji nadal powoduje odrzucenia w wersji 5.1.1(v)
- Google potrzebuje zarówno ścieżki usuwania w aplikacji, jak i łącza do usuwania w sieci
- Manifesty prywatności są wymagane dla każdego zestawu SDK innej firmy
- Nowe zgłoszenia dotyczące gry muszą być skierowane do systemu Android 16 od 31 sierpnia 2026 r.
- Aplikacje pożyczkowe, zdrowotne i randkowe podlegają kontrolom licencji obowiązującym w poszczególnych krajach
- Udostępnianie nieujawnionych danych dotyczących sztucznej inteligencji narusza wytyczne Apple 5.1.2(i)
Jakie są najczęstsze powody odrzucenia aplikacji w App Store i Play Store w 2026 roku?
Poniżej znajduje się pełna lista, którą omawiamy przed przekazaniem wersji roboczej klienta do przeglądu, wraz z wytycznymi i czasem, jaki zazwyczaj zajmuje przygotowanie każdej z nich.
| Powód odrzucenia | Sklep | Numer Referencyjny | Typowy czas naprawy | |
| 1 | Awarie, treści zastępcze, niedziałające linki | Apple | 2.1 | 1 do 3 dni |
| 2 | Brakujące lub uszkodzone dane uwierzytelniające wersji demonstracyjnej | Apple | 2.1 | Ten sam dzień |
| 3 | Wymuszona rejestracja bez ścieżki gościa | Apple | 5.1.1 | 3 do 7 dni |
| 4 | Brak możliwości usunięcia konta w aplikacji | Apple | 5.1.1(v) | 5 do 10 dni |
| 5 | Brak linku do usunięcia strony internetowej, niezgodność danych bezpieczeństwa | Polityka danych użytkownika | 2 do 5 dni | |
| 6 | Brak manifestu prywatności w zestawie SDK | Apple | ITMS-91061 | 1 do 14 dni |
| 7 | Nieujawnione udostępnianie danych stronom trzecim lub sztucznej inteligencji | Apple | 5.1.2(i) | 3 do 7 dni |
| 8 | Zezwolenia na zdjęcia i filmy bez deklaracji | Zezwolenia na zdjęcia i filmy | 2 do 5 dni | |
| 9 | Lokalizacja tła bez uzasadnienia | Uprawnienia do lokalizacji | 5 do 14 dni | |
| 10 | Kontakty, przechowywanie, SMS-y lub przekroczenie limitu przesyłek | Ograniczone uprawnienia | 3 do 10 dni | |
| 11 | Oświadczenie finansowe lub luki w licencjach | Obie | Usługi finansowe | 2 6 tygodni |
| 12 | Luki w klasyfikacji wiekowej i zapewnieniu wieku | Obie | 1.2.1(a), Treści objęte ograniczeniami wiekowymi | 1 3 tygodni |
| 13 | Metadane, zrzuty ekranu, niewłaściwe wykorzystanie marki | Apple | 2.3, 4.1(c) | Ten sam dzień |
| 14 | Nieaktualny zestaw SDK lub docelowy poziom interfejsu API | Obie | Xcode 26, API 36 | 3 do 10 dni |
Zwróć uwagę na jego kształt. Tylko dwa z czternastu to defekty w kodzie. Reszta to deklaracje, ujawnienia i dokumenty, których nikt nie wpisuje do zgłoszenia sprintu.
Dlaczego wytyczna 2.1 powoduje więcej odrzuceń produktów Apple niż cokolwiek innego?
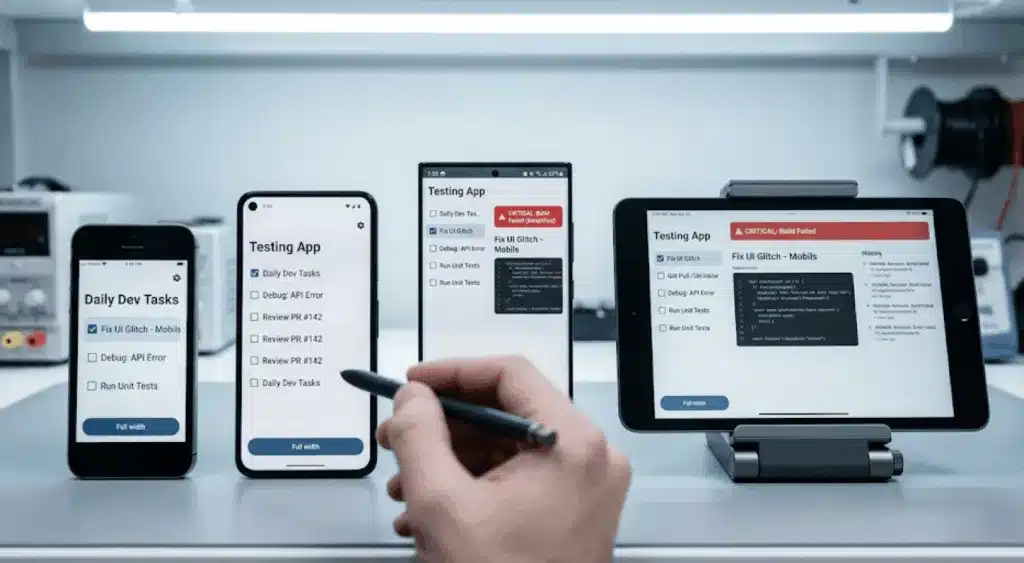
Wytyczna 2.1 dotyczy kompletności aplikacji i ma szerszy zakres, niż sugeruje jej nazwa. Liczy się pojedyncza awaria na modelu urządzenia, którego nie testowałeś. Podobnie jak ekran ustawień z wciąż widocznym lorem ipsum. Podobnie jak link do pomocy technicznej, który powoduje błąd 404, lub zaplecze, które jest niedostępne z powodu konserwacji w trakcie okresu przeglądu.
Najczęściej spotykany schemat dotyczy rozmiarów ekranów. Zespoły testują na symulatorze i jednym urządzeniu fizycznym, zazwyczaj takim, jakie ma przy sobie główny programista. Recenzent otwiera test na iPhonie SE z przyciskiem Home lub iPadzie w orientacji poziomej, a okno modalne blokuje go bez widocznego przycisku zamykania.
Poprawka jest mało efektowna. Uruchom kompilacje TestFlight na co najmniej czterech profilach urządzeń fizycznych przed przesłaniem. Zachowaj rozdzielenie środowiska testowego i produkcyjnego, aby wdrożenie nie mogło wyłączyć interfejsu API w trakcie weryfikacji. Przeprowadź pełny proces pierwszego uruchomienia na czystym urządzeniu, klikając każdy link, w tym adresy URL polityki prywatności i pomocy technicznej w metadanych App Store Connect.
Jakiego konta demonstracyjnego i dostępu gościnnego tak naprawdę wymaga Apple?
Jeśli jakakolwiek funkcja wymaga logowania, Apple wymaga podania danych logowania w sekcji Informacje o recenzowaniu aplikacji. Recenzenci nie będą tworzyć własnych kont i nie będą czekać, aż je naprawisz.
Cztery szczegóły są tutaj przyczyną powtarzających się błędów:
Poświadczenia dla każdej roli
Jeśli Twoja aplikacja ma widok administratora, widok kierowcy i widok klienta, podaj wszystkie trzy. Recenzent, który nie może dotrzeć do funkcji opisanej w Twoim ogłoszeniu, odrzuci aplikację zgodnie z punktem 2.1.
Blokady dwuskładnikowe recenzenta
SMS-y lub monity uwierzytelniające na koncie demonstracyjnym mogą opóźnić weryfikację. Wyłącz tę opcję dla tego konta lub podaj kod obejścia w notatkach z weryfikacji.
Poświadczenia, które tracą ważność
Widzieliśmy konta automatycznie usuwane przez proces czyszczenia trzy dni po przesłaniu. Wyklucz konto z listy recenzji z wszelkich zasad przechowywania lub braku aktywności.
Tryb demonstracyjny, w którym nie można udostępniać danych uwierzytelniających
W przypadku produktów regulowanych, w przypadku których przekazanie prawdziwego konta jest niezgodne z prawem, należy utworzyć tryb demonstracyjny, który udostępnia pełen zestaw funkcji przy użyciu danych syntetycznych, a następnie udokumentować to w notatkach z recenzji.
Dostęp gościa to osobna kwestia, a zespoły rozumieją ją na opak. Wytyczna 5.1.1 nie tylko zezwala na przeglądanie jako gość. Ogranicza ona możliwość wymagania rejestracji w celu uzyskania dostępu do treści i funkcji, które nie są powiązane z konkretnym użytkownikiem. Aplikacja z przepisami, która blokuje dostęp do listy przepisów za ścianą rejestracji, zostanie odrzucona. Rejestracja musi być opcjonalna lub powiązana z funkcjami specyficznymi dla danego konta.
Dlaczego aplikacje są odrzucane z powodu braku usunięcia konta?

Ta zasada obowiązuje od czerwca 2022 roku i nadal trafia do naszej kolejki ratunkowej przez większość miesięcy. Wymagana jest przez oba sklepy. Wymagają jednak różnych rzeczy.
Czego Apple wymaga zgodnie z Wytyczną 5.1.1(v)
Usuwanie musi rozpocząć się w aplikacji. Link mailto, numer telefonu pomocy technicznej lub strona „skontaktuj się z nami, aby zamknąć konto” nie wystarczą. Musi być przycisk.
Dezaktywacja się nie liczy. Zawieszenie konta, ukrycie profilu lub oznaczenie wiersza jako nieaktywnego spowoduje niepowodzenie weryfikacji. Rekord konta i powiązane z nim dane osobowe muszą zostać usunięte.
Jeśli oferujesz funkcję Zaloguj się przez Apple, musisz unieważnić tokeny użytkownika za pośrednictwem interfejsu API REST Zaloguj się przez Apple. To szczegół pomijany przez większość zespołów, ponieważ unieważnienie wymaga tokenu odświeżania otrzymanego podczas logowania. Jeśli nigdy go nie zapisałeś, nie możesz go unieważnić i będziesz musiał odbudować warstwę trwałości uwierzytelniania pod presją terminu.
Konta gości i konta anonimowe również się liczą. Anonimowi użytkownicy Firebase i anonimowe sesje Supabase tworzą rzeczywiste wiersze w bazie danych, a te wiersze wymagają ścieżki usuwania.
Jeszcze dwie pułapki. Jeśli widok webview zakończy przepływ, przycisk w aplikacji musi zawierać głęboki link do strony zakończenia usuwania, a nie do strony głównej działu marketingu. A jeśli użytkownik posiada aktywną subskrypcję z automatycznym odnawianiem, usunięcie konta nie anuluje jej, ponieważ Apple jest właścicielem relacji rozliczeniowej. Musisz mu polecić osobne anulowanie w Ustawieniach.
Branże o wysokim poziomie regulacji, objęte wytyczną 5.1.1(ix), mogą dodać etap potwierdzenia obsługi klienta. Banki, aplikacje zdrowotne objęte ustawą HIPAA oraz domy maklerskie z obowiązkiem KYC kwalifikują się. Większość produktów nie.
Czego wymaga Google Play
Google prosi o dwie ścieżki, a nie jedną.
Pierwsza ścieżka to ścieżka w aplikacji: umożliwia użytkownikom usunięcie konta i powiązanych z nim danych z poziomu aplikacji. Druga to link internetowy, pod którym można poprosić o usunięcie bez konieczności ponownej instalacji aplikacji i logowania. Ten link prowadzi do pola „Usunięcie danych” w formularzu Bezpieczeństwa danych w Konsoli Play i pojawia się na liście produktów w sklepie.
Sama strona internetowa ma określone wymagania. Musi określać kroki żądania usunięcia, rodzaje danych, które zostaną usunięte, a które zachowane, oraz okres przechowywania. Jeśli przechowujesz dane w celu zapobiegania oszustwom lub ze względów regulacyjnych, poinformuj o tym w swojej polityce prywatności.
Jeśli oferujesz częściowe usunięcie danych bez całkowitego usunięcia konta, potrzebny jest osobny link. Odznaka usunięcia danych pojawi się na Twojej liście dopiero po zatwierdzeniu formularza Bezpieczeństwa danych, w tym pytań dotyczących usunięcia.
Jakich informacji o ochronie prywatności żądają Apple i Google przed zatwierdzeniem?

Prywatność to kwestia, w której rok 2026 wyraźnie różni się od roku 2022. Sklepy nie wierzą już na słowo w kwestii tego, co kolekcjonujesz.
Po stronie Apple, od 1 maja 2024 r. wymagane jest zatwierdzone uzasadnienie dla określonej listy interfejsów API, w tym wszelkich wywołań z pakietów SDK innych firm. Od 12 lutego 2025 r. pakiety SDK naruszające prywatność muszą zawierać własny manifest prywatności. Jeśli nowa aplikacja dołączy taki pakiet bez manifestu lub aktualizacja go doda, przesyłanie zakończy się niepowodzeniem z błędem ITMS-91061, zanim jeszcze zostanie on otwarty przez człowieka.
Ten ostatni punkt ma większe znaczenie, niż się wydaje. To blokada czasowa na przesłanie pliku, a nie decyzja o weryfikacji. Nie można jej kwestionować w Centrum Rozwiązywania Problemów. Należy przeprowadzić audyt pliku Podfile lub Package.swift, zidentyfikować, która zależność jest w tyle i poczekać, aż jej opiekun dostarczy zgodną wersję lub ją zastąpi.
Etykiety prywatności Twojej aplikacji muszą być zgodne z rzeczywistością. Jeśli etykiety informują, że nie zbierasz identyfikatorów, podczas gdy Twój pakiet SDK analityczny wysyła IDFV podczas uruchamiania, jest to niezgodność, którą recenzent może wykryć w śladzie sieciowym.
Po stronie Google, formularz Bezpieczeństwa danych ma takie samo obciążenie. Każdy typ danych, każdy cel gromadzenia, każda relacja udostępniania są deklarowane i aktualizowane. Oba sklepy wymagają polityki prywatności dostępnej z poziomu opisu sklepu i w aplikacji, pod aktywnym adresem URL, który dotyczy konkretnie tej aplikacji.
Jak sklepy podchodzą do ponownego wykorzystywania danych i udostępniania danych AI?
To jest zmiana, którą warto zaplanować. Zbieranie danych zgodnie z prawem już nie wystarcza. Oba sklepy nadzorują teraz, co się z nimi później dzieje.
W rewizji wytycznych Apple z 13 listopada 2025 r. dodano punkt 5.1.2(i), który wymaga wyraźnego ujawnienia, gdzie dane osobowe będą udostępniane stronom trzecim, w tym sztucznej inteligencji (AI) stron trzecich, oraz uzyskania wyraźnej zgody przed udostępnieniem. Jeśli Twoja aplikacja przekazuje treści użytkownika do zewnętrznego modelu w celu ich podsumowania, klasyfikacji lub wygenerowania, jesteś zobowiązany do podania użytkownikowi nazwy i wyrażenia zgody. Sformułowanie „Używamy sztucznej inteligencji, aby poprawić Twoje doświadczenia” nie wskazuje konkretnego dostawcy.
Google stosuje tę samą logikę w kilku politykach jednocześnie:
Ograniczone uprawnienia
Dane uzyskane za ich pośrednictwem nigdy nie mogą być sprzedawane ani udostępniane w celu ułatwienia sprzedaży. Jeśli później zechcesz wykorzystać je w nowym celu, musisz ponownie o to poprosić i uzyskać wyraźną zgodę.
Zdrowie Połącz
Dane nie mogą być przekazywane ani sprzedawane platformom reklamowym ani brokerom danych, nie mogą być wykorzystywane do tworzenia spersonalizowanych reklam ani do określania zdolności kredytowej lub udzielania pożyczek. Należy również opublikować dokumentację użytkownika wyjaśniającą, jak użytkownicy zarządzają swoimi danymi i je usuwają, a także co się dzieje po usunięciu konta.
Odtwórz sygnały wiekowe API
Dane mogą być wykorzystywane wyłącznie do wypełnienia obowiązków prawnych i regulacyjnych, takich jak zapewnienie odpowiednich doświadczeń dla osób w różnym wieku. Reklama, personalizacja, analityka, profilowanie użytkowników i analiza biznesowa są zabronione. Udostępnianie danych osobom trzecim jest zabronione, chyba że wymaga tego prawo.
Zainstalowany spis aplikacji
Dane uzyskane za pośrednictwem funkcji widoczności pakietu nie mogą być nigdy sprzedawane ani udostępniane do celów analitycznych lub monetyzacji reklam.
Istnieje również reguła behawioralna, która utrudnia pracę zespołom ds. rozwoju. Jeśli użytkownik odrzuci ograniczone uprawnienie, aplikacja musi kontynuować działanie i zaoferować alternatywę, taką jak ręczne wprowadzenie danych. Naciskanie, nękanie lub zmuszanie użytkowników do udzielenia dostępu samo w sobie stanowi naruszenie zasad.
Jakie dodatkowe zasady obowiązują w przypadku aplikacji z portfelami i płatnościami?

Każdy deweloper z opublikowaną aplikacją Play musi wypełnić deklarację dotyczącą funkcji finansowych w Konsoli Play. Dotyczy to aplikacji objętych testami zamkniętymi i otwartymi, a nie tylko produkcyjnymi.
Jeśli Twoja aplikacja obejmuje funkcje pożyczek osobistych, musisz podać nazwy swoich partnerów pożyczkowych i ich powiązania z Twoją firmą w każdym kraju, który chcesz objąć swoim zasięgiem, a także przesłać dowód ważnej licencji w każdym kraju, w którym polityka usług finansowych tego wymaga.
Aplikacje pożyczkowe i kredytowe nie mogą również żądać dostępu do wrażliwych uprawnień, takich jak dane kontaktowe i zdjęcia. Historia tej zasady opiera się na taktykach windykacyjnych mających na celu zawstydzenie dłużników, a Google egzekwuje ją bez większego sprzeciwu.
Apple zaostrzyło swoje stanowisko w tej samej nowelizacji z listopada 2025 r. Wytyczna 3.2.2(ix) ogranicza obecnie RRSO pożyczki do 36%, wliczając wszystkie koszty i opłaty, i zabrania żądania pełnej spłaty w ciągu 60 dni lub krócej. Wytyczna 5.1.1(ix) dodała giełdy kryptowalut do listy ściśle regulowanych sektorów, co oznacza, że wniosek musi zostać złożony przez sam podmiot licencjonowany lub jego upoważnionego przedstawiciela, a nie przez agencję deweloperską lub spółkę holdingową.
Przed złożeniem wniosku należy poddać go audytowi
Większość z tego, co do tej pory omówiliśmy, to nie kod. To formularze, deklaracje, dokumenty licencyjne i teksty ujawnień, a to właśnie one sprawiają, że dwudniowy przegląd zamienia się w sześciotygodniową pętlę.
Przeprowadzamy audyt zgodności przed złożeniem wniosku w obu sklepach: sprawdzamy każdy formularz deklaracji, każde uprawnienie w połączonym manifeście, odpowiedzi dotyczące bezpieczeństwa danych, łańcuch manifestów prywatności oraz przepływy usuwania. Prześlij nam swoją kompilację i dostęp do Konsoli Play, a otrzymasz pisemną listę ustaleń. Większość klientów otrzymuje szczegółowy plan projektu w ciągu 2 godzin od pierwszego kontaktu. Zapoznaj się z naszymi pracami nad tworzeniem niestandardowych aplikacji mobilnych lub porozmawiaj z nami o usługach zarządzania zgodnością, jeśli działasz na rynkach regulowanych.
Które z powodów odrzucenia wniosku w Sklepie Play wynikają z uprawnień dotyczących kontaktów, lokalizacji i zdjęć?

Za zgodą, oto aktualna sytuacja.
Zdjęcia i wideo
Aplikacje przeznaczone dla systemu Android 13 lub nowszego (poziom API 33+) mogą żądać tylko CZYTAJ_OBRAZY_MEDIA oraz CZYTAJ_MEDIA_VIDEO Jeśli Android Photo Picker nie obsługuje Twojej podstawowej funkcjonalności. Jeśli nadal o nie prosisz, jesteś zobowiązany do złożenia w Play Console oświadczenia wyjaśniającego, dlaczego selektor jest niewystarczający. Częsta pułapka: pakiet Flutter lub React Native wstrzykuje te uprawnienia do połączonego manifestu bez konieczności pisania przez Ciebie ani jednej linijki kodu. Sprawdź połączony manifest w Android Studio, a nie tylko swój własny plik manifestu.
Lokalizacja
Poproś o minimalny zakres: zgrubny przed dokładnym, pierwszy plan przed tłem. Dostęp do tła wymaga deklaracji w Konsoli Play obejmującej dokładnie jedną funkcję, a także filmu pokazującego tę funkcję w użyciu i widocznego okna dialogowego. Deklarowanie wielu funkcji powoduje odrzucenie, ponieważ Google ocenia każdą z nich osobno. Dane o lokalizacji nie mogą być nigdy żądane wyłącznie w celach reklamowych lub analitycznych i nie mogą być sprzedawane.
SMS-y i rejestr połączeń
Twoja aplikacja musi być aktywnie zarejestrowana jako domyślna aplikacja do obsługi SMS-ów, telefonów lub Asystenta. Aplikacje bez tej funkcji nie mogą nawet deklarować tych uprawnień w manifeście, nawet w postaci tekstu zastępczego. Do automatycznego uzupełniania haseł jednorazowych (OTP) użyj interfejsu API SMS Retriever.
Dostęp do wszystkich plików
ZARZĄDZAJ_ZEWNĘTRZNYM_PAMIĘCIĄ_MAGAZYNOWĄ Wymaga przejścia weryfikacji dostępu przed publikacją i należy wyraźnie poprosić użytkowników o włączenie dostępu do wszystkich plików w ramach specjalnego dostępu do aplikacji. Preferowanymi rozwiązaniami są Storage Access Framework i MediaStore, a recenzenci zapytają, dlaczego z nich nie skorzystano.
Widoczność pakietów. Funkcja QUERY_ALL_PACKAGES jest ograniczona do przypadków, w których wymagana jest świadomość obecności każdej aplikacji na urządzeniu. Jeśli zapytania o pakiety celowane mogłyby zadziałać, należy z nich skorzystać.
API dostępności
Nie można go używać do zdalnego nagrywania dźwięku rozmów ani do aplikacji, które autonomicznie inicjują, planują i wykonują działania lub decyzje. Każdy, kto tworzy produkt dla systemu Android z obsługą agentów, powinien przeczytać to zdanie dwa razy. Flaga isAccessibilityTool=true dotyczy wyłącznie autentycznych narzędzi wspierających osoby z niepełnosprawnościami.
Czujniki na ciele
Od wersji Android 16 aplikacje muszą zostać przeniesione poza szeroką sieć CZUJNIKI_CIAŁA uprawnienia do szczegółowych uprawnień, takich jak android.permission.health.ODCZYTAJ_TĘTNO, ODCZYT_NASYCENIA_TLENEM, ODCZYTAJ_TEMPERATURĘ_SKÓRYDotyczy to telefonów, tabletów i systemu Wear OS.
Dokładne alarmy i intencje pełnoekranowe
USE_EXACT_ALARM jest automatycznie przyznawane wyłącznie aplikacjom alarmu, timera i kalendarza. UŻYJ_PEŁNEGO_EKRANU_INTENT W systemie Android 14 i nowszych uprawnienia są przyznawane automatycznie tylko dla alarmów i połączeń przychodzących. Wszystkie inne ustawienia wymagają zgody użytkownika lub deklaracji.
Co się zmieni 27 stycznia 2027 r.
Opublikowano już dwie aktualizacje i warto je już teraz zaplanować, ponieważ wszystko, co stworzysz w tym roku, będzie wówczas nadal dostępne.
Google wprowadza zasady dotyczące uprawnień do kontaktów. Aplikacje, które nie wymagają szerokiego dostępu do kontaktów, będą musiały korzystać z funkcji wyboru kontaktów w systemie Android. Dodatkowo, przycisk lokalizacji staje się zalecanym minimalnym zakresem dla dokładnej lokalizacji zgodnie ze zaktualizowanymi zasadami dotyczącymi uprawnień do lokalizacji.
Jeśli dziś projektujesz funkcję kontaktów, stwórz ją w oparciu o selektor. Jej późniejsza modyfikacja będzie wymagała przeprojektowania procesu wdrażania.
Which countries changed their rules, and what must you submit?

Ta sama wartość binarna może zostać przekazana na jednym rynku, a wycofana na innym.
| Państwo bądź region | Jakie zmiany | Dotyczy |
| India | Aplikacje do udzielania pożyczek osobistych muszą znajdować się na liście „DLAs Deployed by Regulatorated Entities” prowadzonej przez RBI. Wymagane dla wszystkich nowych aplikacji do udzielania pożyczek osobistych opublikowanych po 30 października 2025 r. Istniejące aplikacje są ważne do 28 stycznia 2026 r. Twoje oświadczenie finansowe w Play Console musi być zgodne, a wszystkie zarejestrowane instytucje finansowe i banki muszą być wymienione w opisie aplikacji. | Pożyczanie, BNPL, kredyt |
| India | Obowiązują przepisy DPDP z 2025 r. Za dzieci uważa się osoby poniżej 18. roku życia. Wymagana jest weryfikowalna zgoda rodziców, a śledzenie, monitorowanie zachowań i reklamy kierowane do dzieci są zabronione. Rejestracja w usłudze Consent Manager rozpocznie się około listopada 2026 r. Pełne dostosowanie do zasad nastąpi 13 maja 2027 r. Kary sięgają 250 crore rupii za każdą kategorię naruszenia. | Każda aplikacja z użytkownikami z Indii |
| Nigeria | Wnioski o pożyczkę osobistą wymagają weryfikowalnego listu zatwierdzającego z FCCPC oraz formularza deklaracji Play. | Kredyt |
| Kenia | Wnioski o pożyczkę osobistą wymagają dowodu posiadania licencji Centralnego Banku Kenii na udzielanie kredytów cyfrowych lub dowodu rozpatrywania wniosku. | Kredyt |
| Indonezja, Filipiny | Dodatkowa dokumentacja licencyjna wymagana jest zgodnie z wymogami Play dotyczącymi usług finansowych w danym kraju. | Kredyt |
| Unia Europejska | Status sprzedawcy DSA musi zostać podany i zweryfikowany, w przeciwnym razie aplikacja zostanie usunięta z EU App Store. Wymagane do aktualizacji aplikacji EU od 16 października 2024 r. oraz do zapewnienia jej ciągłej dostępności od 17 lutego 2025 r. | Każda aplikacja dystrybuowana w UE |
| Stany Zjednoczone, Teksas | Obowiązek zapewnienia wieku obowiązuje od 1 stycznia 2026 r. Play Age Signals zwraca odpowiedzi na bieżąco od tej daty. | Aplikacje dostępne dla nieletnich |
| Stany Zjednoczone, Utah | Na żywo od 7 maja 2026 r. | Aplikacje dostępne dla nieletnich |
| Stany Zjednoczone, Luizjana | Na żywo od 1 lipca 2026 r. | Aplikacje dostępne dla nieletnich |
Poza geografią, kategoria aplikacji determinuje własne wymagania. Aplikacje związane ze zdrowiem i fitnessem, które uzyskują dostęp do Health Connect, muszą mieścić się w zatwierdzonym przypadku użycia i na żądanie przedstawiać umowy HIPAA lub GDPR. Aplikacje randkowe, matchmakingowe i do gier na prawdziwe pieniądze muszą korzystać z funkcji Konsoli Play, aby blokować osoby niepełnoletnie zgodnie z polityką dotyczącą treści i funkcjonalności ograniczonych wiekowo. Aplikacje przesyłające dane użytkownika do zewnętrznego modelu muszą zostać ujawnione zgodnie z sekcją 5.1.2(i) firmy Apple.
Jakie wymagania muszą teraz spełniać przepisy dotyczące klasyfikacji wiekowej i weryfikacji wieku?
Apple przebudowało swój system klasyfikacji wiekowej i przeniosło do niego wszystkie aplikacje 31 stycznia 2026 roku, dodając poziomy 13+, 16+ i 18+. Deweloperzy musieli wypełnić zaktualizowany kwestionariusz w App Store Connect do tego dnia. Aplikacje, które go pominęły, są oznaczane flagą przy kolejnym przesłaniu aktualizacji, co jest niemiłą niespodzianką dla zespołu, który udostępnia poprawkę.
Od 4 czerwca 2026 r. Apple udostępnia dane dotyczące kategorii wiekowych za pośrednictwem interfejsu API Declared Age Range, a istotne zmiany zgłaszane są za pośrednictwem interfejsu API Significant Change w ramach PermissionKit. App Store wysyła również powiadomienie na serwer, gdy rodzic lub opiekun prawny wycofa zgodę. Apple wyraźnie zaznacza, że decyzja o tym, co uznaje się za istotną zmianę, należy do użytkownika, a nie do Apple.
Wytyczna 1.2.1(a), dodana w listopadzie 2025 r., wymaga, aby aplikacje twórców umożliwiały użytkownikom identyfikację treści przekraczających ograniczenie wiekowe aplikacji oraz ograniczały dostęp na podstawie zweryfikowanego lub zadeklarowanego wieku. Wytyczna 4.7.5 rozszerza ten sam obowiązek na miniaplikacje i minigry, które nie są osadzone w pliku binarnym.
W systemie Android odpowiednikiem jest API Play Age Signals, które zwraca status weryfikacji, status nadzoru i przedziały wiekowe. Kroki integracji, Menedżer Fake Age Signals do testowania oraz przepływ pracy w Konsoli Play omówiliśmy w naszym przewodniku implementacji API Play Age Signals.
Dlaczego metadane i oferty sklepów są przyczyną odrzucania aplikacji?
Odrzucenia metadanych są najtańsze do naprawienia i najbardziej irytujące, ponieważ kosztują cały cykl recenzji w porównaniu z czymś, co wyłapałby korektor.
Zrzuty ekranu muszą przedstawiać rzeczywisty interfejs na urządzeniu, które reprezentują. Makiety marketingowe, ruchome ramki i ekrany powitalne są odrzucane. Nazwy aplikacji i napisy są ograniczone do 30 znaków. Uwagę przyciągają upchanie słów kluczowych w opisie, deklaracje cenowe i porównania z produktami konkurencji.
Wytyczna 4.1(c), dodana w listopadzie 2025 r., zabrania używania ikony, marki lub nazwy produktu innego dewelopera w ikonie lub nazwie aplikacji bez jego zgody. Dotyczy to wielu aplikacji integracyjnych i narzędzi towarzyszących, które opierają się na większej marce w celu odnalezienia.
Unikaj sformułowań „wkrótce” opisujących funkcje, których nie ma w kompilacji. Jeśli nie ma ich w pliku binarnym, nie ma ich również w opisie.
Dlaczego aplikacje są usuwane ze względu na przestarzałe zestawy SDK i docelowe poziomy API?
Dwa terminy, dwa zupełnie różne tryby awarii.
Apple ma twardą blokadę przesyłania. Od 28 kwietnia 2026 r. wszystkie aplikacje przesyłane do App Store Connect muszą być skompilowane w Xcode 26 lub nowszym z wykorzystaniem zestawu SDK iOS 26, iPadOS 26, tvOS 26, visionOS 26 lub watchOS 26. Starsze procesy kompilacji kończą się niepowodzeniem przed rozpoczęciem weryfikacji. Jeśli obraz narzędzia CI Runner jest przypięty do starszej wersji Xcode, należy to sprawdzić w pierwszej kolejności.
Google działa ciszej i bardziej szkodliwie. Od 31 sierpnia 2026 r. nowe aplikacje i aktualizacje aplikacji muszą być zgodne z systemem Android 16 (poziom API 36), aby można je było przesyłać. Aplikacje na Wear OS i Android Automotive muszą być zgodne z API 35. Aplikacje na Android TV i Android XR muszą być zgodne z API 34. Istniejące aplikacje muszą być zgodne co najmniej z API 35, aby pozostać dostępne dla nowych użytkowników na urządzeniach z nowszą wersją Androida.
W przypadku tej drugiej reguły nie otrzymujemy e-maila z informacją o odrzuceniu. Twoja aplikacja po prostu przestaje się wyświetlać nowym użytkownikom na nowszych urządzeniach. Instalacje są spłaszczane, nic w panelu awarii się nie zmienia, a przyczyna jest niewidoczna, chyba że ktoś śledzi stan zasad w Konsoli Play. Przedłużenie do 1 listopada 2026 r. można uzyskać za pośrednictwem Konsoli Play, ale jest to bufor, a nie wyjątek.
Prawdziwym problemem rzadko jest zmiana wersji. Android 16 zmienia zachowanie adaptacyjnego układu na ekranach o rozdzielczości 600 dp i szerszych, gdzie aplikacje obsługujące API 36 nie mogą już blokować orientacji ani proporcji ekranu, a opcja „od krawędzi do krawędzi” zniknęła. Aplikacja na telefon z zablokowanym ekranem pionowym, która nagle wypełnia tablet w trybie poziomym, to problem projektowy, a nie modyfikacja Gradle.
Jakie błędy techniczne są przyczyną powtarzających się odrzuceń?

To właśnie te błędy widzimy wielokrotnie w projektach ratunkowych, szczególnie w bazach kodu szybko tworzonych przez narzędzia do kodowania oparte na sztucznej inteligencji, które tworzą rusztowanie dla ekranu rejestracji i na tym kończą. Pisaliśmy osobno o tym, kto naprawia aplikacje kodowane w systemie Vibe , gdy pierwsze zgłoszenie do sklepu kończy się niepowodzeniem, a te same luki pojawiają się niezależnie od tego, czy kod pochodzi od freelancera, czy z IDE, takiego jak Google Antigravity.
| Błąd | Co mówi odrzucenie | Poprawka |
| Przycisk usuwania ukrywa konto zamiast je usunąć | „Twoja aplikacja obsługuje tworzenie kont, ale nie zawiera opcji inicjowania usuwania konta” | Usuń wiersz użytkownika i dane zależne, a następnie potwierdź w aplikacji |
| Zaloguj się za pomocą tokenów Apple, które nigdy nie zostaną cofnięte | To samo powiadomienie 5.1.1(v) przy drugiej próbie | Przechowuj token odświeżania podczas logowania, wywołuj punkt końcowy odwołania podczas usuwania |
| Zależność wstrzykuje uprawnienia do multimediów | „Polityka dotycząca zezwoleń na zdjęcia i filmy” powołująca się na READ_MEDIA_IMAGES | Sprawdź scalony manifest, usuń go za pomocą narzędzia:node=”remove” lub przełącz się na selektor zdjęć |
| Lokalizacja tła zadeklarowana dla trzech obiektów | „Funkcja nie spełnia wymagań dotyczących dostępu do lokalizacji w tle” | Zadeklaruj jedną podstawową funkcję, nagraj nowy film demonstracyjny |
| Zestaw SDK innej firmy bez manifestu prywatności | ITMS-91061 podczas przesyłania | Zaktualizuj zestaw SDK lub wymień go, jeśli osoba go utrzymująca jest nieaktywna |
| Formularz bezpieczeństwa danych jest sprzeczny z zachowaniem aplikacji | Ostrzeżenie dotyczące zasad, a następnie usunięcie | Przeprowadź ponowny audyt każdego wywołania sieciowego, a następnie przepisz formularz |
| Konto demonstracyjne zablokowane przez 2FA | „Nie udało się zalogować” w punkcie 2.1 | Zwolnij konto z przeglądu, dodaj notatkę o pominięciu |
| Zestaw SDK do analizy zbiera identyfikatory, które nie są objęte etykietą prywatności | 5.1.1 niezgodność prywatności | Uzgadnianie etykiet z rzeczywistym śladem sieciowym |
Jak przygotować aplikację do recenzji przed wysłaniem?
W Sigosoft proces poprzedzający złożenie wniosku obejmuje prace nad zgodnością w ramach kompilacji, a nie jako paniczny sprint na tydzień przed premierą.
U podstaw leżą mechanizmy kontroli bezpieczeństwa. Posiadamy certyfikat ISO/IEC 27001:2022, niezależnie oceniony przez QRO, obejmujący projektowanie, rozwój, testowanie, wdrażanie, utrzymanie i wsparcie aplikacji internetowych, aplikacji mobilnych, oprogramowania w chmurze i platform analityki danych, w tym zarządzanie danymi klientów. Certyfikat ten jest utrzymywany na podstawie formalnego Oświadczenia o Stosowalności, wraz z okresowymi audytami nadzoru, co oznacza, że mechanizmy kontroli są sprawdzane przez podmiot inny niż my.
W praktyce, zanim kompilacja trafi do recenzji, przeprowadzamy bezpieczny przegląd kodu, sprawdzamy zależności i konfigurację ze śledzeniem działań naprawczych oraz audyt uprawnień względem scalonego manifestu. Programowanie, testowanie i produkcja pozostają oddzielone, więc wdrożenie nie może wyłączyć API podczas testowania przez recenzenta. Wersje przechodzą przez zarządzane procesy CI/CD, a nie przez laptopa.
Jeśli chodzi o kwestie formalne, umowy NDA są podpisywane przed dostępem do jakichkolwiek poufnych danych. Klienci działający w sektorach regulowanych otrzymują umowę DPA zgodną z RODO, umowę o prawach własności intelektualnej potwierdzającą, kto jest właścicielem kodu źródłowego, oraz umowę SLA dotyczącą wsparcia i konserwacji, która odpowiada na pytanie, które powinien zadać każdy klient: kto naprawi błąd, gdy Apple zmieni przepisy sześć miesięcy po premierze. Wszystkie cztery dokumenty można pobrać z naszej strony poświęconej bezpieczeństwu i zgodności.
Same formularze deklaracji są traktowane jako elementy dostarczane z właścicielami i terminami realizacji. Deklaracja dotycząca danych finansowych, deklaracja dotycząca lokalizacji, deklaracja dotycząca zdjęć i filmów, formularz bezpieczeństwa danych, etykiety prywatności aplikacji, kwestionariusz dotyczący klasyfikacji wiekowej. Każdy z nich ma przypisaną osobę i datę ukończenia przed wycięciem gałęzi wydania.
Już odrzucone czy zamierzasz wysłać wniosek w przyszłym tygodniu?
Prześlij nam e-mail z informacją o odrzuceniu i swoją kompilację. Poinformujemy Cię, która wytyczna jest faktycznie egzekwowana, czego szuka recenzent i co należy zmienić w kodzie, a co wymaga jedynie poprawnego wypełnienia formularza. Jeśli jeszcze nie przesłałeś/aś zgłoszenia, przeprowadzimy ten sam audyt przed Tobą, co jest znacznie tańsze niż trzy cykle weryfikacji. Skontaktuj się z zespołem pod numerem +91 9846237384 lub za pośrednictwem strony kontaktowej.
Rejected more than once? How to get the app approved
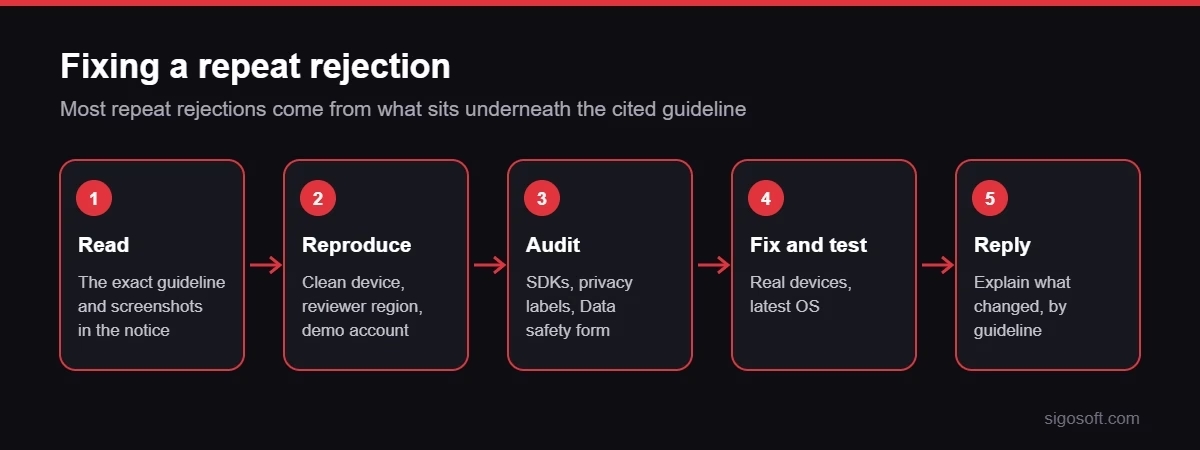
A second or third rejection usually means the problem is not the item the reviewer named but something underneath it: a demo account that expires, an SDK that collects data you did not declare, or a flow that only breaks on a reviewer’s device. Fixing those needs a short audit, not another resubmission.
- Reproduce the reviewer’s path on a clean device, in the reviewer’s region, with the demo account you supplied.
- Audit every SDK against your privacy labels and Data safety form.
- Testuj na prawdziwych urządzeniach and the latest OS versions; our testowanie aplikacji mobilnych team runs pre-submission checks against both stores’ guidelines.
- Answer the reviewer precisely in App Store Connect or the Play Console, referencing the guideline and what changed.
If the app was built by a vendor who has gone quiet, or generated quickly with AI tools and keeps failing review, our ratowanie projektu oprogramowania oraz Aplikacja ratunkowa stworzona przez sztuczną inteligencję teams can take it over, fix the blockers and get it through review. Send us the rejection message and we will tell you what it will take.
Najczęściej zadawane pytania
Dlaczego mój wniosek został odrzucony ze względu na Wytyczną 2.1?
Wytyczna 2.1 dotyczy kompletności aplikacji. Wykrywa awarie na nieprzetestowanych urządzeniach, treści zastępcze, takie jak Lorem Ipsum, uszkodzone linki, awarie zaplecza podczas weryfikacji oraz brakujące dane uwierzytelniające do wersji demonstracyjnej. Apple twierdzi, że ponad 40% nierozwiązanych problemów z recenzjami dotyczy właśnie tego zagadnienia. Przed ponownym przesłaniem aplikacji należy ją przetestować na urządzeniach fizycznych o różnych rozmiarach ekranu.
Czy w mojej aplikacji potrzebna jest opcja usunięcia konta?
Tak, jeśli Twoja aplikacja umożliwia tworzenie konta. Apple wymaga ścieżki usuwania w aplikacji zgodnie z Wytyczną 5.1.1(v). Google wymaga zarówno ścieżki usuwania w aplikacji, jak i linku internetowego, za pomocą którego użytkownicy mogą poprosić o usunięcie bez konieczności ponownej instalacji. Dezaktywacja, zawieszenie lub zamrożenie konta nie spełnia wymagań żadnego ze sklepów.
Czym jest manifest prywatności i czy go potrzebuję?
Manifest prywatności to plik PrivacyInfo.xcprivacy, który deklaruje, jakie dane gromadzi Twoja aplikacja i z jakich interfejsów API korzysta z wymaganych powodów. Apple wprowadziło zatwierdzone powody od maja 2024 r. Od lutego 2025 r. pakiety SDK innych firm, które naruszają prywatność, również muszą wysyłać manifesty, w przeciwnym razie przesyłanie zakończy się niepowodzeniem z błędem ITMS-91061.
Czy moja aplikacja może zostać odrzucona z powodu zestawu SDK innej firmy?
Tak, i zdarza się to często. Zestaw SDK bez manifestu prywatności całkowicie blokuje przesyłanie. Zależność może również wstrzyknąć uprawnienia, takie jak READ_MEDIA_IMAGES, do scalonego manifestu bez konieczności pisania kodu, co powoduje odrzucenie zgodnie z zasadami Google Play. Przed każdym przesłaniem należy przeprowadzić audyt zależności.
Czy moja aplikacja wymaga logowania gościnnego, aby przejść ocenę Apple?
Często tak. Wytyczna 5.1.1 zabrania wymogu rejestracji w celu uzyskania dostępu do treści i funkcji niepowiązanych z konkretnym kontem użytkownika. Jeśli użytkownicy mogą przeglądać, wyszukiwać lub czytać bez konta, blokowanie tego za ścianą rejestracji grozi odrzuceniem. Rejestracja musi być opcjonalna lub powiązana z funkcjami przypisanymi do danego konta.
Jaki poziom API będzie wymagany przez Google Play w 2026 roku?
Od 31 sierpnia 2026 r. nowe aplikacje i aktualizacje muszą być przeznaczone dla systemu Android 16 (poziom API 36). Aplikacje Wear OS i Automotive wymagają API 35, a Android TV i XR – API 34. Istniejące aplikacje muszą być przeznaczone co najmniej dla API 35, aby pozostać widoczne dla nowych użytkowników. Rozszerzenia obowiązują do 1 listopada 2026 r.
Czy potrzebuję różnych wersji aplikacji dla różnych krajów?
Zazwyczaj nie są to różne pliki binarne, ale różne deklaracje i dokumentacja. Aplikacje pożyczkowe wymagają licencji krajowych wydanych przez RBI, FCCPC lub Bank Centralny Kenii. Dystrybucja w UE wymaga zweryfikowanego statusu tradera DSA. Kilka stanów USA wymaga obecnie weryfikacji wieku. Kompilacja może być udostępniana, ale nie ma możliwości przedstawienia dowodów zgodności.
Ile czasu zajmuje recenzja w sklepie z aplikacjami w 2026 roku?
Czas recenzji różni się w zależności od sklepu, kategorii aplikacji i liczby zgłoszeń, a ani Apple, ani Google nie gwarantują realizacji. Zmienną, którą kontrolujesz, jest kompletność. Zgłoszenie z działającymi danymi do wersji demonstracyjnej, aktywnymi adresami URL zasad, dokładnymi deklaracjami i bez treści zastępczych jest rozpatrywane szybciej niż zgłoszenie generujące pytania od recenzentów.
Ile razy można odrzucić aplikację, zanim zostanie zablokowana?
Samo wielokrotne odrzucenie nie powoduje bana. Powtarzające się naruszenia zasad tego samego typu mogą prowadzić do usunięcia aplikacji, a w poważnych przypadkach do zamknięcia konta dewelopera. Zamiast ponownie zgłaszać aplikację ze zmianami kosmetycznymi, należy odnieść się do faktycznie podanych wytycznych i skorzystać z Centrum Rozwiązywania Problemów, aby poprosić o wyjaśnienia.
Źródła
- Apple Developer, recenzja aplikacji: https://developer.apple.com/distribute/app-review/
- Apple Developer, nadchodzące wymagania: https://developer.apple.com/news/upcoming-requirements/
- Apple Developer, zaktualizowane wytyczne dotyczące recenzji aplikacji, 13 listopada 2025 r.: https://developer.apple.com/news/?id=ey6d8onl
- Apple Developer, Wymagania dotyczące usunięcia konta: https://developer.apple.com/news/?id=12m75xbj
- Apple Developer Forums, ITMS-91061 – brak manifestu prywatności: https://developer.apple.com/forums/tags/app-review
- Pomoc dotycząca Konsoli Google Play, wymagania dotyczące docelowego poziomu interfejsu API: https://support.google.com/googleplay/android-developer/answer/11926878
- Pomoc dotycząca Konsoli Google Play, wymagania dotyczące usuwania konta aplikacji: https://support.google.com/googleplay/android-developer/answer/13327111
- Pomoc dotycząca Konsoli Google Play, uprawnienia i interfejsy API umożliwiające dostęp do poufnych informacji: https://support.google.com/googleplay/android-developer/answer/16558241
- Pomoc dotycząca Konsoli Google Play, wersja zapoznawcza zaktualizowanej polityki uprawnień: https://support.google.com/googleplay/android-developer/answer/16909972
- Pomoc dotycząca Konsoli Google Play, lokalizacja tła: https://support.google.com/googleplay/android-developer/answer/9799150
- Pomoc dotycząca Konsoli Google Play, deklaracja dotycząca funkcji finansowych: https://support.google.com/googleplay/android-developer/answer/13849271
- Pomoc dotycząca konsoli Google Play, pożyczki osobiste w Indiach: https://support.google.com/googleplay/android-developer/answer/16604194
- Pomoc dotycząca Konsoli Google Play, ogłoszenia dotyczące zasad: https://support.google.com/googleplay/android-developer/announcements/13412212
- Programiści Androida, przegląd sygnału Play Age Signals: https://developer.android.com/google/play/age-signals/overview
- Sigosoft, bezpieczeństwo i zgodność: https://sigosoft.com/legal-compliance/
Dzięki za opinie!

Praveen Soman Dyrektor generalny, Sigosoft
Przedsiębiorca technologiczny i strateg ds. produktów cyfrowych, pasjonat tworzenia skalowalnych produktów programistycznych i rozwiązywania rzeczywistych wyzwań biznesowych. Lubi zgłębiać sztuczną inteligencję, nowe technologie, startupy i idee kształtujące przyszłość technologii.
Połącz się na LinkedIn →Rozpocznij dyskusję
Masz pytania lub doświadczenia, którymi chcesz się podzielić? Nasz zespół czyta i odpowiada.