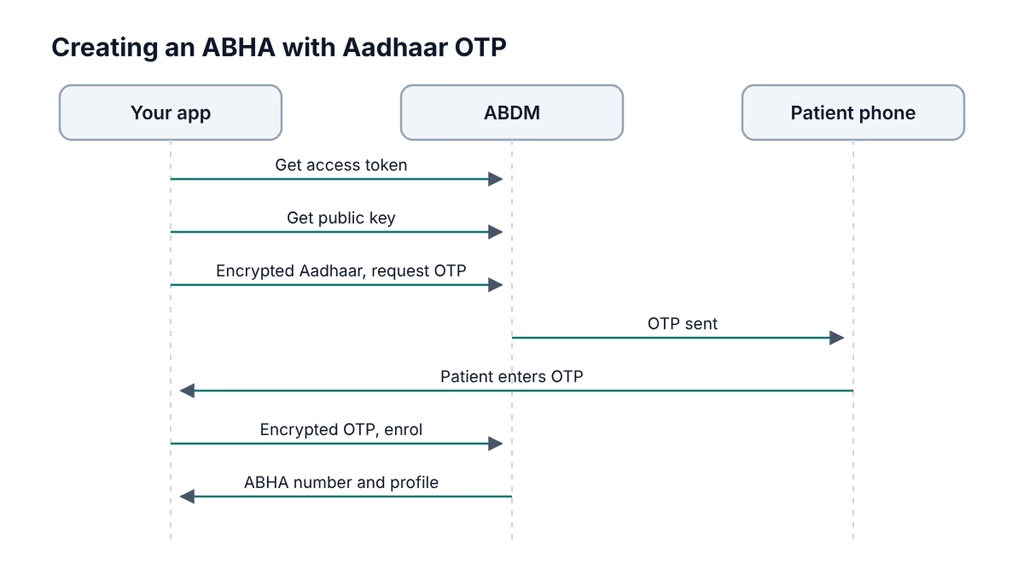
Para integrar ABHA en una aplicación de telemedicina, regístrese en el entorno de pruebas de ABDM, obtenga un token de acceso a la puerta de enlace y acceda a la clave pública de ABDM. A continuación, cree o verifique el ABHA del paciente mediante las API de inscripción e inicio de sesión V3, cifrando el número Aadhaar y la OTP con RSA antes de enviarlos. Esto cubre el hito M1 de ABDM. Para compartir y recuperar registros de consulta, añada M2 y M3, y luego supere las pruebas funcionales de NHA y una auditoría de seguridad antes de obtener las claves de producción.
He aquí por qué es importante en la práctica. Un paciente en Kozhikode se conecta a una videoconsulta y el médico le pide el informe de HbA1c del año pasado. Sin ABHA, el paciente busca entre las fotos de WhatsApp mientras el tiempo corre. Con ABHA integrado, el paciente aprueba la solicitud en su teléfono y el informe aparece en la pantalla del médico. Ese pequeño detalle es lo que se está creando.
Las llamadas a la API que se describen a continuación siguen las API V3 de ABDM, que reemplazaron los flujos V1 y V2 anteriores.
Respuesta rápida
- Qué es ABHA: un identificador sanitario de 14 dígitos en el marco de la Misión Digital Ayushman Bharat (ABDM), gestionada por la Autoridad Nacional de Salud (NHA).
- Lo que hace tu aplicación con ello: crear un nuevo ABHA, verificar uno existente, mostrar la tarjeta ABHA y vincular los registros de consulta
- ¿Qué hito? La creación y verificación de ABHA es M1. Compartir registros es M2 (HIP). Obtener registros es M3 (HIU).
- Dónde lo construyas: El entorno aislado ABDM, utilizando las API V3.
- Lo que necesitas para empezar: Pruebas funcionales de NHA, una auditoría de seguridad realizada por una agencia acreditada por CERT-In y credenciales de producción.
¿Por qué la integración de ABHA es importante para la telemedicina en 2026?
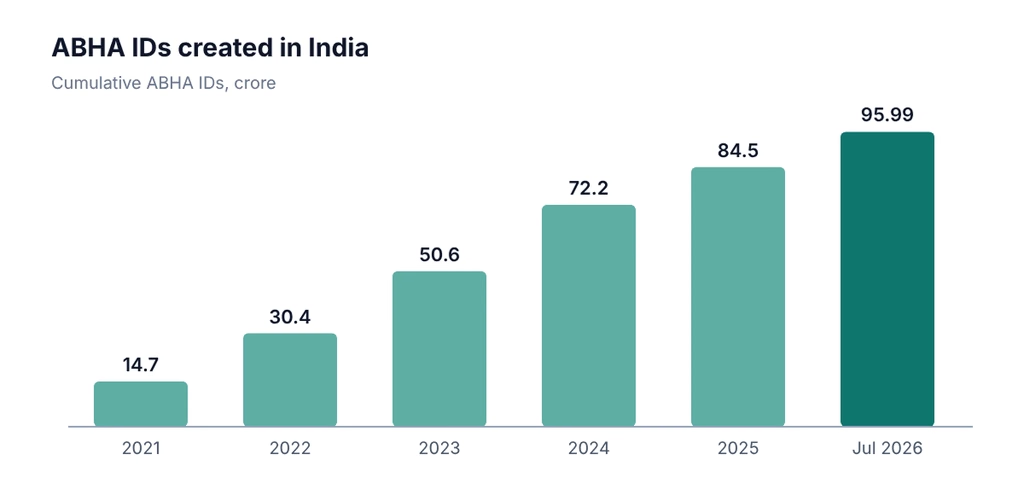
ABHA ya no es una identificación minoritaria. El Ministerio de Salud informó al Lok Sabha que se habían creado 95.99 crore de identificaciones ABHA para el 31 de julio de 2026. En la reunión del Grupo Directivo de la Misión ABDM, celebrada el 10 de julio de 2026, el ministerio también informó sobre más de 105 crore de registros de salud vinculados, 5.33 lakh de centros registrados y 2.72 lakh de centros que utilizan software habilitado para ABDM.
Para un negocio de telemedicina, eso cambia tres cosas:
- Los pacientes ya tienen un ABHA.
Muchos de ellos lo consiguieron en un hospital público o en un campamento. Pedirles que vuelvan a introducir sus datos resulta engorroso cuando bastaría con escanear un código QR o usar una contraseña de un solo uso. - Los pacientes del hospital lo solicitan.
Los hospitales y clínicas que trabajan con programas gubernamentales esperan cada vez más contar con software compatible con ABDM. - Los médicos obtienen un mejor contexto
Las recetas y los informes anteriores llegan al médico con su consentimiento, por lo que la consulta es más corta y segura.
Esta guía abarca ambas facetas del trabajo de ABHA: la perspectiva empresarial de ABDM (hitos, consentimiento, certificación y protección de datos) y las consultas sobre la versión 3 que realizan sus desarrolladores.
Hitos de integración de ABHA: M1, M2 y M3
| Milestone | Qué hace tu aplicación de telemedicina | Función de ABDM |
|---|---|---|
| M1 | Cree su cuenta ABHA, verifique su cuenta ABHA, muestre la tarjeta ABHA y el código QR, y acepte la opción Escanear y Compartir al registrarse. | Servicios de ABHA |
| M2 | Vincule cada consulta como un contexto de atención y comparta los registros cuando el paciente dé su consentimiento. | Proveedor de información de salud (HIP) |
| M3 | Solicitar los registros del paciente a otros proveedores y mostrárselos al médico. | Usuario de información de salud (UIS) |
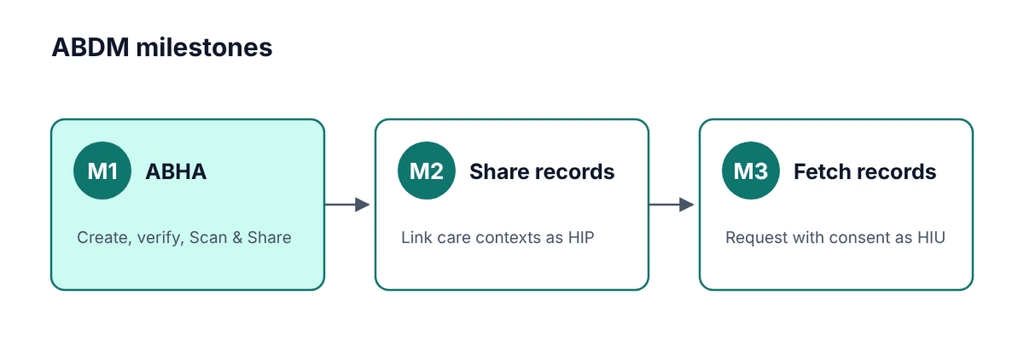
Las guías de integración también describen un cuarto hito, M4, para las reclamaciones de seguros digitales a través del National Health Claims Exchange (NHCX). La mayoría de las aplicaciones de telemedicina no lo necesitan en su lanzamiento, pero vale la pena planificarlo si sus clientes son hospitales que presentan reclamaciones de seguros ( Nirmitee ).
Empiece con M1 y póngalo en funcionamiento con pacientes reales. Tenga en cuenta que NHA ha comunicado a los usuarios del entorno de pruebas en su foro de desarrolladores que se necesitan al menos dos hitos antes de la demostración final del entorno de pruebas, así que planifique M1 y M2 conjuntamente.
Integración de la API de ABHA: las llamadas V3, paso a paso.
Los hosts base en el entorno de pruebas son abhasbx.abdm.gov.in/abha/api para las llamadas a ABHA y dev.abdm.gov.in para la puerta de enlace. El entorno de producción utiliza hosts diferentes y nuevas credenciales, que NHA emite tras la salida del entorno de pruebas.
Paso 1: Obtener acceso al entorno de pruebas
Solicita acceso al entorno de pruebas ABDM con los datos de tu organización y el caso de uso (por ejemplo, una aplicación de teleconsulta). Tras la aprobación, recibirás un ID de cliente y un secreto de cliente. Guarda el secreto en un gestor de secretos desde el primer día, no en tu código.
Paso 2: Obtenga un token de acceso a la puerta de enlace.
Llama a la API de sesiones de la puerta de enlace con tu ID de cliente y tu secreto para obtener un token de portador. Cada llamada posterior envía estos encabezados:
| Encabezado | Valor |
|---|---|
| Autorización | Token de portador de la API de sesiones |
| ID DE SOLICITUD | Un nuevo UUID para cada solicitud |
| TIMESTAMP | Hora actual en formato ISO 8601 UTC, por ejemplo, 2026-10-27T07:30:00.000Z |
| X-CM-ID | sbx en el entorno de pruebas, abdm en producción. |
Los tokens caducan, así que almacene en caché el token y actualícelo antes de que caduque, en lugar de llamar a la API de sesiones en cada solicitud.
Paso 3: Obtener la clave pública de ABDM
Llama a GET /v3/profile/public/certificate. ABDM usa esta clave para proteger los números Aadhaar, los números de teléfono móvil y las contraseñas de un solo uso (OTP) en tránsito. Guárdala en caché, pero actualízala periódicamente, ya que la clave se rota.
Paso 4: Encriptar el número Aadhaar
V3 rechaza los números Aadhaar y las OTP en texto plano. Encifíquelos con la clave pública usando RSA con relleno OAEP (SHA-1, MGF1), que el soporte de integración de ABDM describe como RSA/ECB/OAEPWithSHA-1AndMGF1Padding. En Node.js:
import crypto from 'node:crypto';
// publicKeyPem: la clave de /v3/profile/public/certificate, encapsulada como una clave pública PEM
función de exportación encryptForAbdm(valor, publicKeyPem) {
devolver crypto.publicEncrypt(
{ clave: publicKeyPem, relleno: crypto.constants.RSA_PKCS1_OAEP_PADDING, oaepHash: 'sha1' },
Buffer.from(valor, 'utf8')
).toString('base64');
}
Paso 5: Solicitar el código OTP de Aadhaar
POST /v3/enrollment/request/otp
{
“txnId”: “”,
“alcance”: [“abha-enrol”],
“loginHint”: “aadhaar”,
“loginId”: “ ”,
“Sistema OTP”: “aadhaar”
}
La respuesta devuelve un txnId y un mensaje que indica que la OTP se envió al número de teléfono móvil vinculado al Aadhaar del paciente. Guarde el txnId para la próxima llamada.
Paso 6: Verifique el OTP y cree el ABHA.
POST /v3/enrollment/enrol/byAadhaar
{
“authData”: {
“authMethods”: [“otp”],
“otp”: {
“txnId”: “ ”,
“otpValue”: “ ”,
"móvil": " ”
}
},
“consentimiento”: { “código”: “abha-enrollment”, “versión”: “1.4” }
}
Si el número de teléfono móvil que proporciona el paciente es diferente del número vinculado a su Aadhaar, ABDM le pedirá que lo verifique con una segunda OTP. Vuelva a llamar a /v3/enrollment/request/otp con el ámbito mobile-verify y otpSystem configurado como abdm, y luego a /v3/enrollment/auth/byAbdm.
Paso 7: Permita que los titulares de ABHA existentes inicien sesión.
La mayoría de sus pacientes ya tendrán un ABHA. Para ellos, utilice el flujo de inicio de sesión en lugar del de inscripción: /v3/profile/login/request/otp, y luego /v3/profile/login/verify. Los pacientes pueden iniciar sesión con su número ABHA o su número de teléfono móvil.
Paso 8: Muestre su tarjeta ABHA y acepte Scan & Share.
Tras la creación de la cuenta o el inicio de sesión, muestre al paciente su tarjeta ABHA (/v3/profile/account/abha-card) y su código QR (/v3/profile/account/qrCode). Para las clínicas que también atienden a pacientes sin cita previa, implemente la función Escanear y Compartir, donde el paciente escanea el código QR de su centro y sus datos aparecen en su pantalla de registro. El ministerio informa que se han generado casi 24 millones de tokens de Escanear y Registrarse hasta la fecha, por lo que los pacientes ya están familiarizados con el sistema.
Paso 9: Vincular consultas y obtener registros (M2 y M3)
Una vez que M1 funciona, cada teleconsulta se convierte en un contexto de atención vinculado al ABHA del paciente. Cuando otro proveedor lo solicita con el consentimiento del paciente, su aplicación envía los registros como un paquete FHIR cifrado. Para M3, su médico solicita el consentimiento, el paciente lo aprueba en su aplicación de historia clínica electrónica personal (PHR) y los registros llegan a su aplicación.
Un cambio en la versión 3 afecta a muchos equipos: la puerta de enlace llama a su servidor. En la versión 3, la detección de pacientes es síncrona y todas las devoluciones de llamada llegan a una única URL puente, con el encabezado X-HIP-ID que indica a qué centro se dirige la solicitud. Su sistema backend necesita puntos de devolución de llamada públicos y fiables, no solo llamadas salientes a la API.
Cómo funciona el flujo de consentimiento
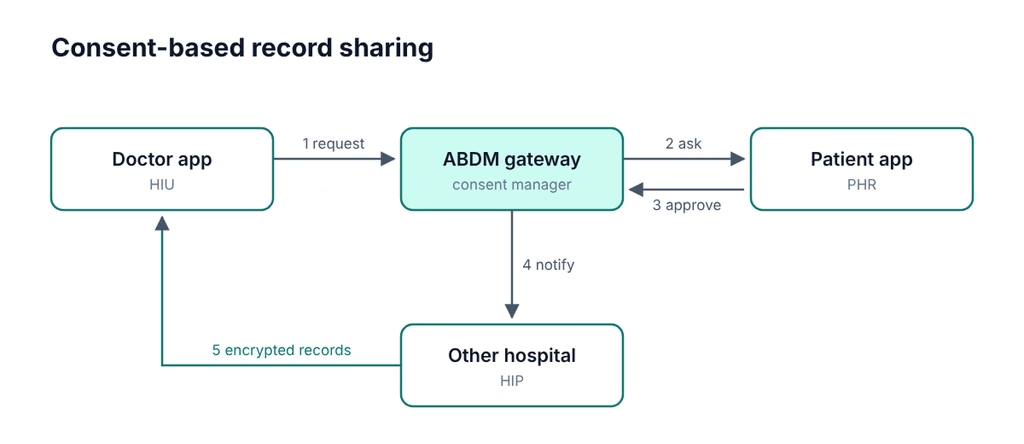
En M2 y M3, los registros nunca pasan por un archivo central. El paciente decide, caso por caso, quién ve qué:
- Su médico, actuando como Usuario de Información Sanitaria (UIS), genera una solicitud de consentimiento a través del portal ABDM.
- El paciente lo aprueba en su aplicación de historial clínico electrónico personal y elige qué tipos de registros y qué período de tiempo desea compartir.
- La puerta de enlace notifica al proveedor que custodia los registros, el Proveedor de Información Sanitaria (HIP, por sus siglas en inglés).
- El sistema HIP envía un paquete FHIR cifrado a tu aplicación, que lo descifra y se lo muestra al médico.
De esto se derivan dos reglas. Enviar únicamente el contexto de atención y el intervalo de tiempo que el paciente aprobó, nunca el historial completo. Y mantener un registro de auditoría de cada solicitud de consentimiento, aprobación y transferencia de datos, ya que la auditoría de seguridad y cualquier consulta sobre protección de datos lo solicitarán.
Después de una teleconsulta, envíe la receta electrónica de vuelta a los registros vinculados a ABHA del paciente como un nuevo contexto de atención, para que el paciente pueda verla en su aplicación PHR y compartirla con el siguiente médico ( Medical365 ).
Desde el entorno de pruebas de ABDM hasta la producción.
- Construye y prueba M1, y luego M2 o M3, en el entorno de pruebas.
- Superar las pruebas funcionales de NHA para cada hito.
- Obtenga una auditoría de seguridad de aplicaciones web (WASA) de un Agencia acreditada por CERT-InLas empresas de seguridad también denominan al resultado certificado Safe-to-Host.
- Realice una demostración del software a la NHA y envíe el formulario de salida del entorno de pruebas.
- Reciba las credenciales de producción y cambie a los servidores de producción.
- Registre cada centro en el Registro de Centros de Salud. La certificación cubre el software, no cada clínica que lo utiliza.
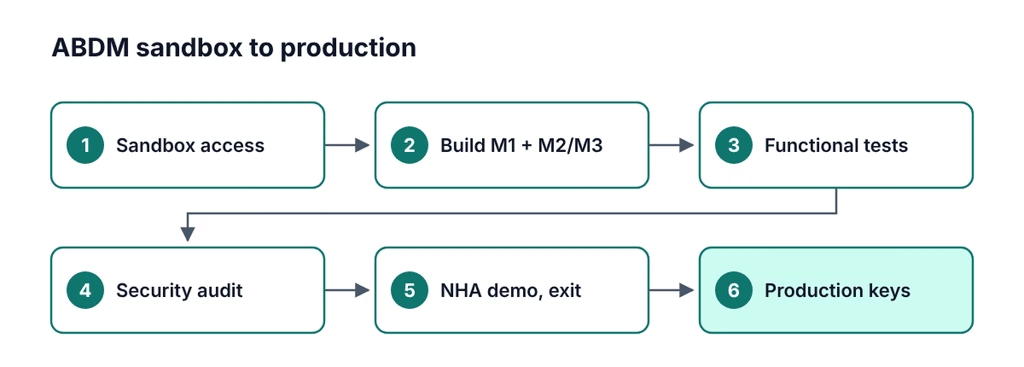
La NHA actualiza este proceso, así que confirme los pasos actuales en el sitio de pruebas de ABDM antes de planificar las fechas.
Errores comunes en la integración de ABHA
- Copiar tutoriales antiguos
Muchas entradas de blog, incluida nuestra propia versión anterior de esta, muestran rutas V1 o V2. Compile solo en V3. - Envío de valores Aadhaar o OTP simples
V3 espera valores cifrados con RSA. Los valores sin cifrar no funcionan. - Marcas de tiempo incorrectas
Envíe la hora UTC en formato ISO 8601 y mantenga el reloj de su servidor sincronizado con NTP. Un reloj desincronizado provoca que las solicitudes rechazadas parezcan aleatorias. - “Recurso prohibido” (código 900908)
Esto suele significar que tu ID de cliente no está suscrito a esa API. Solicita al soporte de integración de ABDM que la habilite en lugar de modificar tu código. - Credenciales con espacios ocultos
Al copiar un secreto de cliente desde el portal, puede que se añada un espacio o un salto de línea al final. Elimínelo. - Considerar ABDM como de salida únicamente.
M2 y M3 dependen de que sus puntos finales de devolución de llamada sean accesibles desde la puerta de enlace. - Ignorar la protección de datos
Los flujos de ABHA manejan números Aadhaar y registros de salud. Registros de consentimiento del plan, cifrado y residencia de datos en la India bajo el Ley DPDP para aplicaciones de atención médica desde el comienzo.
Diseñar pantallas ABHA que los pacientes realmente terminan
La API es solo la mitad del trabajo. Los pacientes abandonan los flujos de ABHA cuando se sienten perdidos. Algunos hábitos pueden ayudar:
- Pregunte primero si el paciente ya tiene una cuenta ABHA y, por defecto, inicie sesión en lugar de crear una.
- Indica a dónde se enviará el código OTP ("al móvil vinculado a tu Aadhaar") antes de enviarlo.
- Ofrezca malayalam, hindi, tamil y otros idiomas que utilicen sus pacientes.
- Explique las solicitudes de consentimiento en palabras sencillas: quién quiere qué registros y durante cuánto tiempo.
- Si ABHA falla, deje que el paciente continúe la consulta y vuelva a intentarlo más tarde.
Cómo Sigosoft crea aplicaciones de telemedicina compatibles con ABHA
Sigosoft desarrolla aplicaciones de telemedicina para clínicas, hospitales y empresas emergentes del sector salud. Nuestra aplicación Medicino , por ejemplo, combina la reserva de citas médicas, la videoconsulta y la entrega de medicamentos en un solo producto. Para nuestros clientes en India, tenemos previsto incluir ABHA en la primera versión, no como una función adicional posterior.
En un proyecto ABHA, nuestro equipo se encarga de:
- El viaje en el mundo abierto: Aplicación, configuración del cliente y planificación de hitos (M1 con M2 o M1 con M3)
- Los flujos de M1: Creación de ABHA, inicio de sesión, tarjeta, código QR y Escanear y Compartir, basado en V3
- La capa de devolución de llamada: Puntos de acceso puente fiables para M2 y M3, con un registro de auditoría para cada consentimiento y transferencia.
- Seguridad y cumplimiento: a Prueba de penetración previa a la auditoría de seguridad acreditada por CERT-In, por lo que los hallazgos salen a la luz antes de la auditoría formal, además del consentimiento y el manejo de datos bajo la Ley DPDP a través de nuestra Servicios de cumplimiento de la Ley DPDP
- El resto del producto: videollamadas WebRTC, recetas electrónicas, pagos y arquitectura de nube segura
Si está planificando un nuevo producto, nuestra guía sobre cómo crear un MVP de telemedicina sin tener que rediseñarlo posteriormente explica cómo dejar espacio para la toma de decisiones basada en resultados (ABDM) desde el principio.
Preguntas Frecuentes
¿Qué es la integración ABHA?
Permite que tu aplicación cree o verifique el número ABHA de un paciente y lo vincule a su historial médico. En términos de ABDM, esto corresponde al hito M1.
¿Qué es el entorno de pruebas ABDM?
Es el entorno de prueba donde se desarrollan y prueban las funcionalidades de ABHA, M2 y M3 antes de que NHA emita las credenciales de producción. Todas las organizaciones comienzan ahí, independientemente de su tamaño.
¿Qué versión de la API de ABHA debería usar en 2026?
Utilice las API V3. Los flujos V1 y V2 anteriores son obsoletos, y V3 requiere números Aadhaar cifrados con RSA y códigos OTP.
¿Es obligatoria la integración de ABHA para las aplicaciones de telemedicina?
No existe una regla general que exija que todas las aplicaciones de telemedicina integren ABHA. En la práctica, los hospitales y los programas gubernamentales esperan cada vez más software compatible con ABDM, por lo que esto influye en los pacientes a los que se puede atender.
¿Cuánto tiempo tarda la integración de ABHA?
M1 por sí solo se puede construir en semanas si su equipo conoce el entorno de pruebas. El camino completo a la producción también depende de las pruebas funcionales de NHA, la auditoría de seguridad y la demostración, así que planifique en meses, no en semanas. Los integradores publican estimaciones que van desde 8 a 12 semanas con un socio experimentado hasta 5 a 10 meses para una construcción desde cero (IGNEK). Considere esto como afirmaciones del proveedor, no como puntos de referencia.
¿Necesito también M2 y M3?
M1 cubre la propia ABHA. Para compartir registros de consultas se necesita M2, y para obtener registros de otros proveedores se necesita M3. La NHA ha solicitado al menos dos hitos antes de salir del entorno de pruebas.
¿Necesito un socio certificado para integrar ABHA?
No, cualquier organización registrada puede solicitar acceso al entorno de pruebas (sandbox). Un socio que haya trabajado en el entorno de pruebas le ahorrará tiempo principalmente en los detalles de la versión 3, las devoluciones de llamadas y la preparación de la auditoría.
¿Planea integrarse en ABHA?
Cuéntanos sobre tu aplicación, los hitos que necesitas alcanzar y la fecha de lanzamiento. Envíanos un correo electrónico a [email protected] , llámanos al +91 98462 37384 o envíanos tus requisitos , y te responderemos con una hoja de ruta del proyecto.
Fuentes
- Recuento de ABHA, 95.99 millones de rupias al 31 de julio de 2026 (respuesta de Lok Sabha): Vida en Cachemira
- Cifras de ABDM de la reunión del Grupo Directivo de la Misión del 10 de julio de 2026: Correo farmacéutico indio, El hombre de estado
- Identificaciones ABHA por año, 2021 a 2025: Noticias sobre salud digital, mayo de 2026
- Llamadas de inscripción V3, encabezados y cifrado RSA OAEP: Foro de desarrolladores de ABDM, flujo de direcciones de ABHA; Foro de desarrolladores de ABDM, creación de M1 para V3; Guía de referencia de la API ABHA V3 (Nivel medio)
- Puntos finales de inicio de sesión, tarjeta y certificado V3: Configuración de PSMRI FHIR-API
- Hosts de entorno de pruebas, hosts de producción y pasos de certificación: Nirmitee, integración de ABDM paso a paso (2026)
- V3 descubrimiento síncrono y URL de puente único: Guía de migración de Nirmitee, V3
- Errores comunes (marcas de tiempo, credenciales, 403): Nirmitee, 25 errores comunes; Foro de desarrolladores de ABDM, código 900908
- Dos hitos antes de salir del entorno de pruebas: foro de desarrolladores de ABDM
- Auditoría de seguridad realizada por una agencia acreditada por CERT-In: Astra, diciembre de 2025
- Prórroga del DHIS hasta el 30 de junio de 2025: Shankar IAS Parlamento
- M4 reclama hitos y NHCX: Nirmitee, guía de hitos de ABDM M1 a M4
- Cronogramas de integración: Hitos y certificación de IGNEK y ABDM
- Recetas electrónicas vinculadas a los registros de ABHA: Medical365, guía de telemedicina en India
¡Gracias por la respuesta!

Praveen Soman Director ejecutivo de Sigosoft
Emprendedor tecnológico y estratega de productos digitales, apasionado por desarrollar software escalable y resolver desafíos empresariales reales. Disfruta explorando la IA, las tecnologías emergentes, las startups y las ideas que dan forma al futuro de la tecnología.
Conecta en LinkedIn →Iniciar la discusión
¿Tienes preguntas o experiencias que quieras compartir? Nuestro equipo las lee y responde.