La Ley de Protección de Datos Personales Digitales de 2023 ya cuenta con normas operativas, y las aplicaciones de salud en India tienen un plazo fijo para su implementación. El Ministerio de Electrónica y Tecnología de la Información (MeitY) notificó el Reglamento de la DPDP de 2025 el 13 de noviembre de 2025. La mayoría de las obligaciones sustantivas, incluidos los avisos de consentimiento, las medidas de seguridad, la notificación de violaciones de datos, la retención y los derechos del titular de los datos, se aplican a partir del 13 de mayo de 2027. Para una aplicación de telemedicina o salud, el trabajo consiste en rediseñar los sistemas de consentimiento, registro, respuesta ante violaciones de datos y eliminación de datos para que cumplan con el Reglamento antes de esa fecha.
- 13 de noviembre de 2025: Normativa publicada, disposiciones del Comité de Protección de Datos en vigor.
- 13 November 2026: Consent Manager provisions (Rule 4) now in force.
- 13 de mayo de 2027: se aplican las obligaciones básicas, a menos que el Ministerio de Electrónica y Tecnología de la Información (MeitY) acorte el plazo.
- Incumplimientos de seguridad: notificar a la Junta de Protección de Datos en un plazo de 72 horas e informar a los usuarios afectados sin demora.
- La norma de CERT-In sobre el plazo de 6 horas para los incidentes cibernéticos sigue aplicándose en paralelo.
Este artículo es un resumen técnico, no asesoramiento legal. Consulte con un abogado indio especializado en protección de datos para que revise su configuración.
Cronograma del DPDP para aplicaciones de atención médica
Las normas entrarán en vigor en tres fases. Una referencia regla por regla, verificada con la Gaceta GSR 846(E), establece las fechas.
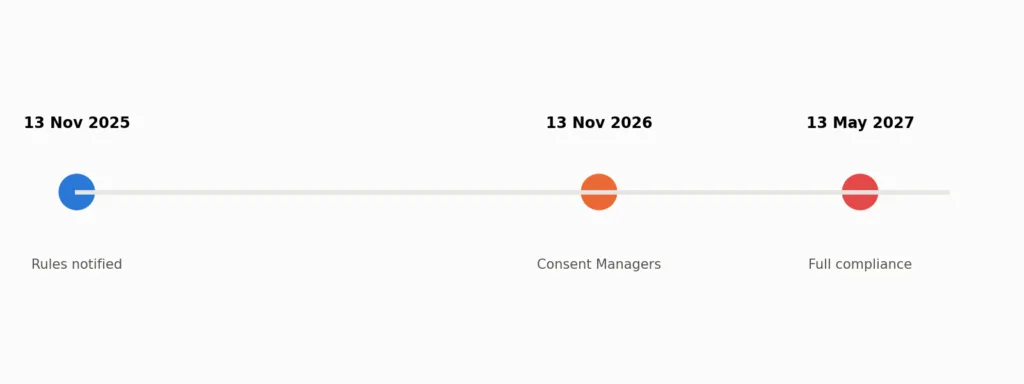
Early in 2026, MeitY discussed shortening some of these windows, mainly for Significant Data Fiduciaries (Takshashila). At the time of this update (November 2026), the published Rules still count 18 months from notification for the core obligations, which gives 13 May 2027. Check MeitY’s notifications before you fix your plan, and treat the remaining months as build time, not waiting time.
Quién es quién en una aplicación de salud
La ley utiliza su propia terminología. El primer paso es adaptarla a su producto.
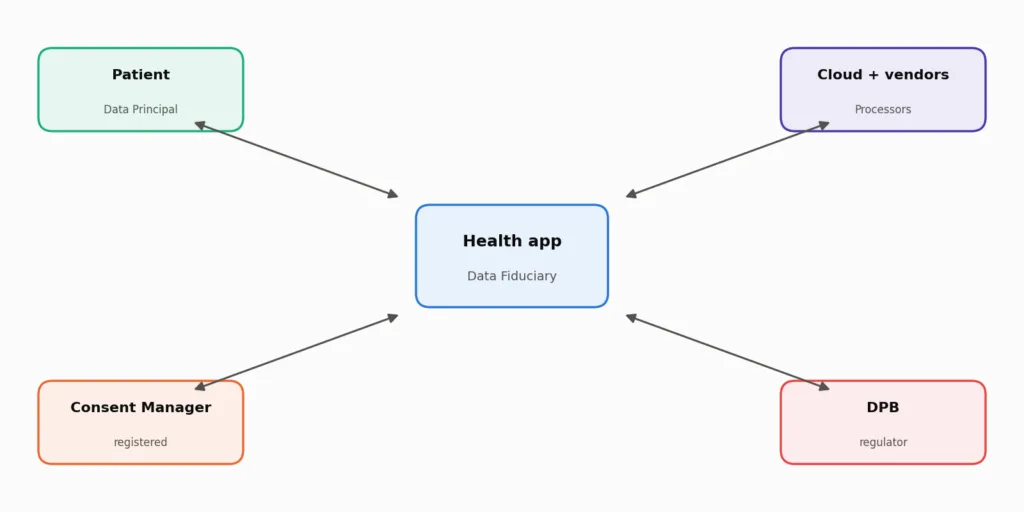
- Director de datos: el paciente, o un padre o tutor en el caso de un niño.
- Fiduciario de datos: la clínica, el hospital o la empresa de la aplicación que decide por qué y cómo se procesan los datos.
- Procesadores de datos: tu proveedor de servicios en la nube, proveedor de vídeo, pasarela SMS, herramientas de análisis y laboratorios a los que transfieres datos.
- Gestores de consentimiento: una plataforma registrada e interoperable que las personas pueden usar para gestionar los consentimientos.
- Junta de Protección de Datos de la India: el organismo que tramita las quejas, las infracciones y las sanciones.
Las grandes plataformas de salud pueden ser designadas como fiduciarias de datos importantes. El resumen de las normas elaborado por EY enumera sus obligaciones adicionales: evaluaciones anuales de impacto en la protección de datos, auditorías, diligencia debida algorítmica y un responsable de protección de datos.
Cumplimiento de DPDP para una aplicación de salud: la lista de verificación de compilación
1. Consentimiento que se sostiene por sí mismo.
Las normas exigen un aviso independiente que detalle los datos recopilados y explique su finalidad en lenguaje sencillo. En el caso de una aplicación de telemedicina, suele ser conveniente contar con consentimientos separados para la consulta, para compartir historiales con otro profesional, para la grabación y para cualquier tipo de marketing. Guarde cada consentimiento con su versión, fecha y hora, y su finalidad.
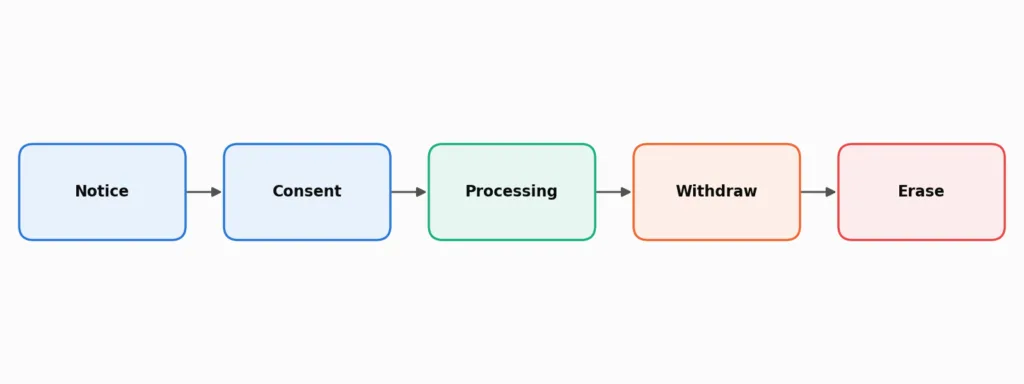
Retirarse del servicio debe ser tan sencillo como dar el consentimiento. Intégrenlo en la configuración de la aplicación, no solo en un correo electrónico de soporte.
2. Medidas de seguridad
Rule 6 applies from May 2027. Expect to show encryption, access control, logging of who accessed which record, and backups. A prueba de penetración y una prueba de seguridad de API give you evidence that the safeguards work, not just that they exist. Our guide to Arquitectura segura en la nube para aplicaciones de telemedicina Cubre los controles técnicos.
3. Respuesta ante brechas con dos relojes
La regla 7 exige que se informe a los usuarios afectados sin demora y se envíe un informe detallado a la Junta en un plazo de 72 horas. Por otra parte, las directrices de CERT-In de 2022 siguen exigiendo que determinados incidentes cibernéticos se notifiquen en un plazo de seis horas.
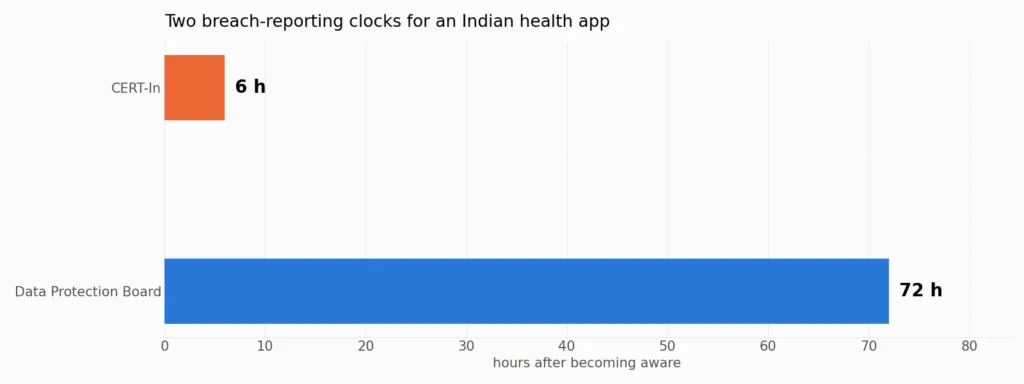
Su manual de procedimientos para incidentes debe activar ambos relojes a partir de un único evento de detección, con avisos preelaborados listos.
4. Solicitudes de derechos
Los pacientes pueden solicitar acceso, corrección o eliminación de sus datos, y designar a alguien para que actúe en su nombre. Cree un flujo de solicitud que verifique la identidad, dirija la acción correcta y registre la respuesta.
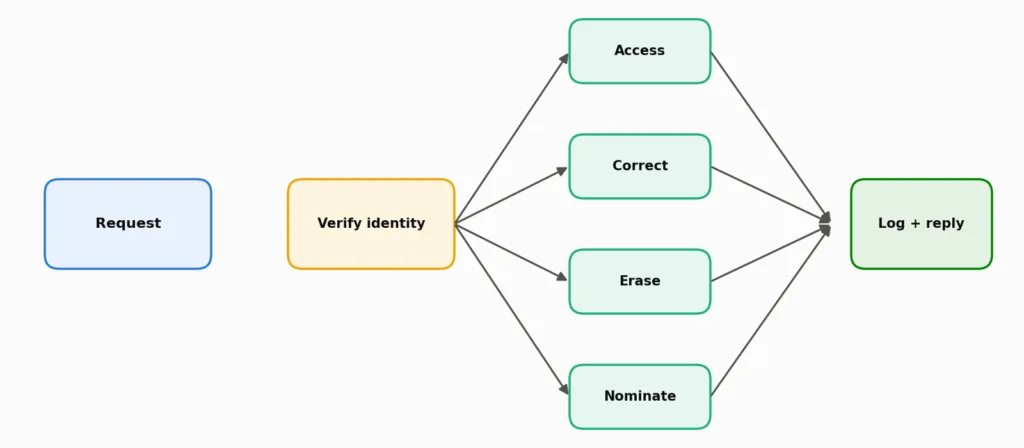
La eliminación de datos en el ámbito sanitario tiene sus límites. Los historiales médicos suelen estar sujetos a normas de conservación en virtud de otras leyes, por lo que su eliminación puede implicar la interrupción del procesamiento no esencial y la supresión de datos de marketing y análisis, conservando el historial clínico durante su vigencia legal. Documente esta lógica.
5. Datos de los niños
El consentimiento parental verificable se aplica a los datos de los menores. El resumen de EY señala que los profesionales sanitarios se encuentran entre las categorías exentas de algunos requisitos de consentimiento parental. Consulte con su abogado qué exención se aplica exactamente a la teleconsulta pediátrica en su modelo.
6. Proveedores y transferencias transfronterizas
Enumere todos los procesadores, los datos que reciben y dónde los almacenan. Establezca contratos. La Regla 15 cubre las transferencias transfronterizas; esté atento a las restricciones que el gobierno notifique sobre cualquier país.
Donde DPDP se encuentra con ABDM
Muchas aplicaciones de salud también se conectan con la Misión Digital Ayushman Bharat. Ambos marcos coinciden en cuanto al consentimiento y la seguridad, pero no son idénticos.
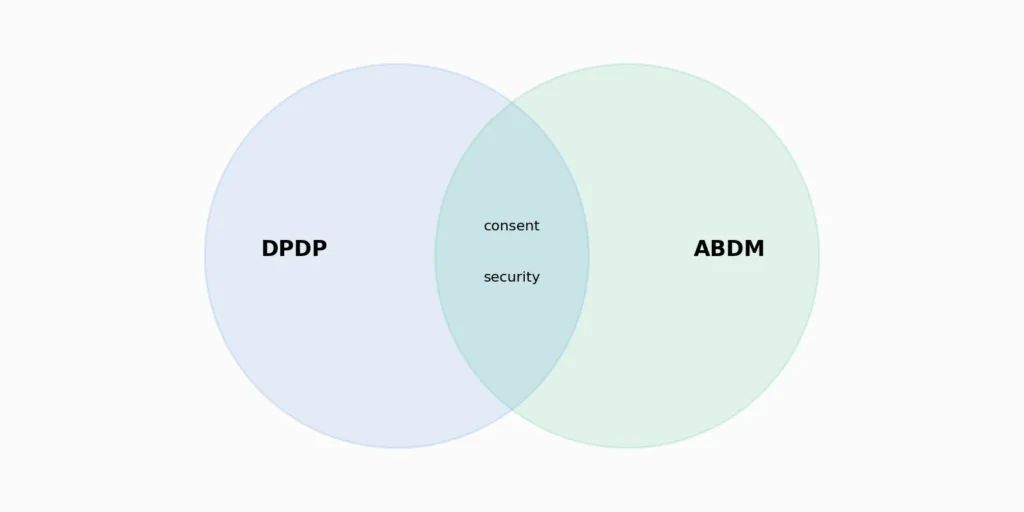
Una diferencia es importante para el alojamiento de datos. Un análisis jurídico de 2026 señala que la Ley DPDP no impone un requisito general para almacenar datos de salud en la India, pero los datos de salud procesados dentro del ecosistema ABDM deben almacenarse en la India conforme a la Política de Gestión de Datos de Salud. A la mayoría de las aplicaciones de salud indias les resultará más sencillo alojar todos los datos clínicos en la India.
Las consultas de telemedicina siguen rigiéndose por las Directrices de Práctica de Telemedicina de 2020 en materia de identidad, consentimiento y prescripciones. El DPDP complementa estas directrices, no las sustituye.
If your app links records to ABHA, our Guía de integración de ABHA covers the consent flow on the ABDM side, which your DPDP consent design should match.
Multas
El reglamento de la ley contempla sanciones de hasta 250 millones de rupias por no adoptar medidas de seguridad razonables para prevenir una violación de seguridad. La Junta decide el monto caso por caso.
Errores comunes
- Una casilla de verificación para todo.
El consentimiento agrupado es difícil de defender. Detalle los propósitos. - No hay botón de retiro.
La retirada debe ser tan sencilla como el consentimiento. - Solo un reloj de brecha.
Se aplican tanto las 6 horas de CERT-In como las 72 horas de la Junta. - Procesadores desconocidos.
Los SDK de análisis y las pasarelas de SMS también cuentan. - Tratar el borrado como borrar todo.
Las normas de retención clínica siguen vigentes. - Esperando a mayo de 2027.
Es posible que la fecha límite se adelante y que se restablezca el flujo de consentimientos lleva tiempo.
Need help getting a health app DPDP-ready?
Nuestros Servicios de cumplimiento de la Ley DPDP map your data flows, rebuild consent and notices, and set up breach and rights-request workflows in the app itself. For new products, we build these into aplicaciones de telemedicina from the first release. Talk to us about where your app stands.
Preguntas Frecuentes
¿Cuándo se aplica la Ley DPDP a las aplicaciones sanitarias?
Las normas se notificaron el 13 de noviembre de 2025. La mayoría de las obligaciones para las aplicaciones de salud se aplican a partir del 13 de mayo de 2027, a menos que el Ministerio de Electrónica y Tecnología de la Información (MeitY) notifique un plazo más corto.
¿Las aplicaciones de salud deben almacenar datos en India según la DPDP?
La ley no establece una norma general, pero los datos procesados dentro de ABDM deben almacenarse en India, y muchas aplicaciones de salud tienen su sede en India por ese motivo.
¿Con qué rapidez debe una aplicación de salud notificar una violación de datos?
Informe a los usuarios afectados sin demora y envíe un informe detallado al Comité de Protección de Datos en un plazo de 72 horas. También se aplica la norma de 6 horas de CERT-In para incidentes cibernéticos.
¿Una aplicación de telemedicina es un fiduciario de datos significativo?
Solo si el gobierno lo declara como tal, basándose en factores como el volumen y la sensibilidad de los datos. Las grandes plataformas deberían prepararse para ello.
Fuentes
- Reglamento DPDP 2025, fechas de entrada en vigor de cada reglamento (Gaceta GSR 846(E))
- EY: El Ministerio de Electrónica y Tecnología de la Información (MeitY) notifica las Normas DPDP 2025.
- Cy5: Normas DPDP, notificación de violaciones de seguridad en 72 horas y CERT-In
- Samisti Legal: La Ley DPDP y el sector sanitario
- Medical365: Guía de telemedicina en India
Lecturas relacionadas: Guía para el desarrollo de aplicaciones de telemedicina · Nuestro artículo sobre la integración de ABHA y ABDM para aplicaciones de telemedicina
¡Gracias por la respuesta!

Praveen Soman Director ejecutivo de Sigosoft
Emprendedor tecnológico y estratega de productos digitales, apasionado por desarrollar software escalable y resolver desafíos empresariales reales. Disfruta explorando la IA, las tecnologías emergentes, las startups y las ideas que dan forma al futuro de la tecnología.
Conecta en LinkedIn →Iniciar la discusión
¿Tienes preguntas o experiencias que quieras compartir? Nuestro equipo las lee y responde.