İlk başta genellikle geçici gibi gelir.
E-postalara cevap verilmiyor. Destek talebi normalden daha uzun süre açık kalıyor. Söz verilen çözüm gelmiyor.
Ardından birkaç gün geçiyor ve endişe verici bir düşünce aklıma geliyor:
Yazılım tedarikçimiz tamamen yanıt vermeyi bırakırsa ne olacak?
Birçok işletme için bu durum beklenenden daha yaygındır. Yazılım projeleri el değiştirir, ajanslar kapanır, geliştiriciler başka yerlere geçer ve bazen iletişim tamamen kopar.
The real risk is not the silence itself; it’s what can happen to your systems if nothing is done.
İşte bu durumu sakin ve profesyonel bir şekilde nasıl ele alacağınız.
Step 1: Don’t Panic: Check What You Actually Control
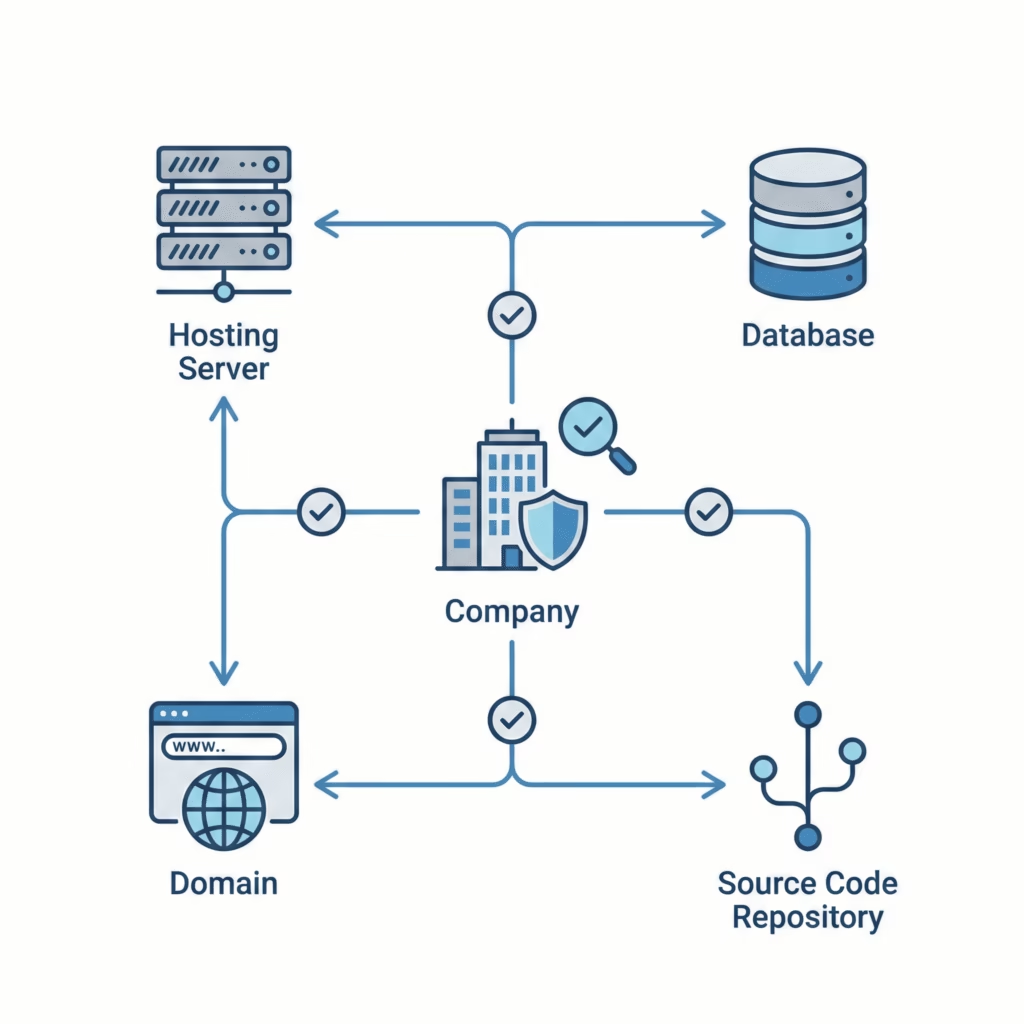
En kötü senaryoyu varsaymadan önce, kuruluşunuzun halihazırda sahip olduğu ve kontrol ettiği şeylerin envanterini çıkarın.
Şu soruları sorun:
- Hosting veya bulut hesabımıza erişimimiz var mı?
- Kaynak koduna sahip miyiz?
- Alan adını ve DNS'i biz mi kontrol ediyoruz?
- Veritabanı kimlik bilgilerimiz var mı?
Birçok işletme bu aşamada kritik erişimin hala tedarikçiye bağlı olduğunu fark eder. Eğer durum böyleyse, kontrolü yeniden ele geçirmek ilk önceliğiniz olmalıdır.
Eğer uygulamanız halihazırda üretim ortamında çalışıyorsa, amaç basittir: seçeneklerinizi değerlendirirken uygulamanın istikrarlı kalmasını sağlamak.
Adım 2: Verilerinizin Güvenliğinden Emin Olun
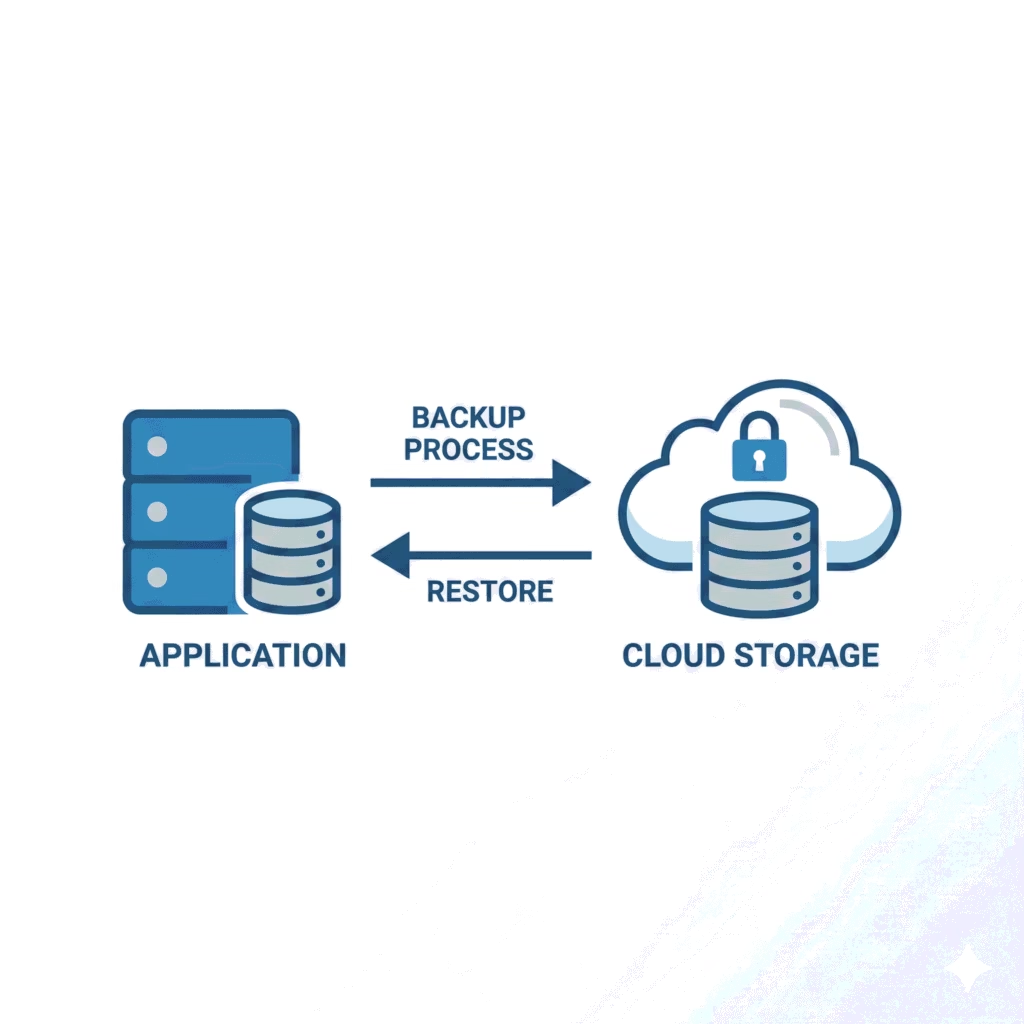
Tedarikçi terkinde en büyük gizli risk yazılım hataları değil, yedeklemelerdir.
Lütfen bir dakikanızı ayırıp doğrulayın:
- Yedeklemeler otomatik olarak çalışıyor mu?
- Nerede saklanıyorlar?
- Yakın zamanda bunları geri yüklemeyi deneyen oldu mu?
Bu soruların herhangi birine verilen yanıt net değilse, uygulanacak ilk teknik güvenlik önlemi budur.
Ulusal Standartlar ve Teknoloji Enstitüsü gibi kuruluşların sektördeki en iyi uygulamaları, düzenli yedekleme doğrulamasını kritik bir operasyonel uygulama olarak vurgulamaktadır.
3. Adım: Uygulamanızı Anlamak İçin Teknik Bir Denetim Gerçekleştirin
Yeniden inşa etmek veya geçiş yapmak gibi büyük kararlar almadan önce , halihazırda sahip olduklarınızı anlamak önemlidir.
Teknik bir denetim şu gibi sorulara cevap verebilir:
- Kodun bakımı kolay mı?
- Güvenlik riskleri var mı?
- Performans sorunları var mı?
- Kritik bağımlılıklar güncelliğini yitirdi mi?
Çoğu sistem, işletmelerin sandığından daha kolay kurtarılabilir. Birçok durumda, sıfırdan yeniden inşa etmektense, stabilizasyon ve yapılandırılmış bakım çok daha pratiktir.
4. Adım: Önce İstikrara Kavuşturun, Sonra İyileştirin
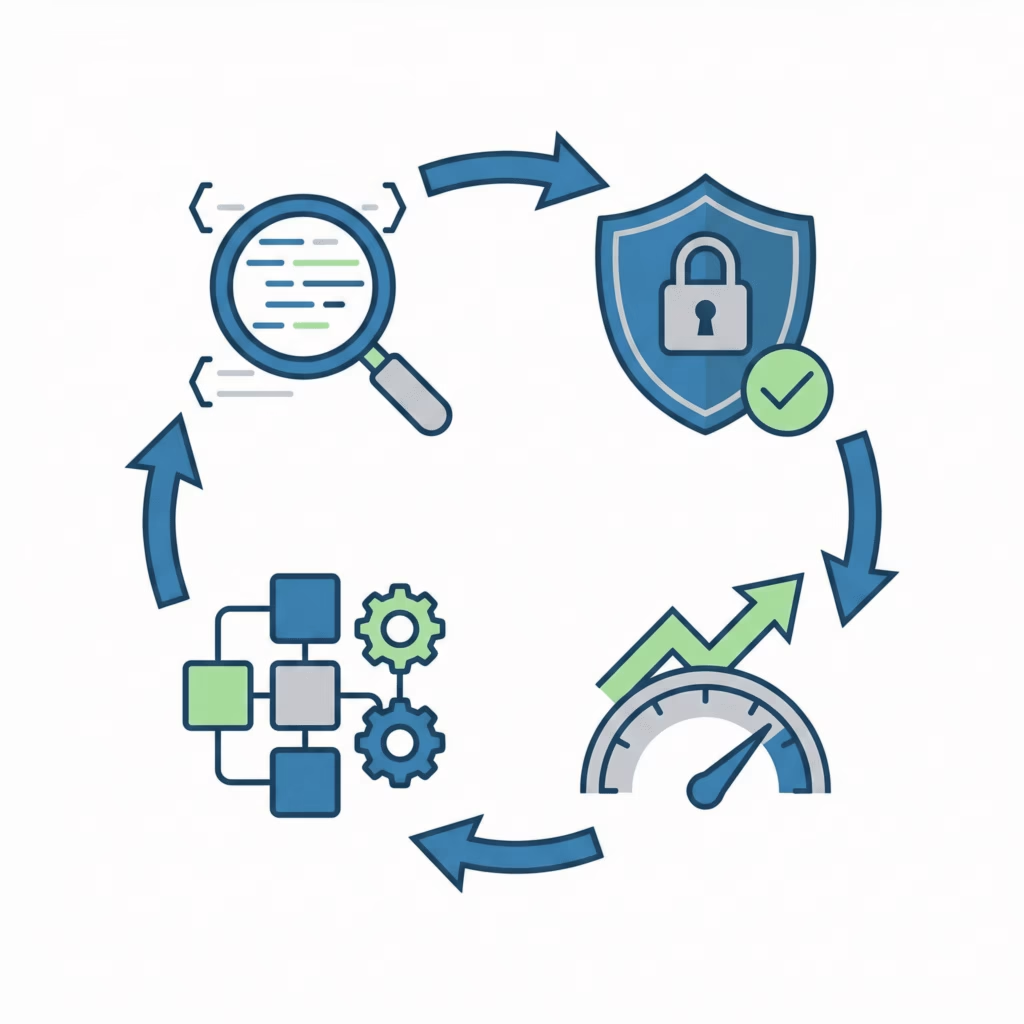
Bu durumda işletmelerin yaptığı en yaygın hatalardan biri, tam bir yeniden yapılanmaya aceleyle girişmektir.
Daha güvenli bir yaklaşım şöyledir:
- Mevcut sistemi stabilize edin.
- Kritik sorunları düzeltin
- Kademeli olarak iyileştirin
Bu sayede teknik kararlar dikkatlice alınırken operasyonlar da devam eder.
Deneyimli mühendislik ekipleri, özellikle altyapı erişimi ve yedeklemeler mevcut olduğunda, mevcut bir sistemi genellikle beklenenden daha hızlı devralabilirler.
Adım 5: Uzun Vadeli Mülkiyet İçin Planlama
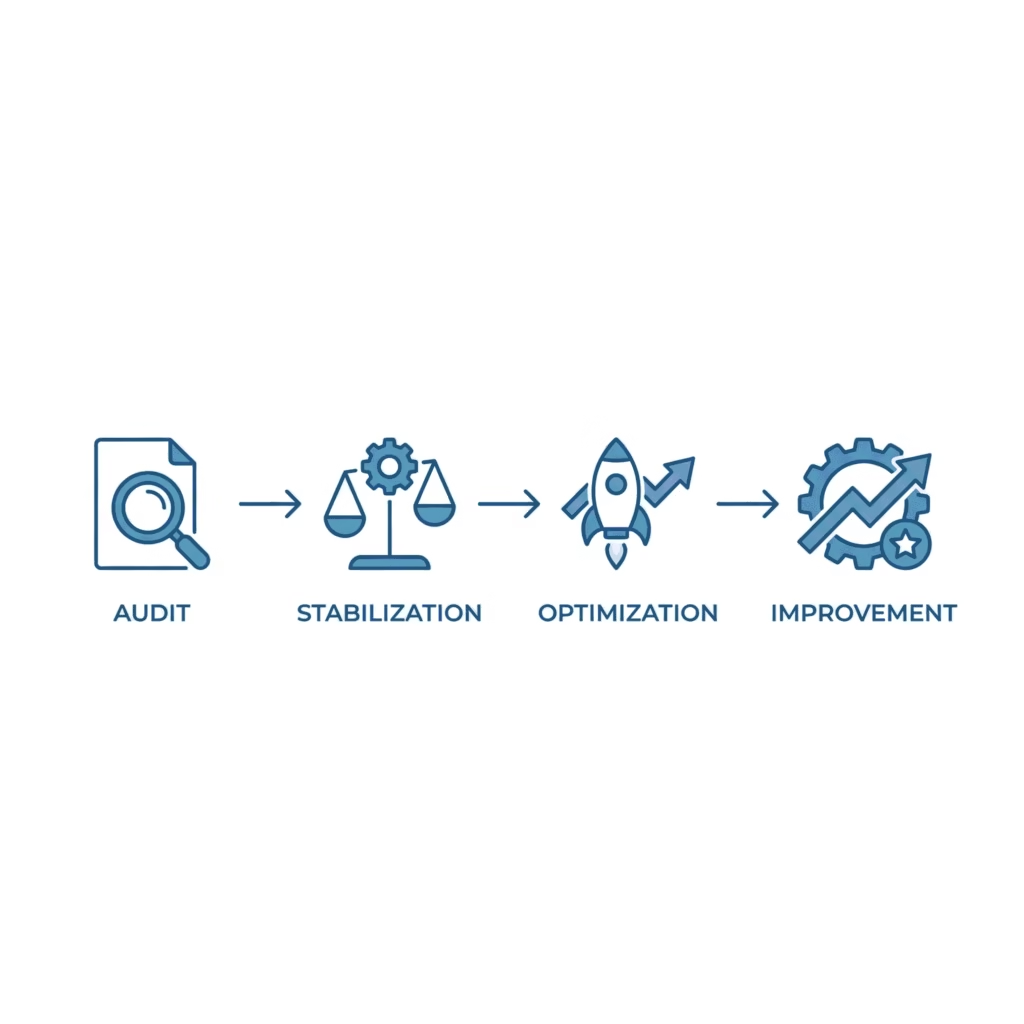
Bu gibi durumlardan çıkarılacak daha derin ders, tek bir tedarikçiyle ilgili değil, yazılımın nasıl yönetilmesi gerektiğiyle ilgilidir.
Yazılım tek seferlik bir proje değildir.
Bu, sürekli bakım gerektiren bir varlıktır.
Şunları içerir:
- Güvenlik güncelleştirmeleri
- İzleme
- Performans iyileştirmeleri
- Dökümanlar
Birçok kuruluş, gelecekteki aksaklıkları önlemek için artık yönetilen destek veya uygulama sahipliği modeline geçiyor .
Step-by-step recovery checklist
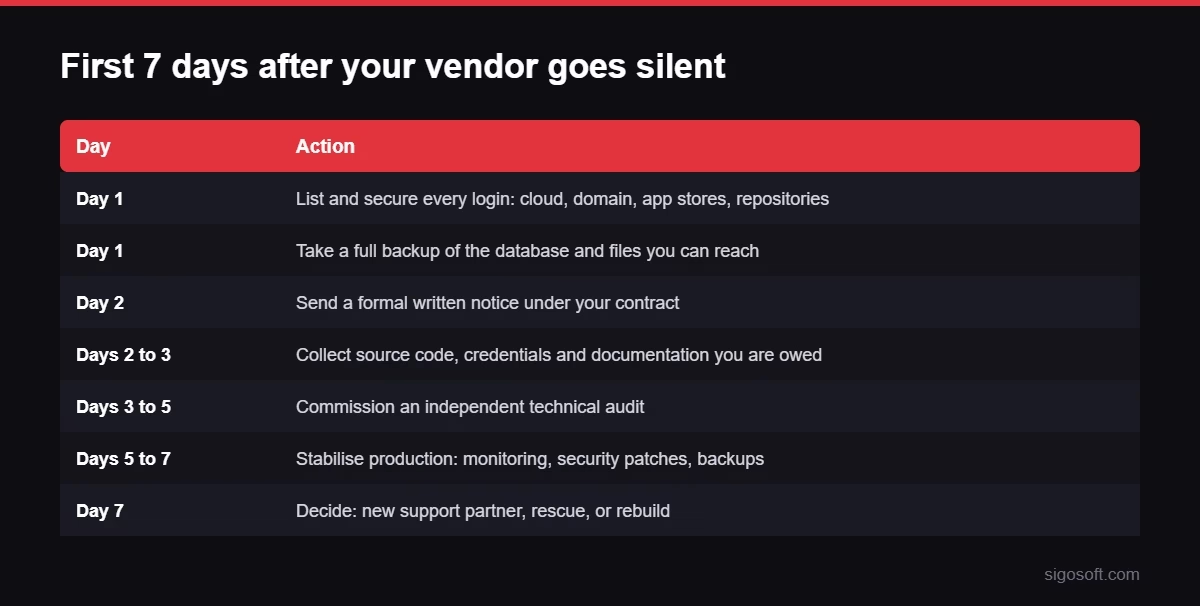
Use this as a working list. The order matters: secure access and data before you try to fix anything.
- Güvenli erişim. Make sure your company owns the cloud account, domain registrar, Apple and Google developer accounts and code repository, and change shared passwords.
- Back up everything. Database, uploaded files and configuration. Test that you can restore.
- Send a formal notice. Check your contract for support obligations, notice periods and who owns the code, and put your request in writing.
- Collect what you are owed. Source code, build instructions, credentials and documentation. If you had a source code escrow agreement, this is when to use it.
- Audit the system. An independent review of code quality, security, dependencies and hosting tells you what you actually have.
- Stabilise. Monitoring, security patches and a tested backup routine before any new features.
- Decide the long-term route. A new support partner, a structured rescue, or a staged modernisation.
Sigosoft'un yazılım projesi kurtarma team takes over applications whose vendors have disappeared: we secure access, audit the code, stabilise production and then hand over to an yıllık bakım sözleşmesi veya planla modernizasyon. If the app was generated with AI tools, read Vibe kodlu uygulamaları kim düzeltiyor?. Tell us what you still have access to and we will tell you the fastest safe route.
Adım 6: Gelecekte Tedarikçi Bağımlılığını Önleyin
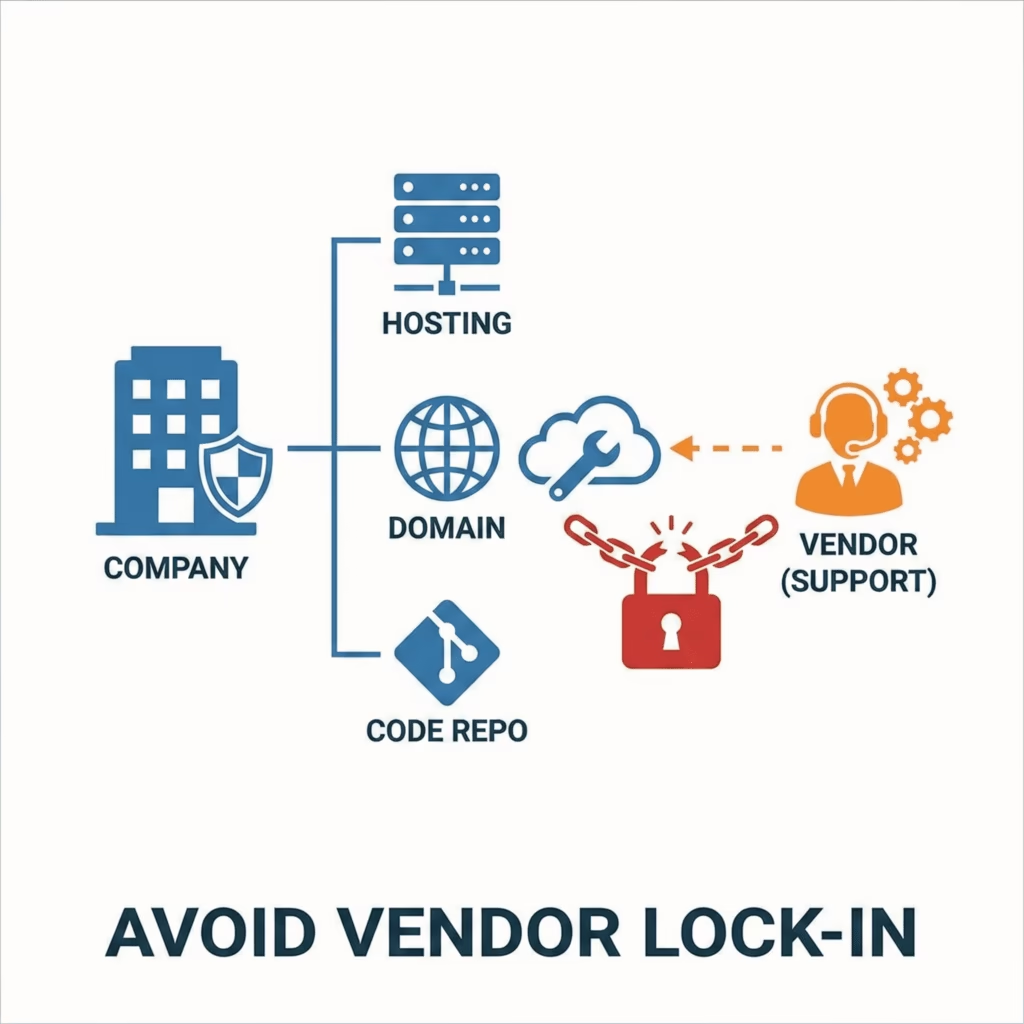
İstikrar sağlandıktan sonra, birkaç basit uygulamayı hayata geçirmek faydalı olacaktır:
- Altyapı hesaplarını şirket mülkiyetinde tutun.
- Kodları ekibinizin erişebileceği depolarda saklayın.
- Dahili dokümantasyonu muhafaza edin.
- Periyodik teknik incelemeler planlayın.
Bu adımlar gelecekteki bağımlılık risklerini önemli ölçüde azaltır.
Modern DevOps uygulamalarını takip eden kuruluşlar, sürekliliği sağlamak için genellikle paylaşımlı erişim modellerini ve şeffaf dokümantasyonu benimserler.
Gerçek Dünya Olayları: Yazılım Arızaları İşletmeleri Nasıl Etkiliyor?
Bu örnekler, sürekli bakımın ve teknik sorumluluğun ne kadar kritik olduğunu göstermektedir.
Knight Capital Grubu (2012)
2012 yılında Knight Capital Group , finans tarihinde en çok bahsedilen yazılım arızalarından birini yaşadı.
Bir dağıtım işlemi, düzgün bir şekilde devre dışı bırakılmamış eski bir kodu etkinleştirdi. Yaklaşık 45 dakika içinde, işlem sistemi istenmeyen işlemler üretti ve bu da 400 milyon dolardan fazla kayba yol açtı.
Durumu daha da kötüleştiren şey:
- Tutarsız dağıtım prosedürleri
- Üretimde hala eski bileşenler mevcut.
- Yeterli güvenlik önlemlerinin bulunmaması
İşletmelerin öğrenebileceği şeyler:
Sürekli bakımı ve denetimi yapılmayan yazılımlar zamanla öngörülemez hale gelir. Gözden kaçan küçük bileşenler bile büyük operasyonel riskler yaratabilir.
TSB Bankası Geçişi (2018)
2018 yılında TSB Bank , milyonlarca müşteri hesabını yeni bir bankacılık platformuna taşıdı. Bu taşıma işlemi, müşterilerin haftalarca hesaplarına erişememesine neden olan ciddi teknik sorunlarla karşılaştı.
Sonradan yapılan soruşturmalar şunları ortaya koydu:
- Göç öncesinde yetersiz test yapılması
- Sistem geçişlerindeki karmaşıklık
- Dış tedarikçilere bağımlılık
İşletmelerin öğrenebileceği şeyler:
Sistem geçişleri ve tedarikçi değişiklikleri, yapılandırılmış denetimler ve aşamalı devreye alma süreçleriyle dikkatlice yönetilmelidir. Büyük ölçekli değişikliklerden önce her zaman istikrar sağlanmalıdır.
Target Canada (2013 to 2015)
Target Kanada perakende faaliyetlerine başladığında , tedarik zinciri ve envanter sistemleri gerçek dünyadaki stok seviyeleriyle doğru şekilde senkronize olamadı.
Sonuç:
- Mağazalarda boş raflar
- Depolarda fazla stok
- Operasyonel kayıplar
Bu durum bir tedarikçinin ortadan kaybolmasından kaynaklanmasa da, istikrarlı entegrasyon ve sürekli destek olmadan yazılım sistemlerinin tüm iş operasyonlarını nasıl aksatabileceğini göstermektedir.
İşletmelerin öğrenebileceği şeyler:
Karmaşık sistemler sürekli izleme, veri doğrulama ve teknik denetim gerektirir.
İran'da İnternet Kesintisi Çevrimiçi İşletmeleri Etkiliyor (2026)
2026 yılının başlarında İran'da yaşanan büyük ölçekli internet kesintileri dijital işletmeleri ciddi şekilde etkiledi. Kesinti, çevrimiçi platformlara erişimi sınırladı ve internet hizmetlerine bağımlı birçok küçük işletme büyük mali kayıplar yaşadı veya faaliyetlerini durdurdu. Bazı satıcılar günler içinde tüm gelirlerini kaybetti ve işçi çıkarmak veya faaliyetlerini durdurmak zorunda kaldı.
İşletmelerin öğrenebileceği şeyler:
Modern işletmeler büyük ölçüde yazılım altyapısına ve bağlantıya bağımlıdır. Sistemler veya hizmetler geçici olarak bile kullanılamaz hale geldiğinde, faaliyetler tamamen durabilir.
Bu örnek bunun nedenini gösteriyor:
- Yedek iletişim kanalları
- Yedekli altyapı
- İş Sürekliliği Planlaması
Kritik.
Veri Merkezi Arızası Nedeniyle TikTok Hizmetinde Kesinti (2026)
Ocak 2026'da, Oracle veri merkezindeki bir elektrik kesintisi on binlerce sunucuyu etkiledikten sonra TikTok'ta büyük bir kesinti yaşandı. Kullanıcılar hatalar, yavaş yükleme ve etkileşim verilerinin kaybı gibi sorunlarla karşılaştı ve tam kurtarma birkaç gün sürdü.
Olay, konuyla ilgili iletişimin gecikmesi ve bunun da kullanıcı endişesini artırması nedeniyle eleştirilere de yol açtı.
İşletmelerin öğrenebileceği şeyler:
Büyük platformlar bile altyapı sağlayıcılarına bağımlıdır.
İzleme, yedekleme veya iletişim süreçleri zayıfsa, kesintiler daha uzun sürebilir ve güveni zedeleyebilir.
İran'da Siber Saldırı Bankacılık Hizmetlerini Aksatıyor (2025)
Bank Sepah'a yönelik büyük bir siber saldırı, ATM'leri, ödeme sistemlerini ve dijital hizmetleri aksattı. Raporlar, bankacılık işlemlerinin ve diğer bağlantılı sistemlerin etkilendiğini ve bazı verilerin silindiğini gösteriyor.
Ayrı raporlarda, bu dönemde İran'daki birçok banka ve finans sisteminin de veri ihlallerinden ve hizmet kesintilerinden etkilendiği belirtildi.
İşletmelerin öğrenebileceği şeyler:
Güçlü güvenlik, izleme ve kurtarma planlamasının olmaması, kritik operasyonları durdurabilir.
Düzenli denetimler, yama yüklemeleri ve olay müdahale planları şarttır.
Bu Olayların Ortak Noktası Nedir?
Farklı sektörlerde olmalarına rağmen, bu durumlar ortak özellikler göstermektedir:
- Sistemler karmaşık ve sürekli gelişiyordu.
- Dokümantasyon ve bakım süreçleri tam olarak uyumlu değildi.
- Dağıtım veya sahiplik süreçlerinde eksiklikler vardı.
- Sorunlar büyüyene kadar riskler hafife alındı.
Çoğu küçük ve orta ölçekli işletme için durum daha az dramatik olsa da, temel riskler benzerdir.
Şirketler daha yaygın olarak şu sorunlarla karşılaşırlar:
- Satıcılar yanıt vermeyi bırakıyor.
- Belgelemesi olmayan eski sistemler
- İzleme yapılmadan çalışan uygulamalar
- Teknik sahiplik konusunda net bir bilgi yok.
Bu sorunlar nadiren aniden ortaya çıkar. Yavaş yavaş büyürler ve sonunda bir şey bozulur.
Yazılım Devralma Projelerinden Gerçek Hayat Örnekleri
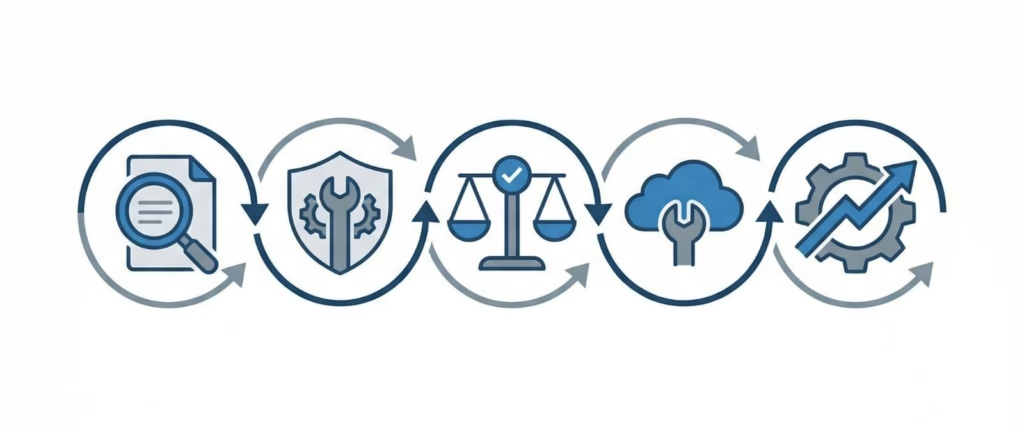
Vaka Çalışması 1: İşletme Açısından Kritik Bir Uygulamanın İstikrara Kavuşturulması
Bir lojistik şirketi, yazılım geliştirme tedarikçilerinin yanıt vermeyi bırakmasının ardından bizimle iletişime geçti.
Tespit edilen sorunlar:
- Yedeklemeler doğrulanmadı.
- Sunucuya erişim eksik.
- Belgelenmemiş dağıtım süreci
- Üretim hatalarının artması
Alınan eylemler:
- Doğrulanmış altyapı erişimi
- Başvuru denetlendi.
- Uygulanan izleme
- Sabit kritik hatalar
Sonuç: Sistem iki hafta içinde kesintisiz olarak istikrara kavuştu.
Vaka Çalışması 2: Eski Bir Web Platformunun Devralınması
Bir üretim şirketinin dahili bir portalında şunlar bulunuyordu:
- Güncelliğini yitirmiş bağımlılıklar
- Performans sorunları
- Güvenlik riskleri
- Hazırlık ortamı yok
Yeniden inşa etmek yerine:
- Kod denetimi gerçekleştirildi.
- Performans optimize edildi
- Güvenlik yamaları uygulandı.
- Belgeleme oluşturuldu
Sonuç: Sistem, yeniden geliştirme gerektirmeden çalışır durumda ve bakımı yapılabilir halde kaldı.
Vaka Çalışması 3: Altyapı Mülkiyetinin Geri Kazanılması
Bir şirket şunu keşfetti:
- domain
- Hosting
- Dağıtım ardışık düzenleri
Ulaşılamayan bir satıcı tarafından kontrol ediliyordu.
Alınan eylemler:
- Alan adı sahipliği geri kazanıldı
- Barındırma işlemi taşındı
- Belgeleme ve erişim politikaları uygulandı.
Sonuç: Uzun vadeli operasyonel kontrol yeniden sağlandı.
Sigosoft Bu Gibi Durumlarda Nasıl Yardımcı Oluyor?
Sigosoft olarak , sistemlerin hala çalışır durumda olduğu ancak desteğin belirsizleştiği tam da bu anda bize ulaşan şirketlerle sık sık çalışıyoruz.
Yaklaşımımız şu konulara odaklanmaktadır:
- Altyapı ve erişimin gözden geçirilmesi
- Yapılandırılmış denetimler gerçekleştirmek
- Acil sorunların giderilmesi
- Belgeleme sistemleri
- Uzun vadeli bakım planlaması
Yazılım tedarikçiniz yanıt vermeyi bıraktıysa ve ne yapacağınızdan emin değilseniz, mühendislik ekibimiz teknik bir değerlendirme yaparak sistemlerinizin kontrolünü yeniden ele geçirmenize yardımcı olabilir.
Son Düşüncelerimiz
Bir tedarikçi yanıt vermeyi bırakırsa, bu yazılımınızın kaybolduğu anlamına gelmez.
Çoğu durumda bu, sisteminizin onu anlamak, istikrara kavuşturmak ve sorumlu bir şekilde bakımını yapmak için yeni bir ekibe ihtiyaç duyduğu anlamına gelir.
Doğru süreç izlendiğinde, bu geçiş birçok işletmenin beklediğinden daha sorunsuz olabilir.
SSS
1. Yazılım tedarikçim yanıt vermeyi keserse ilk olarak ne yapmalıyız?
Hosting, veritabanları ve yedeklemelere erişimi doğruladıktan sonra, sistem sağlığını değerlendirmek için teknik bir denetim gerçekleştirin.
2. Başka bir şirket, farklı bir tedarikçi tarafından geliştirilen yazılımın bakımını yapabilir mi?
Evet. Çoğu sistem, yapılandırılmış bir denetim ve dokümantasyon sürecinden sonra sürdürülebilir veya iyileştirilebilir.
3. Yazılımı yeniden derlemek her zaman gerekli midir?
Hayır. Mevcut bir sistemi istikrara kavuşturmak ve iyileştirmek genellikle daha hızlı ve daha uygun maliyetlidir.
4. Bir yazılım devralma süreci ne kadar sürer?
İlk istikrara kavuşma süreci günler sürebilirken, tam denetimler ve geçişler karmaşıklığa bağlı olarak birkaç hafta sürebilir.
5. İşletmeler tedarikçi bağımlılığından nasıl kaçınabilir?
Altyapının sahipliğini koruyun, dokümantasyonu muhafaza edin ve depoların ve kimlik bilgilerinin şirket kontrolünde kalmasını sağlayın.
Geri dönüşünüz için teşekkür ederiz!

Praveen Soman Sigosoft CEO'su
Ölçeklenebilir yazılım ürünleri geliştirmeye ve gerçek dünya iş sorunlarını çözmeye tutkuyla bağlı, teknoloji girişimcisi ve dijital ürün stratejisti. Yapay zeka, gelişmekte olan teknolojiler, girişimler ve teknolojinin geleceğini şekillendiren fikirleri keşfetmekten keyif alıyor.
LinkedIn'de bağlantı kurun →Tartışmayı başlat
Paylaşmak istediğiniz sorular veya deneyimleriniz mi var? Ekibimiz okuyor ve yanıtlıyor.