ในการผสานรวม ABHA เข้ากับแอปพลิเคชันการแพทย์ทางไกล คุณต้องลงทะเบียนบน ABDM sandbox รับโทเค็นการเข้าถึงเกตเวย์ และดึงคีย์สาธารณะของ ABDM จากนั้นสร้างหรือตรวจสอบ ABHA ของผู้ป่วยผ่าน API การลงทะเบียนและการเข้าสู่ระบบ V3 โดยใช้หมายเลข Aadhaar และ OTP ที่เข้ารหัส RSA ก่อนส่ง นี่คือขั้นตอนสำคัญ M1 ของ ABDM ในการแชร์และดึงข้อมูลบันทึกการให้คำปรึกษา คุณต้องเพิ่ม M2 และ M3 จากนั้นผ่านการทดสอบการทำงานของ NHA และการตรวจสอบความปลอดภัยก่อนที่จะได้รับคีย์สำหรับการใช้งานจริง
นี่คือเหตุผลว่าทำไมมันถึงสำคัญในทางปฏิบัติ ผู้ป่วยในเมืองโคชิโคเดเข้าร่วมการปรึกษาทางวิดีโอ และแพทย์ขอรายงาน HbA1c ของปีที่แล้ว หากไม่มี ABHA ผู้ป่วยจะต้องค้นหาภาพใน WhatsApp ไปเรื่อยๆ จนกว่าเวลาจะหมด แต่เมื่อเชื่อมต่อ ABHA แล้ว ผู้ป่วยสามารถอนุมัติคำขอผ่านโทรศัพท์ และรายงานก็จะปรากฏบนหน้าจอของแพทย์ ช่วงเวลาเล็กๆ นั้นเองคือสิ่งที่คุณกำลังสร้างขึ้น
การเรียกใช้ API ด้านล่างนี้เป็นไปตาม API เวอร์ชัน 3 ของ ABDM ซึ่งเข้ามาแทนที่ขั้นตอนการทำงานเวอร์ชัน 1 และ 2 เดิม
คำตอบที่รวดเร็ว
- ABHA คืออะไร: รหัสสุขภาพ 14 หลัก ภายใต้โครงการ Ayushman Bharat Digital Mission (ABDM) ซึ่งบริหารงานโดยสำนักงานสาธารณสุขแห่งชาติ (NHA)
- แอปของคุณจะนำข้อมูลนี้ไปใช้ประโยชน์อย่างไร: สร้าง ABHA ใหม่ ตรวจสอบความถูกต้องของ ABHA ที่มีอยู่ แสดงบัตร ABHA และเชื่อมโยงบันทึกการให้คำปรึกษา
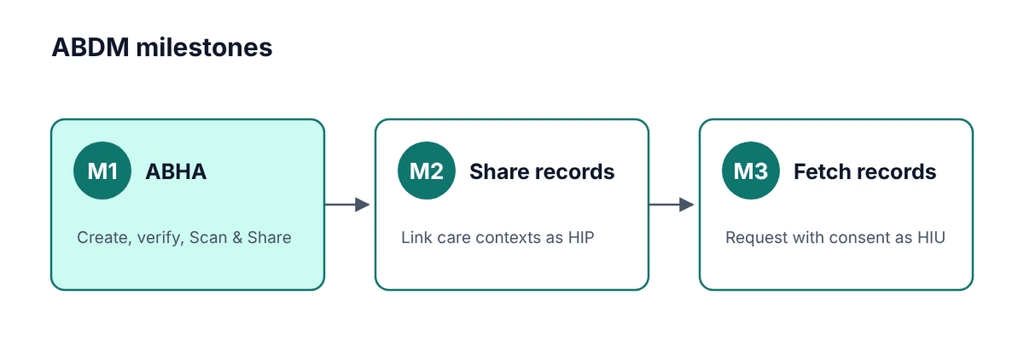
- เหตุการณ์สำคัญใด: การสร้างและการตรวจสอบ ABHA คือ M1 การแชร์บันทึกคือ M2 (HIP) การดึงบันทึกคือ M3 (HIU)
- สถานที่ที่คุณจะสร้างมัน: แซนด์บ็อกซ์ ABDM โดยใช้ API เวอร์ชัน 3
- สิ่งที่คุณต้องใช้ในการเริ่มถ่ายทอดสด: การทดสอบการทำงานตามมาตรฐาน NHA การตรวจสอบความปลอดภัยโดยหน่วยงานที่ได้รับการรับรองจาก CERT-In และข้อมูลประจำตัวสำหรับการใช้งานจริง
เหตุใดการบูรณาการ ABHA จึงมีความสำคัญต่อการแพทย์ทางไกลในปี 2026
ABHA ไม่ใช่รหัสประจำตัวเฉพาะกลุ่มอีกต่อไปแล้ว กระทรวงสาธารณสุขแจ้งต่อสภาโลคสภาว่า มีการสร้างรหัส ABHA จำนวน 95.99 ล้านรหัส ณ วันที่ 31 กรกฎาคม 2026 ในการประชุมคณะทำงานกำกับดูแลภารกิจ ABDMเมื่อวันที่ 10 กรกฎาคม 2026 กระทรวงฯ ยังรายงานว่ามีบันทึกสุขภาพที่เชื่อมโยงกันมากกว่า 105 ล้านรายการ สถานพยาบาลที่ลงทะเบียน 5.33 แห่ง และสถานพยาบาลที่ใช้ซอฟต์แวร์ที่รองรับ ABDM จำนวน 2.72 แห่ง
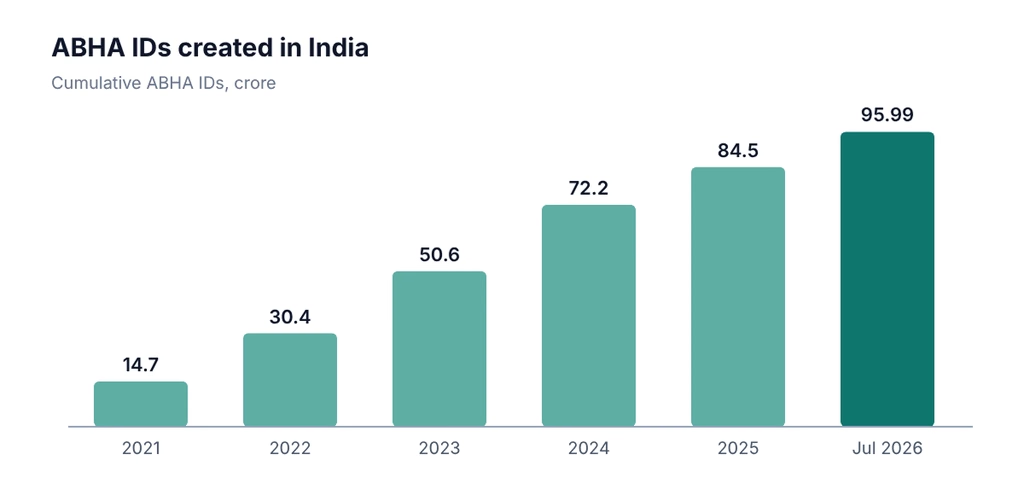
สำหรับธุรกิจการแพทย์ทางไกล การเปลี่ยนแปลงนี้ส่งผลต่อสามสิ่งดังต่อไปนี้:
- ผู้ป่วยมี ABHA อยู่แล้ว
หลายคนได้รับบัตรดังกล่าวจากโรงพยาบาลของรัฐหรือค่ายผู้ลี้ภัย การขอให้พวกเขากรอกรายละเอียดใหม่นั้นดูจะเสียเวลาเกินไป ในเมื่อการสแกน QR Code หรือ OTP ก็เพียงพอแล้ว - ลูกค้าของโรงพยาบาลร้องขอสิ่งนี้
โรงพยาบาลและคลินิกที่ทำงานร่วมกับโครงการของรัฐบาลต่างคาดหวังว่าซอฟต์แวร์ที่พร้อมใช้งาน ABDM จะมีมากขึ้นเรื่อยๆ - แพทย์จะได้รับข้อมูลบริบทที่ดีขึ้น
ใบสั่งยาและรายงานต่างๆ ในอดีตจะถูกส่งถึงแพทย์โดยได้รับความยินยอม ทำให้การปรึกษาหารือสั้นลงและปลอดภัยยิ่งขึ้น
คู่มือนี้ครอบคลุมทั้งสองด้านของงาน ABHA: มุมมองทางธุรกิจของ ABDM (เหตุการณ์สำคัญ การยินยอม การรับรอง และการคุ้มครองข้อมูล) และการประชุม V3 ที่นักพัฒนาของคุณดำเนินการ
ขั้นตอนการบูรณาการ ABHA: M1, M2 และ M3
| ขั้น | แอปการแพทย์ทางไกลของคุณทำอะไรได้บ้าง | บทบาท ABDM |
|---|---|---|
| M1 | สร้างบัญชี ABHA ยืนยันบัญชี ABHA แสดงบัตร ABHA และรหัส QR และยอมรับการสแกนและแชร์ที่จุดลงทะเบียน | บริการ ABHA |
| M2 | เชื่อมโยงการปรึกษาแต่ละครั้งเข้ากับบริบทการดูแล และแบ่งปันบันทึกเมื่อผู้ป่วยยินยอม | ผู้ให้ข้อมูลด้านสุขภาพ (HIP) |
| M3 | ขอประวัติการรักษาของผู้ป่วยจากผู้ให้บริการรายอื่น และแสดงให้แพทย์ดู | ผู้ใช้ข้อมูลสุขภาพ (HIU) |
คู่มือการบูรณาการยังอธิบายถึงหลักไมล์ที่สี่ คือ M4 สำหรับการเรียกร้องค่าสินไหมทดแทนประกันภัยดิจิทัลผ่านระบบแลกเปลี่ยนข้อมูลการเรียกร้องค่าสินไหมทดแทนด้านสุขภาพแห่งชาติ (NHCX) แอปพลิเคชันการแพทย์ทางไกลส่วนใหญ่ไม่จำเป็นต้องใช้ระบบนี้ในขณะเปิดตัว แต่คุ้มค่าที่จะวางแผนไว้หากลูกค้าของคุณเป็นโรงพยาบาลที่ยื่นเรียกร้องค่าสินไหมทดแทนประกันภัย ( Nirmitee )
เริ่มต้นด้วย M1 และทดลองใช้กับผู้ป่วยจริงก่อน โปรดทราบว่า NHA ได้แจ้งผู้ใช้ sandbox ในฟอรัมสำหรับนักพัฒนาว่าจำเป็นต้องมีอย่างน้อยสองขั้นตอนสำคัญก่อนที่จะเปิดตัวการสาธิตการใช้งาน sandbox อย่างเป็นทางการ ดังนั้นวางแผน M1 และ M2 ไปพร้อมกัน
การผสานรวม API ของ ABHA: การเรียกใช้ V3 ทีละขั้นตอน
โฮสต์หลักในสภาพแวดล้อมทดสอบ (sandbox) คือ abhasbx.abdm.gov.in/abha/api สำหรับการเรียกใช้ ABHA และ dev.abdm.gov.in สำหรับเกตเวย์ ส่วนในสภาพแวดล้อมใช้งานจริง (production) จะใช้โฮสต์ที่แตกต่างกันและข้อมูลประจำตัวใหม่ ซึ่ง NHA จะออกให้หลังจากสิ้นสุดสภาพแวดล้อมทดสอบแล้ว
ขั้นตอนที่ 1: ขอรับสิทธิ์เข้าถึงแซนด์บ็อกซ์
สมัครเข้าร่วมโครงการทดสอบ ABDMโดยระบุรายละเอียดองค์กรและกรณีการใช้งาน (ตัวอย่างเช่น แอปพลิเคชันสำหรับการให้คำปรึกษาทางไกล) หลังจากได้รับการอนุมัติ คุณจะได้รับรหัสลูกค้าและรหัสลับลูกค้า ควรเก็บรักษารหัสลับไว้ในระบบจัดการรหัสลับตั้งแต่วันแรก ไม่ควรเก็บไว้ในโค้ดของคุณ
ขั้นตอนที่ 2: รับโทเค็นการเข้าถึงเกตเวย์
เรียกใช้ API ของเกตเวย์เซสชันโดยใช้ Client ID และ Secret ของคุณเพื่อรับ Bearer Token การเรียกใช้ครั้งต่อๆ ไปจะส่งส่วนหัวเหล่านี้:
| ส่วนหัว | ความคุ้มค่า |
|---|---|
| การอนุญาต | โทเค็น Bearer จาก Sessions API |
| รหัสคำขอ | UUID ใหม่สำหรับทุกคำขอ |
| การประทับเวลา | เวลาปัจจุบันในรูปแบบ ISO 8601 UTC ตัวอย่างเช่น 2026-10-27T07:30:00.000Z |
| เอ็กซ์-ซีเอ็ม-ไอดี | sbx ในสภาพแวดล้อมทดสอบ, abdm ในสภาพแวดล้อมการใช้งานจริง |
โทเค็นมีวันหมดอายุ ดังนั้นควรแคชโทเค็นไว้และรีเฟรชก่อนหมดอายุ แทนที่จะเรียกใช้ API เซสชันทุกครั้งที่มีการร้องขอ
ขั้นตอนที่ 3: ดึงคีย์สาธารณะของ ABDM
เรียกใช้คำสั่ง GET /v3/profile/public/certificate ABDM ใช้คีย์นี้เพื่อปกป้องหมายเลข Aadhaar หมายเลขโทรศัพท์มือถือ และ OTP ระหว่างการส่ง ควรแคชคีย์นี้ไว้ แต่ควรทำการอัปเดตตามกำหนดเวลา เนื่องจากคีย์นี้จะมีการหมุนเวียน
ขั้นตอนที่ 4: เข้ารหัสหมายเลข Aadhaar
V3 ปฏิเสธหมายเลข Aadhaar และ OTP ที่เป็นข้อความธรรมดา ให้เข้ารหัสด้วยคีย์สาธารณะโดยใช้ RSA ร่วมกับการเติมข้อมูล OAEP (SHA-1, MGF1) ซึ่งการสนับสนุนการรวมระบบของ ABDM อธิบายว่าเป็น RSA/ECB/OAEPWithSHA-1AndMGF1Padding ใน Node.js:
นำเข้า crypto จาก 'node:crypto';
// publicKeyPem: คีย์จาก /v3/profile/public/certificate ซึ่งถูกห่อหุ้มในรูปแบบคีย์สาธารณะ PEM
ส่งออกฟังก์ชัน encryptForAbdm(value, publicKeyPem) {
ส่งคืน crypto.publicEncrypt(
{ key: publicKeyPem, padding: crypto.constants.RSA_PKCS1_OAEP_PADDING, oaepHash: 'sha1' },
Buffer.from(value, 'utf8')
).toString('base64');
}
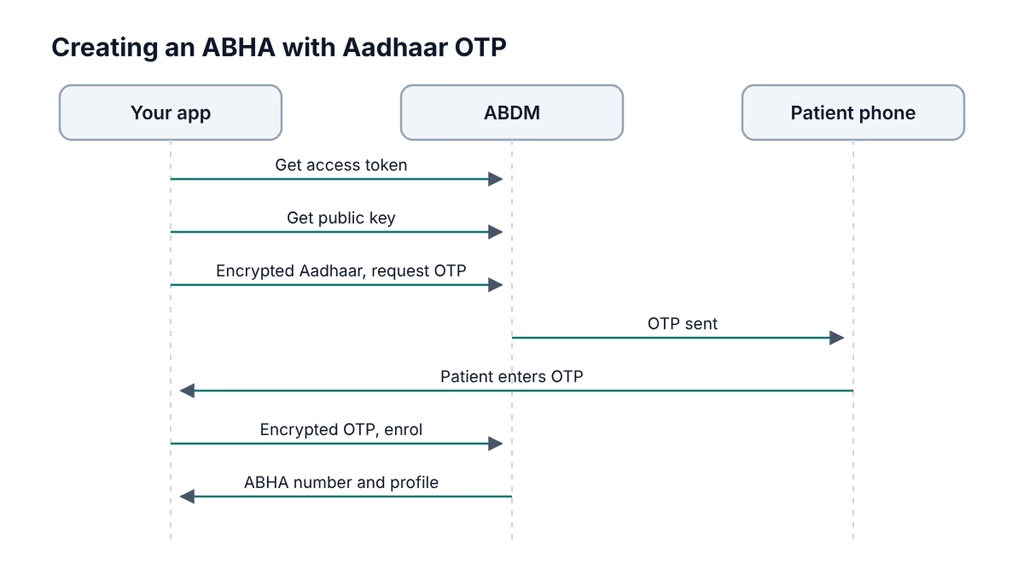
ขั้นตอนที่ 5: ขอรหัส OTP จาก Aadhaar
POST /v3/enrollment/request/otp
{
“txnId”: “”,
“ขอบเขต”: [“abha-enrol”],
“loginHint”: “aadhaar”,
“รหัสเข้าสู่ระบบ”: “ ”
“otpSystem”: “aadhaar”
}
ระบบจะส่ง txnId และข้อความแจ้งว่ารหัส OTP ได้ถูกส่งไปยังหมายเลขโทรศัพท์มือถือที่เชื่อมโยงกับ Aadhaar ของผู้ป่วยแล้ว โปรดเก็บ txnId ไว้สำหรับการโทรครั้งต่อไป
ขั้นตอนที่ 6: ยืนยัน OTP และสร้าง ABHA
POST /v3/enrollment/enrol/byAadhaar
{
“ข้อมูลการตรวจสอบสิทธิ์”: {
“authMethods”: [“otp”],
“otp”: {
“txnId”: “ ”
“otpValue”: “ ”
"มือถือ": " ”
}
},
“ความยินยอม”: { “รหัส”: “abha-enrollment”, “เวอร์ชัน”: “1.4” }
}
หากหมายเลขโทรศัพท์มือถือที่ผู้ป่วยแจ้งแตกต่างจากหมายเลขที่เชื่อมโยงกับ Aadhaar ระบบ ABDM จะขอให้คุณยืนยันด้วย OTP ครั้งที่สอง ให้เรียกใช้ /v3/enrollment/request/otp อีกครั้ง โดยตั้งค่าขอบเขต mobile-verify และ otpSystem เป็น abdm จากนั้นเรียกใช้ /v3/enrollment/auth/byAbdm
ขั้นตอนที่ 7: อนุญาตให้ผู้ถือ ABHA ที่มีอยู่เข้าสู่ระบบ
ผู้ป่วยส่วนใหญ่ของคุณจะมีหมายเลข ABHA อยู่แล้ว สำหรับผู้ป่วยกลุ่มนี้ ให้ใช้ขั้นตอนการเข้าสู่ระบบแทนการลงทะเบียน: /v3/profile/login/request/otp จากนั้น /v3/profile/login/verify ผู้ป่วยสามารถเข้าสู่ระบบโดยใช้หมายเลข ABHA หรือหมายเลขโทรศัพท์มือถือได้
ขั้นตอนที่ 8: แสดงบัตร ABHA และยอมรับการสแกนและแชร์
หลังจากสร้างบัญชีหรือเข้าสู่ระบบแล้ว ให้แสดงบัตร ABHA (/v3/profile/account/abha-card) และรหัส QR (/v3/profile/account/qrCode) แก่ผู้ป่วย สำหรับคลินิกที่รับผู้ป่วยแบบไม่ต้องนัดหมายล่วงหน้า ให้รองรับฟังก์ชัน Scan & Share ซึ่งผู้ป่วยสามารถสแกนรหัส QR ของสถานพยาบาล และรายละเอียดของผู้ป่วยจะปรากฏบนหน้าจอลงทะเบียน กระทรวงรายงานว่ามีการสร้างโทเค็น Scan & Register ไปแล้วเกือบ 24 ล้านโทเค็น ดังนั้นผู้ป่วยจึงคุ้นเคยกับฟังก์ชันนี้แล้ว
ขั้นตอนที่ 9: เชื่อมโยงการปรึกษาและดึงข้อมูลบันทึก (M2 และ M3)
เมื่อ M1 ทำงานได้แล้ว การปรึกษาทางไกลแต่ละครั้งจะกลายเป็นบริบทการดูแลที่เชื่อมโยงกับ ABHA ของผู้ป่วย เมื่อผู้ให้บริการรายอื่นขอข้อมูลโดยได้รับความยินยอมจากผู้ป่วย แอปของคุณจะส่งบันทึกเป็นชุดข้อมูล FHIR ที่เข้ารหัส สำหรับ M3 แพทย์ของคุณจะส่งคำขอความยินยอม ผู้ป่วยจะอนุมัติในแอป PHR ของตน และบันทึกจะมาถึงแอปของคุณ
การเปลี่ยนแปลงในเวอร์ชัน V3 ข้อหนึ่งส่งผลกระทบต่อหลายทีม นั่นคือ เกตเวย์จะเรียกกลับไปยังเซิร์ฟเวอร์ของคุณ ในเวอร์ชัน V3 การค้นหาผู้ป่วยจะเป็นแบบซิงโครนัส และการเรียกกลับทั้งหมดจะมาถึง URL บริดจ์เดียว โดยมีส่วนหัว X-HIP-ID ที่บอกคุณว่าคำขอมาจากสถานพยาบาลใด ระบบแบ็กเอนด์ของคุณจำเป็นต้องมีจุดเชื่อมต่อการเรียกกลับสาธารณะที่เชื่อถือได้ ไม่ใช่แค่การเรียก API ขาออกเท่านั้น
ขั้นตอนการขอความยินยอมทำงานอย่างไร
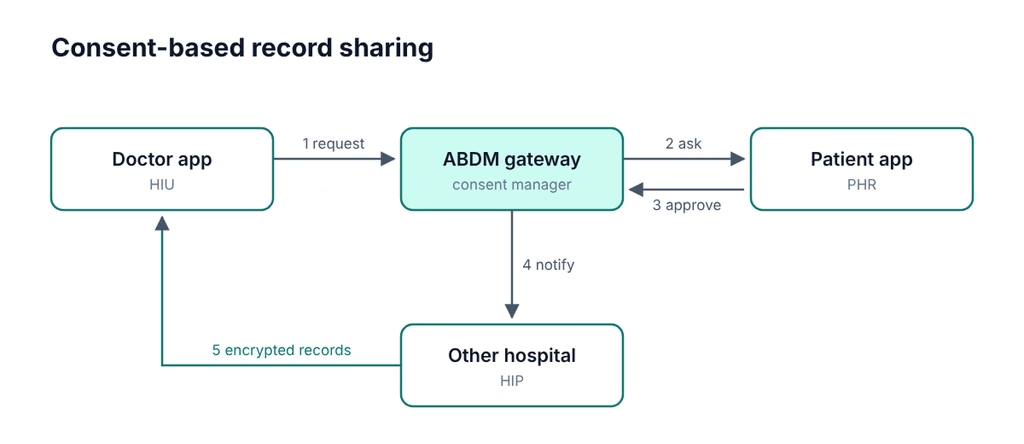
ใน M2 และ M3 ข้อมูลจะไม่ผ่านศูนย์เก็บข้อมูลส่วนกลาง ผู้ป่วยจะเป็นผู้ตัดสินใจเป็นรายกรณีว่าใครจะได้เห็นข้อมูลอะไรบ้าง:
- แพทย์ของคุณซึ่งทำหน้าที่เป็นผู้ใช้ข้อมูลสุขภาพ (Health Information User หรือ HIU) จะส่งคำขอความยินยอมผ่านทางระบบ ABDM
- ผู้ป่วยอนุมัติข้อมูลผ่านแอป PHR และเลือกประเภทบันทึกและช่วงเวลาที่จะแบ่งปันข้อมูล
- ระบบเกตเวย์จะแจ้งเตือนผู้ให้บริการที่เก็บรักษาบันทึกข้อมูล ซึ่งก็คือผู้ให้บริการข้อมูลสุขภาพ (Health Information Provider หรือ HIP)
- ระบบ HIP จะส่งข้อมูล FHIR ที่เข้ารหัสไปยังแอปของคุณ ซึ่งแอปจะถอดรหัสและแสดงผลให้แพทย์เห็น
จากหลักการนี้จึงมีกฎสองข้อที่ต้องปฏิบัติตาม คือ ส่งเฉพาะข้อมูลบริบทการดูแลและช่วงเวลาที่ผู้ป่วยอนุมัติเท่านั้น ห้ามส่งประวัติการรักษาทั้งหมด และต้องเก็บหลักฐานการตรวจสอบทุกขั้นตอนการขอความยินยอม การอนุมัติ และการถ่ายโอนข้อมูล เนื่องจากกระบวนการตรวจสอบด้านความปลอดภัยและการสอบสวนเกี่ยวกับการคุ้มครองข้อมูลใดๆ จะตรวจสอบข้อมูลเหล่านี้
หลังจากให้คำปรึกษาทางไกลแล้ว ให้ส่งใบสั่งยาอิเล็กทรอนิกส์กลับไปยังบันทึกที่เชื่อมโยงกับ ABHA ของผู้ป่วยในฐานะบริบทการดูแลใหม่ เพื่อให้ผู้ป่วยสามารถดูได้ในแอป PHR ของตนและแบ่งปันกับแพทย์คนต่อไปได้ ( Medical365 )
จากสภาพแวดทดสอบ ABDM สู่การใช้งานจริง
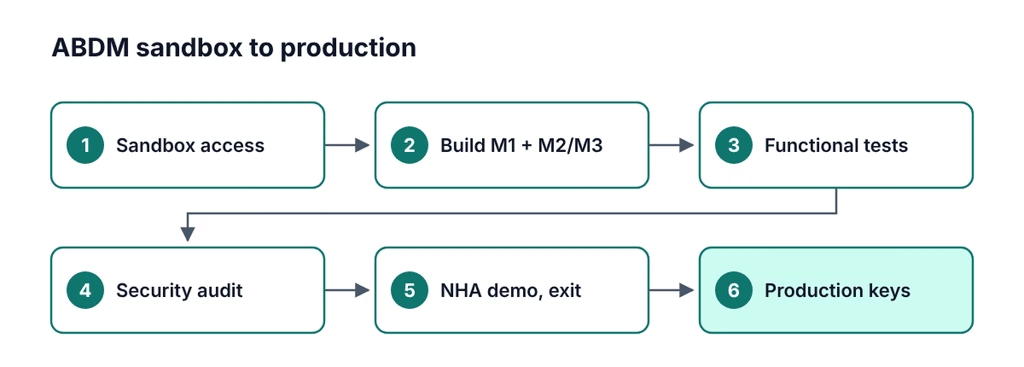
- สร้างและทดสอบ M1 จากนั้น M2 หรือ M3 ในสภาพแวดล้อมจำลอง
- ผ่านเกณฑ์การทดสอบการทำงานของ NHA สำหรับแต่ละขั้นตอนสำคัญ
- รับบริการตรวจสอบความปลอดภัยของเว็บแอปพลิเคชัน (WASA) จากผู้เชี่ยวชาญ หน่วยงานที่ได้รับการรับรองจาก CERT-Inบริษัทรักษาความปลอดภัยเรียกผลลัพธ์นี้ว่า ใบรับรอง Safe-to-Host ด้วยเช่นกัน
- สาธิตการใช้งานซอฟต์แวร์ให้แก่ NHA และส่งแบบฟอร์มการออกจากระบบทดสอบ (sandbox exit form)
- รับข้อมูลรับรองการใช้งานจริงและเปลี่ยนไปใช้โฮสต์สำหรับการใช้งานจริง
- ลงทะเบียนสถานพยาบาลแต่ละแห่งในระบบทะเบียนสถานพยาบาล การรับรองครอบคลุมเฉพาะซอฟต์แวร์ ไม่ใช่คลินิกแต่ละแห่งที่ใช้ซอฟต์แวร์นั้น
NHA จะอัปเดตกระบวนการนี้อยู่เสมอ ดังนั้นโปรดตรวจสอบขั้นตอนปัจจุบันในเว็บไซต์ทดสอบ ABDMก่อนวางแผนวันเวลา
ข้อผิดพลาดทั่วไปในการบูรณาการ ABHA
- คัดลอกบทช่วยสอนเก่าๆ
บทความในบล็อกหลายบทความ รวมถึงเวอร์ชันก่อนหน้าของบทความนี้ แสดงเส้นทาง V1 หรือ V2 โปรดสร้างบน V3 เท่านั้น - การส่งค่า Aadhaar หรือ OTP แบบธรรมดา
V3 คาดหวังค่าที่เข้ารหัสด้วย RSA ค่าที่ไม่เข้ารหัสจะใช้งานไม่ได้ - เวลาไม่ถูกต้อง
ส่งข้อมูลตามเวลา UTC ในรูปแบบ ISO 8601 และซิงค์นาฬิกาเซิร์ฟเวอร์ของคุณกับ NTP นาฬิกาที่ไม่ตรงเวลาจะทำให้คำขอถูกปฏิเสธซึ่งดูเหมือนเป็นการสุ่ม - “ไม่สามารถเข้าถึงทรัพยากรได้” (รหัส 900908)
โดยปกติแล้วหมายความว่า Client ID ของคุณไม่ได้สมัครใช้งาน API นั้น โปรดติดต่อฝ่ายสนับสนุนการผสานรวมของ ABDM เพื่อขอเปิดใช้งานแทนการแก้ไขโค้ดของคุณ - ข้อมูลประจำตัวที่มีช่องว่างซ่อนอยู่
การคัดลอกรหัสลับไคลเอ็นต์จากพอร์ทัลอาจทำให้เกิดช่องว่างหรือขึ้นบรรทัดใหม่ต่อท้าย ให้ตัดออก - ถือว่า ABDM เป็นขาออกเท่านั้น
M2 และ M3 ขึ้นอยู่กับว่าปลายทางเรียกกลับของคุณสามารถเข้าถึงได้จากเกตเวย์หรือไม่ - การเพิกเฉยต่อการคุ้มครองข้อมูล
ระบบ ABHA จัดการหมายเลข Aadhaar และบันทึกสุขภาพ รวมถึงบันทึกการยินยอม การเข้ารหัส และข้อมูลผู้พำนักในอินเดียภายใต้ข้อกำหนดของระบบ พระราชบัญญัติ DPDP สำหรับแอปพลิเคชันด้านการดูแลสุขภาพ ตั้งแต่เริ่มต้น
การออกแบบหน้าจอ ABHA ที่ผู้ป่วยทำเสร็จจริง
API เป็นเพียงครึ่งหนึ่งของงานเท่านั้น ผู้ป่วยมักเลิกใช้ขั้นตอน ABHA เมื่อรู้สึกสับสน นิสัยบางอย่างช่วยได้:
- ตรวจสอบก่อนว่าผู้ป่วยมีบัญชี ABHA อยู่แล้วหรือไม่ และตั้งค่าเริ่มต้นเป็นการเข้าสู่ระบบ ไม่ใช่การสร้างบัญชีใหม่
- ระบุที่ที่จะส่งรหัส OTP (“ไปยังโทรศัพท์มือถือที่เชื่อมโยงกับหมายเลข Aadhaar ของคุณ”) ก่อนที่จะส่ง
- เสนอภาษามาลายาลัม ฮินดี ทมิฬ และภาษาอื่นๆ ที่ผู้ป่วยของคุณใช้
- อธิบายคำขอความยินยอมด้วยถ้อยคำที่เข้าใจง่าย: ใครต้องการเอกสารอะไรบ้าง และต้องการเก็บไว้นานแค่ไหน
- หากการบำบัดด้วย ABHA ไม่ได้ผล ให้ผู้ป่วยดำเนินการปรึกษาต่อ และลองใหม่อีกครั้งในภายหลัง
Sigosoft สร้างแอปพลิเคชันการแพทย์ทางไกลที่พร้อมใช้งานตามมาตรฐาน ABHA ได้อย่างไร
Sigosoft พัฒนาแอปพลิเคชันด้านการแพทย์ทางไกลสำหรับคลินิก โรงพยาบาล และสตาร์ทอัพด้านสุขภาพ ตัวอย่างเช่น แอป Medicino ของเรา ได้รวมการจองแพทย์ การปรึกษาผ่านวิดีโอ และการจัดส่งยาไว้ในผลิตภัณฑ์เดียว สำหรับลูกค้าในอินเดีย เราวางแผนที่จะรวม ABHA ไว้ในเวอร์ชันแรก ไม่ใช่เป็นส่วนเสริมในภายหลัง
ในโครงการของ ABHA ทีมของเราจะรับผิดชอบในด้านต่างๆ ดังนี้:
- การเดินทางในโลกจำลอง: การสมัครใช้งาน การตั้งค่าไคลเอ็นต์ และการวางแผนขั้นตอนสำคัญ (M1 ร่วมกับ M2 หรือ M1 ร่วมกับ M3)
- เส้นทาง M1: การสร้างระบบ ABHA, การเข้าสู่ระบบ, บัตร, QR Code และฟังก์ชันสแกนและแชร์ สร้างขึ้นบน V3
- ชั้นเรียกกลับ (Callback Layer): จุดเชื่อมต่อที่เชื่อถือได้สำหรับ M2 และ M3 พร้อมบันทึกการตรวจสอบสำหรับการยินยอมและการโอนถ่ายทุกครั้ง
- ความปลอดภัยและการปฏิบัติตามข้อกำหนด: a การทดสอบการเจาะระบบก่อนการตรวจสอบความปลอดภัยที่ได้รับการรับรองจาก CERT-Inดังนั้น ผลการตรวจสอบจึงปรากฏขึ้นก่อนการตรวจสอบอย่างเป็นทางการ รวมถึงการขอความยินยอมและการจัดการข้อมูลภายใต้พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล (DPDP Act) ผ่านทางเรา บริการปฏิบัติตามพระราชบัญญัติ DPDP
- ส่วนประกอบอื่นๆ ของผลิตภัณฑ์: การโทรผ่านวิดีโอ WebRTCใบสั่งยาอิเล็กทรอนิกส์ การชำระเงิน และ สถาปัตยกรรมคลาวด์ที่ปลอดภัย
หากคุณกำลังวางแผนผลิตภัณฑ์ใหม่ คู่มือของเราเกี่ยวกับการสร้าง MVP สำหรับการแพทย์ทางไกลโดยไม่ต้องสร้างใหม่ในภายหลังจะอธิบายวิธีการเผื่อพื้นที่สำหรับ ABDM ตั้งแต่เริ่มต้น
คำถามที่พบบ่อย
การบูรณาการ ABHA คืออะไร?
ฟังก์ชันนี้ช่วยให้แอปของคุณสามารถสร้างหรือตรวจสอบหมายเลข ABHA ของผู้ป่วย และเชื่อมโยงบันทึกสุขภาพของพวกเขากับหมายเลขดังกล่าวได้ ในแง่ของ ABDM นี่คือหลักชัย M1
ABDM sandbox คืออะไร?
นี่คือสภาพแวดล้อมการทดสอบที่คุณใช้สร้างและทดสอบฟีเจอร์ต่างๆ ของ ABHA, M2 และ M3 ก่อนที่ NHA จะออกข้อมูลรับรองสำหรับการใช้งานจริง ทุกองค์กรเริ่มต้นจากจุดนี้ ไม่ว่าจะมีขนาดเท่าใดก็ตาม
ฉันควรใช้ API เวอร์ชันใดของ ABHA ในปี 2026?
โปรดใช้ API เวอร์ชัน 3 ขั้นตอนการทำงานเวอร์ชัน 1 และ 2 เดิมนั้นล้าสมัยแล้ว และเวอร์ชัน 3 ต้องการหมายเลข Aadhaar และ OTP ที่เข้ารหัสแบบ RSA
การผสานรวม ABHA เป็นสิ่งจำเป็นสำหรับแอปพลิเคชันการแพทย์ทางไกลหรือไม่?
ไม่มีกฎตายตัวว่าแอปพลิเคชันการแพทย์ทางไกลทุกแอปจะต้องผสานรวม ABHA ในทางปฏิบัติ โรงพยาบาลและโครงการของรัฐบาลต่างคาดหวังซอฟต์แวร์ที่พร้อมใช้งาน ABDM มากขึ้นเรื่อยๆ ดังนั้นจึงส่งผลต่อกลุ่มลูกค้าที่คุณสามารถให้บริการได้
กระบวนการบูรณาการ ABHA ใช้เวลานานแค่ไหน?
M1 เพียงอย่างเดียวสามารถสร้างเสร็จได้ภายในไม่กี่สัปดาห์หากทีมของคุณคุ้นเคยกับแซนด์บ็อกซ์ เส้นทางสู่การผลิตเต็มรูปแบบยังขึ้นอยู่กับการทดสอบการทำงานของ NHA การตรวจสอบความปลอดภัย และการสาธิต ดังนั้นควรวางแผนเป็นเดือน ไม่ใช่สัปดาห์ ผู้รวมระบบจะเผยแพร่การประมาณการตั้งแต่ 8 ถึง 12 สัปดาห์สำหรับพันธมิตรที่มีประสบการณ์ ไปจนถึง 5 ถึง 10 เดือนสำหรับการสร้างตั้งแต่เริ่มต้น (อิกเน็ก(โปรดพิจารณาข้อมูลเหล่านี้เป็นคำกล่าวอ้างของผู้ขาย ไม่ใช่เกณฑ์มาตรฐาน)
ฉันจำเป็นต้องใช้ M2 และ M3 ด้วยหรือไม่?
M1 ครอบคลุม ABHA เอง หากต้องการแชร์บันทึกการให้คำปรึกษา คุณต้องใช้ M2 และหากต้องการดึงบันทึกจากผู้ให้บริการรายอื่น คุณต้องใช้ M3 NHA ได้ขอให้มีอย่างน้อยสองขั้นตอนสำคัญก่อนที่จะออกจากระบบแซนด์บ็อกซ์
ฉันจำเป็นต้องมีพันธมิตรที่ได้รับการรับรองเพื่อบูรณาการ ABHA หรือไม่?
ไม่ องค์กรที่จดทะเบียนแล้วทุกองค์กรสามารถสมัครขอเข้าใช้งานแซนด์บ็อกซ์ได้ พันธมิตรที่มีประสบการณ์ในการใช้งานแซนด์บ็อกซ์จะช่วยประหยัดเวลาในเรื่องรายละเอียดของเวอร์ชัน 3 การติดต่อกลับ และการเตรียมการตรวจสอบเป็นอย่างมาก
กำลังวางแผนบูรณาการ ABHA ใช่ไหม?
โปรดบอกเราเกี่ยวกับแอปของคุณ ขั้นตอนสำคัญที่คุณต้องการ และวันที่เปิดตัว ส่งอีเมลมาที่[email protected]โทร +91 98462 37384 หรือส่งความต้องการของคุณมา เราจะตอบกลับพร้อมแผนงานโครงการ
แหล่งที่มา
- จำนวน ABHA อยู่ที่ 95.99 สิบล้านรูปี ณ วันที่ 31 กรกฎาคม 2026 (คำตอบ Lok Sabha): ชีวิตในแคชเมียร์
- ตัวเลข ABDM จากการประชุมกลุ่มอำนวยการภารกิจเมื่อวันที่ 10 กรกฎาคม 2026: บริษัท Indian Pharma Post, รัฐบุรุษ
- บัตรประจำตัว ABHA จำแนกตามปี 2021 ถึง 2025: ข่าวสารด้านสุขภาพดิจิทัล พฤษภาคม 2026
- การเรียกลงทะเบียน V3, ส่วนหัว และการเข้ารหัส RSA OAEP: ฟอรัมผู้พัฒนา ABDM, การไหลของที่อยู่ ABHA; ฟอรัมผู้พัฒนา ABDM, การสร้าง M1 สำหรับ V3; คู่มืออ้างอิง API ABHA V3 (ขนาดกลาง)
- จุดเชื่อมต่อสำหรับการเข้าสู่ระบบ V3, บัตร และใบรับรอง: การกำหนดค่า PSMRI FHIR-API
- เซิร์ฟเวอร์ Sandbox, เซิร์ฟเวอร์ใช้งานจริง และขั้นตอนการรับรอง: Nirmitee, ขั้นตอนการบูรณาการ ABDM ทีละขั้นตอน (2026)
- การค้นหาแบบซิงโครนัส V3 และ URL บริดจ์เดียว: คู่มือการย้ายข้อมูล Nirmitee V3
- ข้อผิดพลาดที่พบบ่อย (เวลา, ข้อมูลประจำตัว, 403): นิรมิตี, 25 ข้อผิดพลาดทั่วไป; ฟอรัมผู้พัฒนา ABDM รหัส 900908
- สองเหตุการณ์สำคัญก่อนออกจากโหมด Sandbox: ฟอรัมผู้พัฒนา ABDM
- การตรวจสอบความปลอดภัยโดยหน่วยงานที่ได้รับการรับรองจาก CERT-In: แอสตรา ธันวาคม 2025
- การขยายเวลา DHIS ถึง 30 มิถุนายน 2025: ชานการ์ ไอเอเอส รัฐสภา
- M4 อ้างความสำเร็จครั้งสำคัญ และ NHCX: คู่มือเหตุการณ์สำคัญ Nirmitee, ABDM M1 ถึง M4
- กำหนดการบูรณาการ: หลักเกณฑ์และใบรับรองของ IGNEK และ ABDM
- ใบสั่งยาอิเล็กทรอนิกส์ถูกส่งกลับไปยังระบบบันทึกข้อมูลที่เชื่อมโยงกับ ABHA: Medical365 คู่มือการแพทย์ทางไกลในอินเดีย
ขอบคุณสำหรับความคิดเห็น!

ประวีณ โสมาน ซีอีโอ บริษัท ซิโกซอฟต์
ผู้ประกอบการด้านเทคโนโลยีและนักวางกลยุทธ์ผลิตภัณฑ์ดิจิทัล ผู้มีความมุ่งมั่นในการสร้างผลิตภัณฑ์ซอฟต์แวร์ที่ปรับขนาดได้และแก้ไขปัญหาทางธุรกิจในโลกแห่งความเป็นจริง ชื่นชอบการสำรวจปัญญาประดิษฐ์ เทคโนโลยีเกิดใหม่ สตาร์ทอัพ และแนวคิดที่กำลังกำหนดอนาคตของเทคโนโลยี
เชื่อมต่อบน LinkedIn →เริ่มการสนทนา
มีคำถามหรือประสบการณ์ที่ต้องการแบ่งปันหรือไม่? ทีมงานของเราพร้อมอ่านและตอบกลับ