Pour intégrer ABHA à une application de télémédecine, vous devez vous inscrire sur l'environnement de test ABDM, obtenir un jeton d'accès à la passerelle et récupérer la clé publique d'ABDM. Vous créez ou vérifiez ensuite le compte ABHA du patient via les API d'inscription et de connexion V3, en chiffrant le numéro Aadhaar et le code OTP avec RSA avant de les envoyer. Cela correspond à l'étape M1 d'ABDM. Pour partager et récupérer les comptes rendus de consultation, vous ajoutez les étapes M2 et M3, puis vous réussissez les tests fonctionnels de la NHA et un audit de sécurité avant d'obtenir les clés de production.
Voici pourquoi c'est important en pratique. Un patient de Kozhikode participe à une téléconsultation et le médecin lui demande son rapport HbA1c de l'année précédente. Sans ABHA, le patient fouille dans ses photos WhatsApp pendant que le temps s'écoule. Avec ABHA connecté, le patient approuve la demande sur son téléphone et le rapport s'affiche sur l'écran du médecin. C'est ce petit moment que vous êtes en train de construire.
Les appels d'API ci-dessous suivent les API V3 d'ABDM, qui ont remplacé les anciens flux V1 et V2.
Réponse rapide
- Qu'est-ce que l'ABHA ? un identifiant de santé à 14 chiffres dans le cadre de la mission numérique Ayushman Bharat (ABDM), gérée par l'Autorité nationale de santé (NHA)
- Ce que votre application en fait : Créer un nouveau compte ABHA, vérifier un compte existant, présenter la carte ABHA et lier les dossiers de consultation
- Quel jalon : La création et la vérification des ABHA constituent M1. Le partage des enregistrements constitue M2 (HIP). La récupération des enregistrements constitue M3 (HIU).
- Où vous le construisez : l'environnement de test ABDM, utilisant les API V3
- Ce dont vous avez besoin pour passer en direct : Tests fonctionnels NHA, audit de sécurité réalisé par un organisme agréé par le CERT-In et identifiants de production
Pourquoi l'intégration de l'ABHA est importante pour la télémédecine en 2026
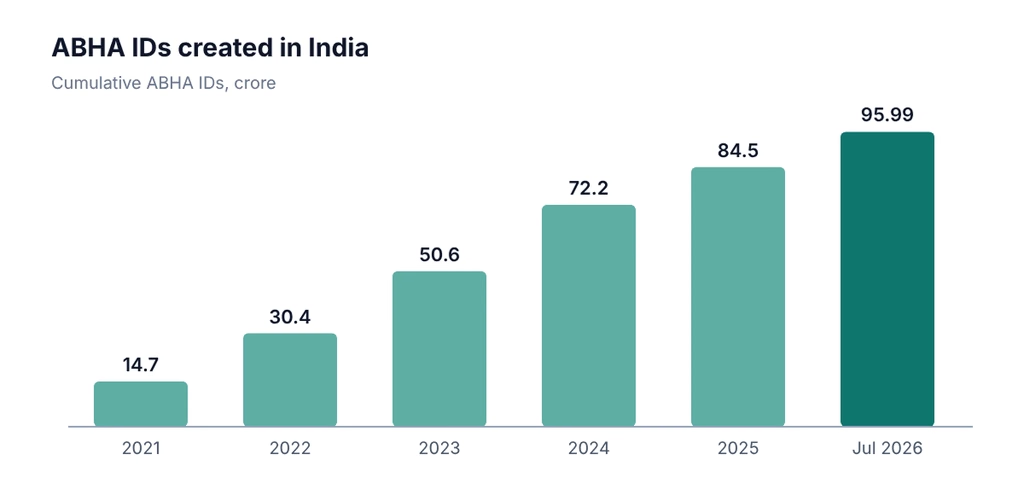
L'identifiant ABHA n'est plus une niche. Le ministère de la Santé a indiqué à la Lok Sabha que 95.99 millions d'identifiants ABHA avaient été créés au 31 juillet 2026. Lors de la réunion du groupe de pilotage de la mission ABDM, le 10 juillet 2026, le ministère a également fait état de plus de 105 milliard de dossiers de santé liés, de 5.33 000 établissements enregistrés et de 2.72 000 établissements utilisant un logiciel compatible ABDM.
Pour une entreprise de télémédecine, cela change trois choses :
- Les patients possèdent déjà un ABHA
Beaucoup en ont reçu un dans un hôpital public ou un camp. Leur demander de ressaisir leurs informations leur paraît fastidieux alors qu'un simple scan de QR code ou un code OTP suffirait. - Les clients de l'hôpital le demandent
Les hôpitaux et les cliniques qui travaillent avec des programmes gouvernementaux s'attendent de plus en plus à utiliser des logiciels compatibles avec l'ABDM. - Les médecins obtiennent un meilleur contexte
Les ordonnances et les rapports antérieurs parviennent au médecin avec son consentement, ce qui permet de rendre la consultation plus courte et plus sûre.
Ce guide couvre les deux aspects du travail ABHA : la vision commerciale de l’ABDM (étapes clés, consentement, certification et protection des données) et les appels V3 effectués par vos développeurs.
Étapes clés de l'intégration de l'ABHA : M1, M2 et M3
| Points de repère | Que fait votre application de télémédecine ? | Rôle ABDM |
|---|---|---|
| M1 | Créer un compte ABHA, vérifier son compte ABHA, présenter la carte ABHA et le code QR, accepter le scan et le partage lors de l'inscription | Services ABHA |
| M2 | Lier chaque consultation au contexte de soins et partager les dossiers avec le consentement du patient. | Fournisseur d'informations sur la santé (HIP) |
| M3 | Demandez le dossier médical du patient auprès d'autres professionnels de santé et montrez-le au médecin. | Utilisateur des informations sur la santé (UIS) |
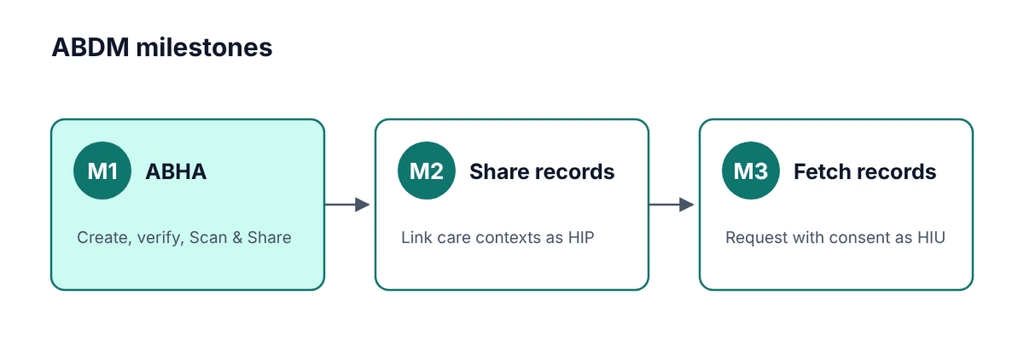
Les guides d'intégration décrivent également une quatrième étape, M4, concernant les demandes de remboursement numériques via le National Health Claims Exchange (NHCX). La plupart des applications de télémédecine n'en ont pas besoin au lancement, mais il est judicieux de la prévoir si vos clients sont des hôpitaux qui soumettent des demandes de remboursement ( Nirmitee ).
Commencez par M1 et faites-le fonctionner avec de vrais patients. Notez que NHA a indiqué aux utilisateurs de l'environnement de test sur son forum de développeurs qu'au moins deux étapes clés sont nécessaires avant la démo de sortie de l'environnement de test ; planifiez donc M1 et M2 conjointement.
Intégration de l'API ABHA : les appels V3, étape par étape
Dans l'environnement de test, les hôtes de base sont abhasbx.abdm.gov.in/abha/api pour les appels ABHA et dev.abdm.gov.in pour la passerelle. En production, des hôtes différents et de nouvelles informations d'identification sont fournies par la NHA après la sortie de l'environnement de test.
Étape 1 : Obtenir un accès à l’environnement de test
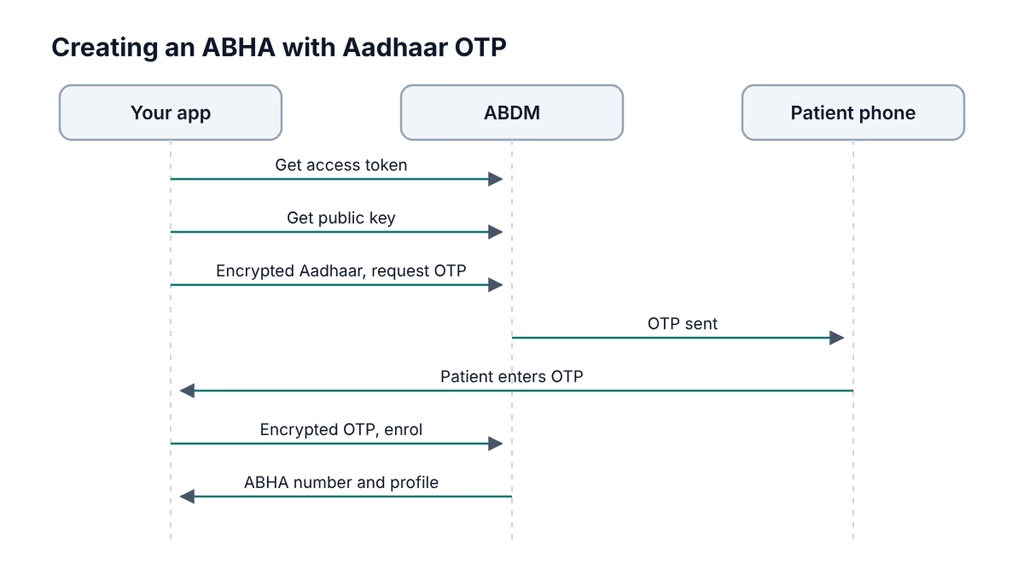
Déposez votre candidature sur l' environnement de test ABDM en fournissant les informations relatives à votre organisation et à votre cas d'utilisation (par exemple, une application de téléconsultation). Après validation, vous recevrez un identifiant client et une clé secrète. Stockez cette clé secrète dans un gestionnaire de secrets dès le départ, et non dans votre code.
Étape 2 : Obtenir un jeton d’accès à la passerelle
Appelez l'API de sessions de la passerelle avec votre ID client et votre secret pour obtenir un jeton d'accès. Chaque appel suivant envoie les en-têtes suivants :
| En-tête | Valeur |
|---|---|
| Autorisation | Jeton d'accès provenant de l'API des sessions |
| ID DE DEMANDE | Un nouvel UUID pour chaque requête |
| TIMESTAMP | Heure actuelle en UTC (ISO 8601), par exemple 2026-10-27T07:30:00.000Z |
| X-CM-ID | sbx en phase de test, abdm en production |
Les jetons expirent, il est donc conseillé de les mettre en cache et de les actualiser avant leur expiration plutôt que d'appeler l'API de sessions à chaque requête.
Étape 3 : Récupérer la clé publique d’ABDM
Appelez la requête GET /v3/profile/public/certificate. ABDM utilise cette clé pour protéger les numéros Aadhaar, les numéros de téléphone mobile et les codes OTP lors de leur transmission. Mettez-la en cache et actualisez-la régulièrement, car elle est renouvelée périodiquement.
Étape 4 : Chiffrer le numéro Aadhaar
V3 rejette les numéros Aadhaar et les OTP en clair. Il faut les chiffrer avec la clé publique en utilisant RSA avec remplissage OAEP (SHA-1, MGF1), décrit par le support d'intégration d'ABDM comme RSA/ECB/OAEPWithSHA-1AndMGF1Padding. Dans Node.js :
importer crypto depuis 'node:crypto';
// publicKeyPem : la clé de /v3/profile/public/certificate, encapsulée dans une clé publique PEM
fonction export encryptForAbdm(valeur, publicKeyPem) {
retourner crypto.publicEncrypt(
{ clé : publicKeyPem, remplissage : crypto.constants.RSA_PKCS1_OAEP_PADDING, hachage oaep : 'sha1' },
Buffer.from(valeur, 'utf8')
).toString('base64');
}
Étape 5 : Demander le code OTP Aadhaar
POST /v3/enrollment/request/otp
{
« txnId » : « »,
« portée » : [« abha-enrol »],
« indice de connexion » : « aadhaar »,
« loginId » : « «
« otpSystem » : « aadhaar »
}
La réponse renvoie un identifiant de transaction (txnId) et un message indiquant que le code OTP a été envoyé au numéro de téléphone mobile associé à la carte Aadhaar du patient. Conservez l'identifiant de transaction pour le prochain appel.
Étape 6 : Vérifier le code OTP et créer l’ABHA
POST /v3/enrollment/enrol/byAadhaar
{
« authData » : {
« authMethods » : [« otp »],
« otp » : {
« txnId » : « «
« otpValue » : « «
"mobile": " «
}
},
« consentement » : { « code » : « abha-enrollment », « version » : « 1.4 » }
}
Si le numéro de téléphone portable fourni par le patient est différent de son numéro lié à Aadhaar, ABDM vous demande de le vérifier avec un deuxième code OTP. Appelez à nouveau /v3/enrollment/request/otp avec le champ d'application mobile-verify et le système otp défini sur abdm, puis /v3/enrollment/auth/byAbdm.
Étape 7 : Permettre aux détenteurs ABHA existants de se connecter
La plupart de vos patients possèdent déjà un numéro ABHA. Pour eux, utilisez la procédure de connexion plutôt que l'inscription : /v3/profile/login/request/otp, puis /v3/profile/login/verify. Les patients peuvent se connecter avec leur numéro ABHA ou leur numéro de téléphone portable.
Étape 8 : Présentez votre carte ABHA et acceptez le service de numérisation et de partage.
Après la création du compte ou la connexion, présentez au patient sa carte ABHA (/v3/profile/account/abha-card) et son code QR (/v3/profile/account/qrCode). Pour les cliniques accueillant également des patients sans rendez-vous, proposez la fonctionnalité « Scan & Share » : le patient scanne le code QR de votre établissement et ses informations sont automatiquement transférées vers votre page d’enregistrement. Le ministère indique que près de 24 millions de jetons « Scan & Register » ont été générés à ce jour, ce qui témoigne de l’habitude des patients.
Étape 9 : Lier les consultations et récupérer les dossiers (M2 et M3)
Une fois le module M1 opérationnel, chaque téléconsultation devient un contexte de soins lié au dossier patient ABHA. Lorsqu'un autre professionnel de santé en fait la demande avec le consentement du patient, votre application envoie les dossiers sous forme de paquet FHIR chiffré. Pour le module M3, votre médecin soumet une demande de consentement, le patient l'approuve dans son application de dossier médical personnel (DMP), et les dossiers sont ensuite transférés vers votre application.
Un changement majeur de la version 3 concerne de nombreuses équipes : la passerelle rappelle votre serveur. Dans la version 3, la découverte des patients est synchrone et tous les rappels arrivent à une seule URL de pont, l’en-tête X-HIP-ID indiquant l’établissement concerné par la requête. Votre système dorsal a besoin de points de terminaison de rappel publics et fiables, et non plus seulement d’appels API sortants.
Comment fonctionne le processus de consentement
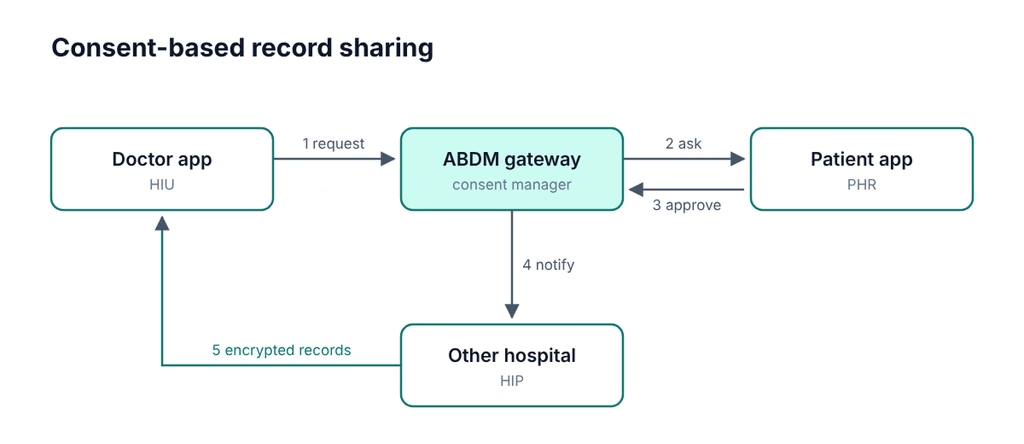
Dans les systèmes M2 et M3, les dossiers ne transitent jamais par un système centralisé. Le patient décide, au cas par cas, qui a accès à quoi.
- Votre médecin, agissant en tant qu'utilisateur d'informations de santé (HIU), soumet une demande de consentement via la passerelle ABDM.
- Le patient l'approuve dans son application de dossier médical personnel et choisit les types d'enregistrements et la période à partager.
- La passerelle notifie le fournisseur qui détient les dossiers, le fournisseur d'informations de santé (HIP).
- Le protocole HIP envoie un paquet FHIR chiffré à votre application, qui le déchiffre et le présente au médecin.
Deux règles en découlent : n’envoyer que le contexte des soins et la période approuvée par le patient, jamais l’historique complet ; conserver une trace écrite de chaque demande de consentement, approbation et transfert de données, car elle sera exigée lors des audits de sécurité et de toute enquête relative à la protection des données.
Après une téléconsultation, renvoyez l'ordonnance électronique dans le dossier ABHA du patient en tant que nouveau contexte de soins, afin que le patient puisse la voir dans son application PHR et la partager avec le prochain médecin ( Medical365 ).
Du bac à sable ABDM à la production
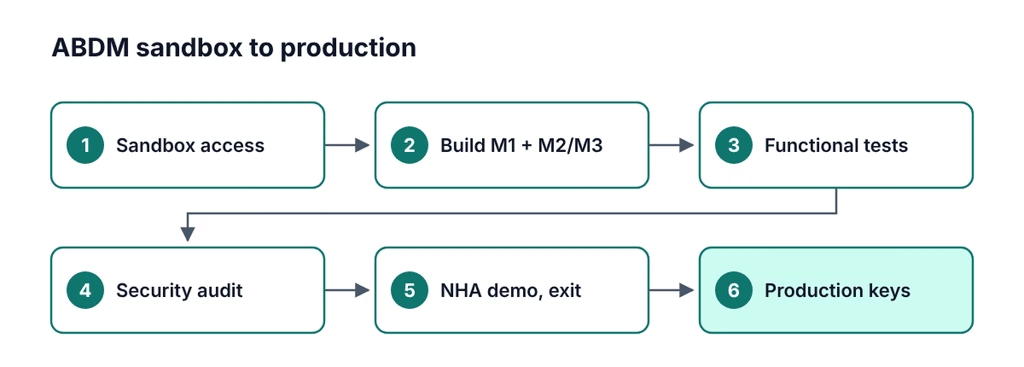
- Créez et testez M1, puis M2 ou M3, dans l'environnement de test.
- Réussir les tests fonctionnels de la NHA pour chaque étape clé.
- Obtenez un audit de sécurité d'application web (WASA) auprès d'un expert. CERT-In agence agrééeLes sociétés de sécurité désignent également ce résultat par l'expression « certificat Safe-to-Host ».
- Présentez le logiciel à la NHA et soumettez le formulaire de sortie du bac à sable.
- Recevez les identifiants de production et passez aux hôtes de production.
- Chaque établissement doit être inscrit au Registre des établissements de santé. La certification concerne le logiciel, et non chaque clinique qui l'utilise.
La NHA met régulièrement à jour ce processus ; veuillez donc vérifier les étapes en vigueur sur le site de test de l’ABDM avant de planifier vos dates.
Erreurs courantes d'intégration ABHA
- Copier d'anciens tutoriels
De nombreux articles de blog, y compris une version antérieure de celui-ci, indiquent les chemins d'accès V1 ou V2. Utilisez uniquement la version V3. - Envoi de valeurs Aadhaar ou OTP brutes
V3 attend des valeurs chiffrées RSA. Les valeurs en clair ne sont pas acceptées. - Horodatage incorrect
Envoyez l'heure UTC au format ISO 8601 et synchronisez l'horloge de votre serveur avec NTP. Un décalage horaire peut entraîner le rejet de requêtes apparemment aléatoires. - « Ressource interdite » (code 900908)
Cela signifie généralement que votre identifiant client n'est pas abonné à cette API. Veuillez contacter le support d'intégration ABDM pour qu'il l'active plutôt que de modifier votre code. - Identifiants avec espaces cachés
La copie d'un secret client depuis le portail peut ajouter un espace ou un saut de ligne en fin de ligne. Supprimez-le. - Traiter l'ABDM comme étant uniquement sortant
M2 et M3 dépendent de la possibilité d'accéder à vos points de terminaison de rappel depuis la passerelle. - Ignorer la protection des données
Les flux ABHA gèrent les numéros Aadhaar et les dossiers médicaux. Ils prévoient la tenue de registres de consentement, le chiffrement et la résidence des données indiennes conformément à la loi. Loi DPDP pour les applications de santé dès le début.
Concevoir des écrans ABHA que les patients terminent réellement
L'API ne représente que la moitié du travail. Les patients abandonnent les protocoles ABHA lorsqu'ils se sentent perdus. Quelques habitudes peuvent aider :
- Demandez d'abord si le patient possède déjà un compte ABHA et configurez-le par défaut pour qu'il se connecte, et non pour qu'il en crée un.
- Indiquez où le code OTP sera envoyé (« sur le mobile associé à votre Aadhaar ») avant de l'envoyer.
- Proposez le malayalam, l'hindi, le tamoul et d'autres langues utilisées par vos patients.
- Expliquez clairement les demandes de consentement : qui souhaite obtenir quels enregistrements et pour combien de temps ?
- Si l'ABHA échoue, laissez le patient poursuivre la consultation et réessayez plus tard.
Comment Sigosoft conçoit des applications de télémédecine conformes aux normes ABHA
Sigosoft conçoit des applications de télémédecine pour les cliniques, les hôpitaux et les jeunes entreprises du secteur de la santé. Notre application Medicino , par exemple, regroupe la prise de rendez-vous avec un médecin, la téléconsultation et la livraison de médicaments en une seule application. Pour nos clients indiens, l'intégration d'ABHA est prévue dès la première version, et non comme une option supplémentaire.
Dans le cadre d'un projet ABHA, notre équipe prend en charge :
- Le voyage dans le bac à sable : application, configuration client et planification des étapes clés (M1 avec M2, ou M1 avec M3)
- Le flux de l'autoroute M1 : Création, connexion, carte, QR et Scan & Share ABHA, basés sur la version 3
- La couche de rappel : Des points d'accès fiables pour M2 et M3, avec un journal d'audit pour chaque consentement et transfert.
- Sécurité et conformité : a test d'intrusion avant l'audit de sécurité réalisé par un organisme agréé par le CERT-InAinsi, les conclusions apparaissent avant l'audit officiel, et le consentement ainsi que le traitement des données sont assurés conformément à la loi sur la protection des données personnelles (DPDP) par notre intermédiaire. services de conformité à la loi DPDP
- Le reste du produit : appels vidéo WebRTC, les ordonnances électroniques, les paiements et architecture cloud sécurisée
Si vous prévoyez de lancer un nouveau produit, notre guide sur la création d'un MVP de télémédecine sans avoir à le reconstruire ultérieurement explique comment intégrer l'ABDM dès le départ.
QFP
Qu'est-ce que l'intégration ABHA ?
Elle permet à votre application de créer ou de vérifier le numéro ABHA d'un patient et d'y associer son dossier médical. Dans la terminologie ABDM, il s'agit de l'étape M1.
Qu'est-ce que le bac à sable ABDM ?
Il s'agit de l'environnement de test où vous développez et testez les fonctionnalités ABHA, M2 et M3 avant que NHA ne délivre les identifiants de production. Toutes les organisations commencent par là, quelle que soit leur taille.
Quelle version de l'API ABHA dois-je utiliser en 2026 ?
Utilisez les API V3. Les flux V1 et V2 plus anciens sont obsolètes, et la V3 nécessite des numéros Aadhaar chiffrés RSA et des OTP.
L'intégration de l'ABHA est-elle obligatoire pour les applications de télémédecine ?
Il n'existe pas de règle générale imposant l'intégration de l'ABHA à toutes les applications de télémédecine. En pratique, les hôpitaux et les programmes gouvernementaux exigent de plus en plus un logiciel compatible avec l'ABDM, ce qui influe sur le type de patients que vous pouvez prendre en charge.
Combien de temps dure l'intégration à l'ABHA ?
La configuration M1 seule peut être réalisée en quelques semaines si votre équipe maîtrise l'environnement de test. Le passage complet en production dépend également des tests fonctionnels de NHA, de l'audit de sécurité et de la démonstration ; il faut donc prévoir en mois, et non en semaines. Les intégrateurs publient des estimations allant de 8 à 12 semaines avec un partenaire expérimenté à 5 à 10 mois pour une configuration à partir de zéro (IGNEKConsidérez ces données comme des affirmations du fournisseur, et non comme des points de référence.
Ai-je également besoin de M2 et M3 ?
M1 concerne l'ABHA elle-même. Le partage des dossiers de consultation nécessite M2, et la récupération des dossiers d'autres prestataires, M3. La NHA a demandé au moins deux étapes clés avant la sortie du bac à sable.
Ai-je besoin d'un partenaire certifié pour intégrer ABHA ?
Non, toute organisation enregistrée peut demander un accès à l'environnement de test. Un partenaire ayant déjà travaillé dans cet environnement vous permet surtout de gagner du temps sur les détails de la version 3, les rappels et la préparation des audits.
Vous prévoyez l'intégration à l'ABHA ?
Parlez-nous de votre application, des étapes clés nécessaires et de votre date de lancement. Envoyez un e-mail à [email protected] , appelez le +91 98462 37384 ou transmettez-nous vos besoins ; nous vous ferons parvenir une feuille de route pour votre projet.
Références
- Nombre d'ABHA, 95.99 crores au 31 juillet 2026 (réponse de Lok Sabha) : La vie au Cachemire
- Chiffres ABDM issus de la réunion du Groupe de pilotage de la mission du 10 juillet 2026 : Poste pharmaceutique indien, L'homme d'État
- Identifiants ABHA par année, de 2021 à 2025 : Actualités en santé numérique, mai 2026
- Appels d'inscription V3, en-têtes et chiffrement RSA OAEP : Forum des développeurs ABDM, flux d'adresses ABHA; Forum des développeurs ABDM, création M1 pour V3; Guide de référence de l'API ABHA V3 (Moyen)
- Points de terminaison de connexion, de carte et de certificat V3 : Configuration de l'API FHIR PSMRI
- Hôtes de test, hôtes de production et étapes de certification : Nirmitee, Intégration ABDM étape par étape (2026)
- Découverte synchrone V3 et URL de pont unique : Nirmitee, guide de migration V3
- Erreurs courantes (horodatage, identifiants, 403) : Nirmitee, 25 erreurs courantes; Forum des développeurs ABDM, code 900908
- Deux étapes importantes avant la sortie du bac à sable : Forum des développeurs ABDM
- Audit de sécurité réalisé par un organisme agréé par le CERT-In : Astra, décembre 2025
- Prolongation du DHIS jusqu'au 30 juin 2025 : Shankar IAS Parlement
- M4 revendique une étape importante et NHCX : Nirmitee, guide des jalons ABDM M1 à M4
- Calendrier d'intégration : Étapes clés et certification IGNEK et ABDM
- Les ordonnances électroniques sont désormais intégrées aux dossiers liés à l'ABHA : Medical365, guide de la télémédecine en Inde
Merci pour les commentaires!

Praveen Soman PDG, Sigosoft
Entrepreneur technologique et stratège en produits numériques, passionné par la création de logiciels évolutifs et la résolution de problèmes concrets en entreprise. Il s'intéresse à l'intelligence artificielle, aux technologies émergentes, aux startups et aux idées qui façonnent l'avenir de la technologie.
Connectez-vous sur LinkedIn →Démarrer la discussion
Des questions ou des expériences à partager ? Notre équipe lit et répond.