Apple publica una cifra sobre su propio proceso de revisión que la mayoría de los equipos nunca lee. En promedio, más del 40 % de los problemas de revisión de aplicaciones sin resolver se encuentran en la Directriz 2.1, Completitud de la aplicación. No se trata de infracciones de políticas ni de prohibiciones de contenido. Se trata de envíos incompletos.
Google no publica una cifra equivalente, pero la tendencia en nuestro caso es similar. Los motivos de rechazo en la App Store y Google Play en 2026 rara vez tienen que ver con la idea en sí. Suelen deberse a la falta de un formulario de declaración, un botón de eliminación que nadie implementó o un SDK que se lanzó sin un manifiesto de privacidad.
Respuesta rápida: ¿Por qué se rechazan las aplicaciones en 2026?
- El mayor problema de Apple es la Guía 2.1, que representa más del 40% de los problemas sin resolver.
- La omisión de la eliminación de la cuenta dentro de la aplicación sigue provocando rechazos según 5.1.1(v).
- Google necesita tanto una ruta de eliminación dentro de la aplicación como un enlace de eliminación web.
- Se requieren manifiestos de privacidad para cada SDK de terceros.
- Las nuevas propuestas de juegos deben estar dirigidas a Android 16 a partir del 31 de agosto de 2026.
- Las aplicaciones de préstamos, salud y citas están sujetas a controles de licencia específicos de cada país.
- El intercambio de datos de IA no revelados ahora infringe la directriz 5.1.2(i) de Apple.
¿Cuáles son los motivos más comunes de rechazo en la App Store y la Play Store en 2026?
Aquí tenéis la lista completa que revisamos antes de que cualquier proyecto de un cliente pase a revisión, con la referencia a las directrices y el tiempo que suele tardar en resolverse cada uno.
| Motivo del rechazo | Tienda | Referencias | Tiempo de reparación típico | |
| 1 | Fallos, contenido de marcador de posición, enlaces rotos | Apple | 2.1 | 1 a día 3 |
| 2 | Credenciales de demostración faltantes o dañadas | Apple | 2.1 | Tratamiento |
| 3 | Registro obligatorio sin ruta de invitado. | Apple | 5.1.1 | 3 a día 7 |
| 4 | No se permite la eliminación de la cuenta dentro de la aplicación. | Apple | 5.1.1 (v) | 5 a día 10 |
| 5 | No hay enlace para eliminar la web, discrepancia en la seguridad de los datos | Política de datos del usuario | 2 a día 5 | |
| 6 | Falta el manifiesto de privacidad en un SDK | Apple | ITMS-91061 | 1 a día 14 |
| 7 | Intercambio de datos no revelado con terceros o mediante IA | Apple | 5.1.2 (i) | 3 a día 7 |
| 8 | Permisos para fotos y vídeos sin declaración | Permisos para fotos y videos | 2 a día 5 | |
| 9 | Ubicación de fondo sin justificación | Permisos de ubicación | 5 a día 14 | |
| 10 | Contactos, almacenamiento, SMS o exceso de paquetes | Permisos restringidos | 3 a día 10 | |
| 11 | Declaraciones financieras o lagunas en la licencia | Ambos | Servicios Financieros | 2 a 6 semanas |
| 12 | Brechas en la calificación por edad y en la garantía de edad | Ambos | 1.2.1(a), Contenido restringido por edad | 1 a 3 semanas |
| 13 | Metadatos, capturas de pantalla, mal uso de la marca | Apple | 2.3, 4.1(c) | Tratamiento |
| 14 | SDK obsoleto o nivel de API de destino | Ambos | Xcode 26, API 36 | 3 a día 10 |
Fíjate en su forma. Solo dos de los catorce son defectos de código. El resto son declaraciones, divulgaciones y papeleo que nadie incluye en un ticket de sprint.
¿Por qué la directriz 2.1 provoca más rechazos por parte de Apple que cualquier otra cosa?
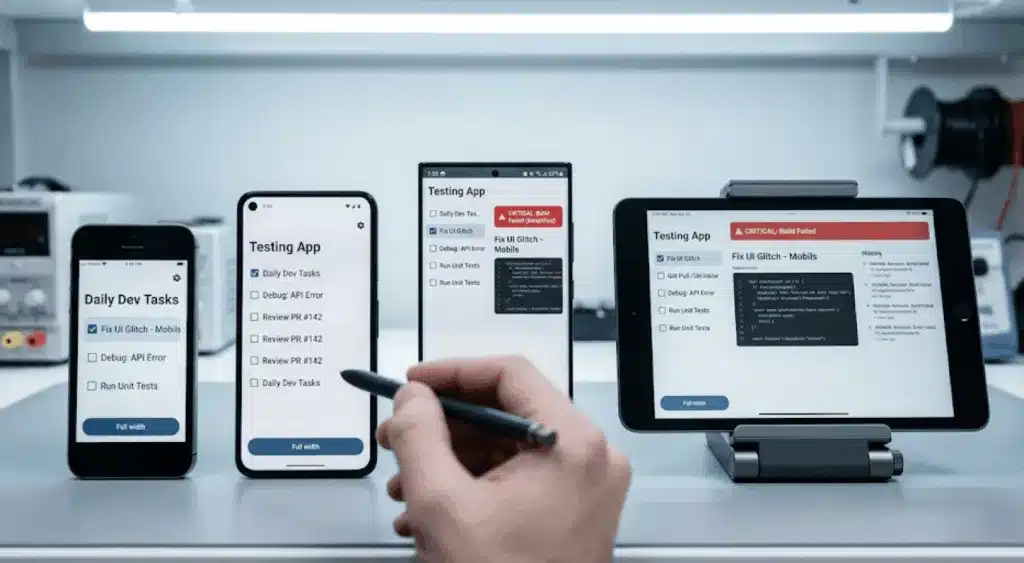
La directriz 2.1 trata sobre la integridad de la aplicación y abarca más de lo que su nombre sugiere. Un solo fallo en un modelo de dispositivo que no se haya probado cuenta. También cuenta una pantalla de configuración que aún contenga texto de relleno. Igual que un enlace de soporte que abre un error 404, o un servidor que se cae por mantenimiento durante el período de revisión.
El patrón que observamos con mayor frecuencia tiene que ver con el tamaño de la pantalla. Los equipos realizan pruebas en el simulador y en un dispositivo físico, generalmente el que lleva el desarrollador principal. El revisor abre la aplicación en un iPhone SE con botón de inicio o en un iPad en modo horizontal, y una ventana emergente la bloquea sin opción para cerrarla.
La solución no es nada glamurosa. Ejecuta las compilaciones de TestFlight en al menos cuatro perfiles de dispositivos físicos antes de enviarlas. Mantén los entornos de preproducción y producción separados para que una implementación no pueda dejar tu API inactiva durante la revisión. Sigue el flujo completo de la primera ejecución en una instalación limpia del dispositivo, pulsando todos los enlaces, incluidas la política de privacidad y las URL de soporte en los metadatos de App Store Connect.
¿Qué cuenta de demostración y acceso de invitado requiere Apple realmente?
Si alguna función requiere inicio de sesión, Apple necesita credenciales válidas en la sección de Información de revisión de la app. Los revisores no crearán su propia cuenta ni esperarán a que usted la corrija.
Aquí se producen fallos repetidos por cuatro detalles:
Credenciales para cada puesto
Si tu aplicación tiene una vista de administrador, una vista de conductor y una vista de cliente, proporciona las tres. Un revisor que no pueda acceder a una función descrita en tu ficha la rechazará según el punto 2.1.
Bloqueo de dos factores al revisor
Las notificaciones por SMS o el proceso de autenticación en la cuenta de demostración retrasarán la revisión. Desactívelas para esa cuenta o proporcione un código de acceso alternativo en las notas de la revisión.
Credenciales que caducan
Hemos observado que algunas cuentas se eliminan automáticamente mediante un proceso de limpieza tres días después de su envío. Excluya la cuenta de revisión de cualquier política de retención o inactividad.
Modo de demostración cuando no se pueden compartir las credenciales.
Para productos regulados en los que no se puede entregar legalmente una cuenta real, cree un modo de demostración que muestre todas las funciones con datos sintéticos y, a continuación, documéntelo en las notas de revisión.
El acceso de invitados es un tema aparte, y los equipos suelen confundirlo. La directriz 5.1.1 no solo permite la navegación de invitados, sino que también prohíbe exigir el registro para acceder a contenido y funciones que no estén vinculadas a un usuario específico. Una aplicación de recetas que restrinja el acceso a la lista de recetas mediante un registro será rechazada. El registro debe ser opcional o estar vinculado a funciones específicas de esa cuenta.
¿Por qué se rechazan las aplicaciones por falta de eliminación de la cuenta?

Esta medida está vigente desde junio de 2022 y sigue apareciendo en nuestra lista de espera casi todos los meses. Ambas tiendas la exigen, pero requieren cosas diferentes.
Lo que Apple exige según la directriz 5.1.1(v)
La eliminación debe iniciarse dentro de la aplicación. Un enlace de correo electrónico, un número de teléfono de soporte o una página de "contáctanos para cerrar tu cuenta" no son suficientes. Debe haber un botón.
La desactivación no cuenta. Suspender la cuenta, ocultar el perfil o marcar la fila como inactiva provocará que no se apruebe la revisión. El registro de la cuenta y los datos personales asociados deben eliminarse.
Si ofreces la opción Iniciar sesión con Apple, debes revocar los tokens de usuario mediante la API REST de Iniciar sesión con Apple. Este es un detalle que la mayoría de los equipos pasan por alto, ya que la revocación requiere el token de actualización que recibiste al iniciar sesión. Si nunca lo almacenaste, no podrás revocarlo y tendrás que reconstruir tu capa de persistencia de autenticación bajo la presión de los plazos de entrega.
Las cuentas de invitados y anónimas también cuentan. Los usuarios anónimos de Firebase y las sesiones anónimas de Supabase crean filas reales en tu base de datos, y esas filas necesitan una ruta de eliminación.
Dos trampas más. Si una vista web finaliza el flujo, el botón dentro de la aplicación debe enlazar directamente a la página de eliminación completada, no a la página de inicio de marketing. Además, si el usuario tiene una suscripción activa de renovación automática, eliminar la cuenta no la cancela, ya que Apple es la propietaria de la relación de facturación. Debes indicarle que cancele la suscripción por separado a través de Ajustes.
Las industrias altamente reguladas, contempladas en la directriz 5.1.1(ix), pueden añadir un paso de confirmación de servicio al cliente. Los bancos, las aplicaciones de salud sujetas a la HIPAA y las casas de bolsa con obligaciones de KYC (Conozca a su cliente) cumplen con este requisito. La mayoría de los productos no.
Lo que requiere Google Play
Google pide dos rutas, no una.
La primera opción es la eliminación dentro de la aplicación: permite a los usuarios eliminar su cuenta y los datos asociados desde dentro de la app. La segunda es un enlace web donde se puede solicitar la eliminación sin necesidad de reinstalar la app ni volver a iniciar sesión. Este enlace se inserta en el campo «Eliminación de datos» del formulario de seguridad de datos en Play Console y aparece en la ficha de tu aplicación en la tienda.
La página web tiene sus propios requisitos. Debe indicar los pasos para solicitar la eliminación, qué tipos de datos se eliminan, cuáles se conservan y el período de retención. Si conserva registros por motivos de prevención de fraude o cumplimiento normativo, indíquelo en su política de privacidad.
Si ofrece la eliminación parcial de datos sin la eliminación completa de la cuenta, deberá crear un enlace independiente para ello. Además, el distintivo de eliminación de datos en su anuncio solo aparecerá una vez que se haya aprobado su formulario de seguridad de datos, incluidas las preguntas sobre la eliminación.
¿Qué información sobre privacidad exigen Apple y Google antes de dar su aprobación?

La privacidad es donde 2026 se diferencia notablemente de 2022. Las tiendas ya no se fían de tu palabra sobre la información que recopilas.
Por parte de Apple, desde el 1 de mayo de 2024 se requieren razones aprobadas para una lista específica de API, incluidas las llamadas realizadas desde SDK de terceros. Desde el 12 de febrero de 2025, los SDK que afectan la privacidad deben incluir su propio manifiesto de privacidad. Si una nueva aplicación incluye uno sin manifiesto, o una actualización lo agrega, la carga falla con el error ITMS-91061 antes de que un usuario lo abra.
Este último punto es más importante de lo que parece. Se trata de un bloqueo por tiempo de subida, no de una decisión de revisión. No puedes discutirlo en el Centro de resoluciones. Debes revisar tu Podfile o Package.swift, identificar qué dependencia está desactualizada y esperar a que su responsable publique una versión compatible o la reemplace.
Las etiquetas de privacidad de tu aplicación deben coincidir con la realidad. Si tus etiquetas indican que no recopilas identificadores, pero tu SDK de análisis envía el IDFV al iniciar la aplicación, existe una discrepancia que un revisor puede detectar en un rastreo de red.
Por parte de Google, el formulario de seguridad de datos conlleva la misma responsabilidad. Cada tipo de dato, cada propósito de recopilación y cada relación de intercambio deben declararse y mantenerse actualizados. Ambas tiendas requieren una política de privacidad accesible desde la ficha del producto y desde la propia aplicación, en una URL específica para esta aplicación.
¿Cómo gestionan las tiendas la reutilización de datos y el intercambio de datos de IA?
Este es el cambio que merece la pena planificar. Recopilar datos legalmente ya no es suficiente. Ahora, ambas tiendas controlan qué sucede con ellos posteriormente.
La revisión de las directrices de Apple del 13 de noviembre de 2025 añadió el apartado 5.1.2(i), que exige que se indique claramente con qué terceros se compartirán los datos personales, incluida la IA de terceros, y que se obtenga el permiso explícito antes de hacerlo. Si tu aplicación envía el contenido del usuario a un modelo externo para su resumen, clasificación o generación, debes proporcionar al usuario una declaración específica y un paso para obtener su consentimiento. La frase «Utilizamos IA para mejorar tu experiencia» no menciona a ningún proveedor.
Google aplica la misma lógica a varias políticas a la vez:
Permisos restringidos
Los datos a los que se acceda a través de ellos no podrán venderse ni compartirse con fines comerciales. Si desea utilizarlos posteriormente para un nuevo fin, deberá solicitar autorización expresa.
Health Connect
Los datos no se pueden transferir ni vender a plataformas publicitarias ni a intermediarios de datos, no se pueden utilizar para publicidad personalizada ni para determinar la solvencia crediticia ni para conceder préstamos. Además, debe publicar documentación para el usuario que explique cómo las personas gestionan y eliminan sus datos, y qué sucede cuando se elimina una cuenta.
API de Play Age Signals
Los datos solo podrán utilizarse para cumplir con las obligaciones legales y reglamentarias, como proporcionar experiencias adecuadas a la edad del usuario. Se prohíbe su uso para publicidad, personalización, análisis, elaboración de perfiles de usuario e inteligencia empresarial. Se prohíbe compartirlos con terceros, salvo que la ley lo exija.
Inventario de aplicaciones instaladas
Los datos consultados a través de la visibilidad del paquete nunca podrán ser vendidos ni compartidos para análisis o monetización de anuncios.
También existe una norma de comportamiento que suele causar problemas a los equipos de crecimiento. Si un usuario rechaza un permiso restringido, la aplicación debe seguir funcionando y ofrecer una alternativa, como la introducción manual de datos. Presionar, insistir o forzar a los usuarios a conceder acceso constituye, en sí mismo, una infracción de la política.
¿Qué normas adicionales se aplican a las aplicaciones con monederos y pagos?

Todos los desarrolladores con una app publicada en Play deben completar la declaración de funciones financieras en Play Console. Esto incluye las apps que se encuentran en las fases de pruebas cerradas y abiertas, no solo las de producción.
Si tu aplicación incluye funciones de préstamos personales, debes indicar los nombres de tus socios prestamistas y su relación con tu negocio en cada país al que te dirijas, y subir una prueba de una licencia válida en cada país donde la política de servicios financieros lo exija.
Las aplicaciones de préstamos y créditos también tienen prohibido solicitar permisos confidenciales como contactos y fotos. El origen de esta norma se remonta a tácticas de cobro basadas en la vergüenza de los deudores, y Google la aplica sin mucho interés en debatirla.
Apple endureció sus normas en la misma revisión de noviembre de 2025. La directriz 3.2.2(ix) ahora limita la TAE de los préstamos al 36%, incluyendo todos los costes y comisiones, y prohíbe exigir el reembolso total en 60 días o menos. La directriz 5.1.1(ix) añadió las plataformas de intercambio de criptomonedas a la lista de sectores altamente regulados, lo que significa que la aplicación debe ser presentada por la propia entidad autorizada o su representante autorizado, no por una agencia de desarrollo ni por una sociedad holding.
Antes de presentar la documentación, haga auditar los documentos.
La mayor parte de lo que hemos cubierto hasta ahora no es código. Se trata de formularios, declaraciones, documentos de licencia y textos informativos, y es lo que convierte una revisión de dos días en un proceso de seis semanas.
Realizamos una auditoría de cumplimiento previa al envío en ambas tiendas: cada formulario de declaración, cada permiso en su manifiesto combinado, sus respuestas sobre seguridad de datos, su cadena de manifiesto de privacidad y sus flujos de eliminación. Envíenos su compilación y su acceso a Play Console, y recibirá una lista escrita de los hallazgos. La mayoría de los clientes reciben una hoja de ruta detallada del proyecto en un plazo de 2 horas tras el primer contacto. Consulte nuestro trabajo de desarrollo de aplicaciones móviles personalizadas o contáctenos para obtener información sobre nuestros servicios de gestión de cumplimiento si realiza envíos a mercados regulados.
¿Cuáles de los motivos de rechazo de Play Store se deben a los permisos de contacto, ubicación y fotos?

Con autorización, esta es la situación actual.
Fotos y video
Las aplicaciones dirigidas a Android 13 o posterior (nivel de API 33+) solo pueden solicitar LEER IMÁGENES MULTIMEDIA y LEER_VIDEO_MEDIA Si el selector de fotos de Android no admite la funcionalidad principal, y aun así los solicitas, debes proporcionar a Play Console una declaración explicando por qué el selector es insuficiente. Un error común: un paquete de Flutter o React Native inyecta estos permisos en tu manifiesto combinado sin que escribas una sola línea de código. Revisa el manifiesto combinado en Android Studio, no solo tu propio archivo de manifiesto.
Ubicacion
Solicita el alcance mínimo: primero lo general, luego lo específico, y primero el primer plano, luego el segundo plano. El acceso al segundo plano requiere una declaración de Play Console que cubra exactamente una función, además de un video que muestre dicha función en uso y tu cuadro de diálogo de divulgación destacado. Declarar varias funciones provoca el rechazo, ya que Google las evalúa una por una. La ubicación nunca se puede solicitar únicamente con fines publicitarios o analíticos, y no se puede vender.
Registro de SMS y llamadas
Tu aplicación debe estar registrada como gestor predeterminado de SMS, llamadas o asistente. Las aplicaciones que no cuenten con esta capacidad no podrán declarar estos permisos en el manifiesto, ni siquiera como texto de marcador de posición. Para el autocompletado de OTP, utiliza la API de recuperación de SMS.
Acceso a todos los archivos
ADMINISTRAR ALMACENAMIENTO EXTERNO Requiere pasar una revisión de acceso antes de su publicación, y debe indicar claramente a los usuarios que habiliten el acceso a todos los archivos en la sección "Acceso especial a la aplicación". Storage Access Framework y MediaStore son las opciones preferidas, y los revisores preguntarán por qué no las utilizó.
Visibilidad de paquetes. QUERY_ALL_PACKAGES se limita a los casos en los que se requiere conocer todas las aplicaciones del dispositivo. Si las consultas de paquetes específicas funcionan, utilice esas.
API de accesibilidad
No se puede usar para grabar audio de llamadas remotas ni en aplicaciones que inicien, planifiquen y ejecuten acciones o decisiones de forma autónoma. Quienes desarrollen un producto Android con funciones de agente deberían leer esta frase dos veces. El indicador isAccessibilityTool=true solo se utiliza para herramientas de soporte para personas con discapacidad.
Sensores corporales
A partir de Android 16, las aplicaciones deben migrar fuera de la amplia SENSORES CORPORALES permisos para permisos más específicos, como android.permission.health.LEER_FRECUENCIA_CARDÍACA, LECTURA DE SATURACIÓN DE OXÍGENO, y LEER LA TEMPERATURA DE LA PIELEsto se aplica a teléfonos, tabletas y Wear OS.
Alarmas precisas e intenciones de pantalla completa
USE_EXACT_ALARM Este permiso se concede automáticamente solo a las aplicaciones de alarma, temporizador y calendario. USO DE LA INTENCIÓN DE PANTALLA COMPLETA En Android 14 y versiones posteriores, el permiso se concede automáticamente solo para alarmas y llamadas entrantes. Para todo lo demás, se requiere el consentimiento del usuario o una declaración.
¿Qué cambios se producirán el 27 de enero de 2027?
Ya se han publicado dos actualizaciones que merece la pena tener en cuenta al diseñar, ya que todo lo que construyas este año seguirá vigente entonces.
Google está implementando una política de permisos de contactos. Las aplicaciones que no necesiten un acceso amplio a los contactos deberán usar el selector de contactos de Android. Además, el botón de ubicación se convierte en el alcance mínimo recomendado para la ubicación precisa según la política de permisos de ubicación actualizada.
Si hoy estás diseñando una función de contactos, créala en función del selector. Adaptarla posteriormente implicará rediseñar el proceso de incorporación de usuarios.
¿Qué países modificaron sus normas y qué documentos debe presentar?

La misma opción binaria puede aprobarse en un mercado y ser retirada en otro.
| País o Región | Que cambios | Se aplica a |
| India | Las aplicaciones de préstamos personales deben figurar en la lista del RBI «DLAs desplegados por entidades reguladas». Este requisito es obligatorio para todas las nuevas aplicaciones de préstamos personales publicadas a partir del 30 de octubre de 2025. Las aplicaciones existentes tenían plazo hasta el 28 de enero de 2026. La declaración financiera de su Play Console debe coincidir, y todos los bancos y entidades financieras no bancarias registradas deben figurar en la descripción de la aplicación. | Préstamos, BNPL, crédito |
| India | Se aplican las Normas DPDP de 2025. Se considera niño a toda persona menor de 18 años; se requiere el consentimiento verificable de los padres y está prohibido el seguimiento, la monitorización del comportamiento y la publicidad dirigida a menores. El registro de Consent Manager se abre alrededor de noviembre de 2026. El cumplimiento total vence el 13 de mayo de 2027. Las sanciones alcanzan los 250 millones de rupias por categoría de infracción. | Todas las aplicaciones con usuarios indios |
| Nigeria | Las solicitudes de préstamos personales requieren una carta de aprobación verificable de la FCCPC, además del formulario de declaración de Play. | Préstamos de |
| Kenia | Las solicitudes de préstamos personales requieren una prueba de la licencia de proveedor de crédito digital del Banco Central de Kenia o evidencia de una solicitud pendiente. | Préstamos de |
| Indonesia, Filipinas | Se requiere documentación de licencia adicional de acuerdo con los requisitos de Play Financial Services para cada país. | Préstamos de |
| Unión Europea | Se debe proporcionar y verificar la condición de operador de la DSA; de lo contrario, la aplicación se eliminará de la App Store de la UE. Esto es obligatorio para las actualizaciones de la aplicación en la UE desde el 16 de octubre de 2024 y para su disponibilidad continua desde el 17 de febrero de 2025. | Todas las aplicaciones distribuidas en la UE |
| Estados Unidos, Texas | Las obligaciones de verificación de edad están vigentes desde el 1 de enero de 2026. Play Age Signals ofrece respuestas en tiempo real a partir de esa fecha. | Aplicaciones accesibles para menores |
| Estados Unidos, Utah | En directo desde el 7 de mayo de 2026. | Aplicaciones accesibles para menores |
| Estados Unidos, Luisiana | En directo a partir del 1 de julio de 2026. | Aplicaciones accesibles para menores |
Más allá de la geografía, la categoría de la aplicación determina sus propios requisitos. Las aplicaciones de salud y bienestar que acceden a Health Connect deben ajustarse a un caso de uso aprobado y deben presentar acuerdos HIPAA o GDPR cuando se les solicite. Las aplicaciones de citas, emparejamiento y juegos con dinero real deben usar las funciones de Play Console para bloquear a los menores de edad según la política de contenido y funcionalidad con restricción de edad. Las aplicaciones que envían datos de usuario a un modelo externo deben incluir una declaración de divulgación específica según la política 5.1.2(i) de Apple.
¿Qué exigen ahora las normas de clasificación y verificación de edad?
Apple renovó su sistema de clasificación por edades y lo implementó en todas las aplicaciones el 31 de enero de 2026, añadiendo las categorías 13+, 16+ y 18+. Los desarrolladores debían responder el cuestionario actualizado en App Store Connect antes de esa fecha. Las aplicaciones que no lo respondieron reciben una advertencia al enviar una actualización, lo que supone una desagradable sorpresa para un equipo que está implementando una corrección urgente.
A partir del 4 de junio de 2026, Apple expone los datos de la categoría de edad mediante la API de Rango de Edad Declarado, y los cambios significativos se notifican mediante la API de Cambio Significativo de PermissionKit. La App Store también envía una notificación al servidor cuando un padre o tutor retira su consentimiento. Apple deja claro que decidir qué se considera un cambio significativo es responsabilidad del usuario, no de ellos.
La directriz 1.2.1(a), añadida en noviembre de 2025, exige que las aplicaciones de los creadores permitan a los usuarios identificar el contenido que excede la clasificación por edades de la aplicación y que restrinjan el acceso mediante la verificación o declaración de la edad. La directriz 4.7.5 extiende esta misma obligación a las miniaplicaciones y minijuegos que no están integrados en el binario.
En Android, el sistema equivalente es la API Play Age Signals, que devuelve el estado de verificación, el estado de supervisión y los rangos de edad. En nuestra guía de implementación de la API Play Age Signals , explicamos los pasos de integración, el Gestor de señales de edad falsas para realizar pruebas y el flujo de trabajo de Play Console .
¿Por qué los metadatos y las fichas de las tiendas provocan el rechazo de las aplicaciones?
Los rechazos relacionados con los metadatos son los más baratos de solucionar y los más molestos de recibir, porque cuestan un ciclo de revisión completo por algo que un corrector de pruebas detectaría.
Las capturas de pantalla deben mostrar la interfaz real en el tipo de dispositivo que representan. Las maquetas de marketing, los marcos flotantes de dispositivos y las pantallas de inicio no se aceptan. Los nombres de las aplicaciones y los subtítulos tienen un límite de 30 caracteres. El uso excesivo de palabras clave en la descripción, las afirmaciones sobre precios y las comparaciones con productos de la competencia llaman la atención.
La directriz 4.1(c), añadida en noviembre de 2025, prohíbe usar el icono, la marca o el nombre del producto de otro desarrollador en el icono o el nombre de tu aplicación sin su aprobación. Esto afecta a muchas aplicaciones de integración y herramientas complementarias que dependen de una marca reconocida para su visibilidad.
Evite usar la frase "próximamente" para describir características que no están incluidas en la versión. Si no está en el binario, no debe estar en la descripción.
¿Por qué se retiran las aplicaciones por tener SDK obsoletos y niveles de API de destino incorrectos?
Dos plazos de entrega, dos modos de fallo muy diferentes.
Apple aplica un bloqueo estricto al subir aplicaciones. Desde el 28 de abril de 2026, cualquier aplicación subida a App Store Connect debe compilarse con Xcode 26 o posterior utilizando un SDK de iOS 26, iPadOS 26, tvOS 26, visionOS 26 o watchOS 26. Las canalizaciones de compilación anteriores fallan antes de que comience la revisión. Si la imagen de tu ejecutor de CI está configurada para una versión anterior de Xcode, eso es lo primero que debes comprobar.
La medida de Google es más discreta y perjudicial. A partir del 31 de agosto de 2026, las nuevas aplicaciones y actualizaciones deberán estar dirigidas a Android 16 (nivel de API 36) para poder enviarse. Las aplicaciones de Wear OS y Android Automotive deberán estar dirigidas a la API 35. Las aplicaciones de Android TV y Android XR deberán estar dirigidas a la API 34. Las aplicaciones existentes deberán estar dirigidas al menos a la API 35 para seguir estando disponibles para nuevos usuarios en dispositivos con una versión más reciente de Android.
No se recibe ningún correo electrónico de rechazo para esa segunda regla. Tu aplicación simplemente deja de aparecer para los nuevos usuarios en dispositivos más recientes. Las instalaciones se estancan, no cambia nada en tu panel de control de errores y la causa es invisible a menos que alguien esté supervisando el estado de las políticas de Play Console. Se puede solicitar una prórroga hasta el 1 de noviembre de 2026 a través de Play Console, pero esto es un plazo, no una exención.
El verdadero trabajo rara vez reside en la actualización de versión. Android 16 modifica el comportamiento del diseño adaptativo en pantallas de 600 dp o más anchas, donde las aplicaciones dirigidas a la API 36 ya no pueden bloquear la orientación ni la relación de aspecto, y se elimina la opción de desactivar el diseño de borde a borde. Que una aplicación de teléfono bloqueada en modo vertical ocupe repentinamente toda la pantalla de una tableta en modo horizontal es un problema de diseño, no una modificación de Gradle.
¿Qué errores técnicos provocan rechazos reiterados?

Estos son los problemas que vemos una y otra vez en proyectos de rescate, especialmente en bases de código ensambladas rápidamente por herramientas de codificación de IA que generan la pantalla de registro y se detienen ahí. Ya escribimos por separado sobre quién corrige las aplicaciones codificadas con Vibe cuando el primer envío a la tienda sale mal, y aparecen las mismas deficiencias, ya sea que el código provenga de un freelancer o de un IDE con inteligencia artificial como Google Antigravity.
| Error | Lo que dice el rechazo | La solución |
| El botón de eliminar oculta la cuenta en lugar de borrarla. | “Tu aplicación permite crear cuentas, pero no incluye una opción para eliminarlas”. | Elimine la fila del usuario y los datos dependientes, luego confirme en la aplicación. |
| Iniciar sesión con tokens de Apple nunca se revoca. | El mismo aviso 5.1.1(v), en un segundo intento. | Almacena el token de actualización al iniciar sesión, llama al punto final de revocación al eliminar |
| La dependencia inyecta permisos de medios. | “Política de permisos de fotos y videos” citando READ_MEDIA_IMAGES | Inspeccione el manifiesto combinado, elimínelo con tools:node=”remove” o cambie al selector de fotos. |
| Ubicación de fondo declarada para tres características | “Esta función no cumple los requisitos para el acceso a la ubicación en segundo plano”. | Declara una característica principal y graba un nuevo vídeo de demostración. |
| SDK de terceros sin manifiesto de privacidad | ITMS-91061 en la carga | Actualiza el SDK o reemplázalo si el mantenedor está inactivo. |
| El formulario de seguridad de datos contradice el comportamiento de la aplicación. | Advertencia sobre la política y posterior eliminación. | Vuelva a auditar cada llamada de red y luego reescriba el formulario. |
| Cuenta demo bloqueada por autenticación de dos factores (2FA). | “No pudimos iniciar sesión” según el punto 2.1 | Excluir la cuenta de revisión, agregar una nota de omisión |
| El SDK de análisis recopila identificadores que no figuran en la etiqueta de privacidad. | 5.1.1 Desajuste de privacidad | Conciliar las etiquetas con un rastro de red real |
¿Cómo preparamos una aplicación para su revisión antes de enviarla?
En Sigosoft, nuestro proceso previo a la presentación integra el trabajo de cumplimiento normativo como parte del desarrollo, no como una carrera contrarreloj la semana anterior al lanzamiento.
Los controles de seguridad se encuentran por debajo de todo esto. Contamos con la certificación ISO/IEC 27001:2022, evaluada de forma independiente por QRO, que abarca el diseño, desarrollo, pruebas, implementación, mantenimiento y soporte de aplicaciones web, aplicaciones móviles, software en la nube y plataformas de análisis de datos, incluyendo la gestión de datos de clientes. Dicha certificación se mantiene bajo una Declaración de Aplicabilidad formal con auditorías de vigilancia periódicas, lo que significa que los controles son verificados por un tercero.
En la práctica, antes de que una compilación pase a revisión, realizamos una revisión de código segura, comprobaciones de dependencias y configuración con corrección de errores registrada, y una auditoría de permisos sobre el manifiesto fusionado. Los entornos de desarrollo, preproducción y producción permanecen separados, por lo que un despliegue no puede interrumpir la API mientras un revisor está realizando pruebas. Las versiones se gestionan mediante pipelines de CI/CD en lugar de hacerlo manualmente.
En cuanto a la documentación, se firman acuerdos de confidencialidad (NDA) antes de acceder a cualquier información sensible. Los clientes que operan en sectores regulados reciben un acuerdo de protección de datos (DPA) conforme al RGPD, un acuerdo de derechos de propiedad intelectual (IP) que confirma la titularidad del código y un acuerdo de nivel de servicio (SLA) de soporte y mantenimiento que responde a la pregunta fundamental: ¿quién soluciona los problemas cuando Apple modifica una normativa seis meses después del lanzamiento? Los cuatro documentos se pueden descargar desde nuestra página de seguridad y cumplimiento normativo.
Los formularios de declaración se consideran entregables con responsables y fechas límite. Declaración de características financieras, declaración de ubicación, declaración de fotos y videos, formulario de seguridad de datos, etiquetas de privacidad de la aplicación, cuestionario de clasificación por edad. Cada uno tiene un responsable y una fecha límite antes de que se cierre la rama de lanzamiento.
¿Ya te la han rechazado o la vas a enviar la semana que viene?
Envíanos el correo electrónico de rechazo y tu compilación. Te indicaremos qué directriz se está aplicando, qué busca el revisor y qué cambios son necesarios en el código, en comparación con lo que solo requiere completar correctamente un formulario. Si aún no has enviado tu solicitud, realizaremos la misma auditoría antes de que lo hagas, lo cual resulta considerablemente más económico que tres ciclos de revisión. Ponte en contacto con el equipo llamando al +91 9846237384 o a través de la página de contacto.
¿Te han rechazado más de una vez? Cómo conseguir que te aprueben la aplicación.
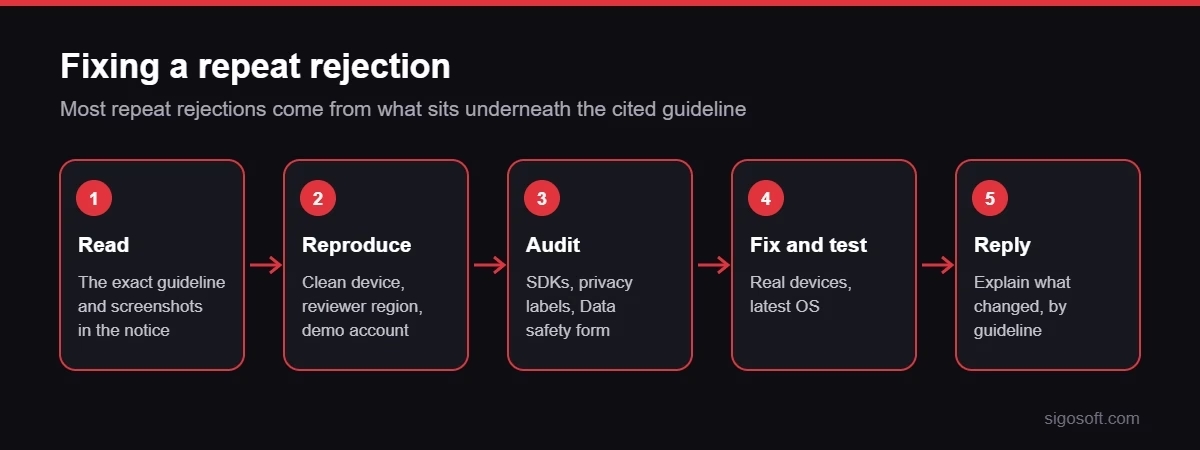
Un segundo o tercer rechazo suele significar que el problema no reside en el elemento que el revisor mencionó, sino en algo subyacente: una cuenta de demostración que caduca, un SDK que recopila datos no declarados o un flujo que solo falla en el dispositivo del revisor. Solucionar estos problemas requiere una auditoría breve, no una nueva presentación.
- Reproduzca la ruta del revisor. En un dispositivo limpio, en la región del revisor, con la cuenta de demostración que usted proporcionó.
- Auditar cada SDK en contra de sus etiquetas de privacidad y formulario de seguridad de datos.
- Prueba en dispositivos reales y las últimas versiones del sistema operativo; nuestro prueba de aplicaciones móviles El equipo realiza comprobaciones previas al envío según las directrices de ambas tiendas.
- Responda al revisor con precisión en App Store Connect o en Play Console, haciendo referencia a la directriz y a los cambios realizados.
Si la aplicación fue desarrollada por un proveedor que ha dejado de funcionar o se generó rápidamente con herramientas de IA y sigue sin superar la revisión, nuestros equipos de rescate de proyectos de software y de aplicaciones desarrolladas con IA pueden hacerse cargo, solucionar los problemas y lograr que la aplicación pase la revisión. Envíenos el mensaje de rechazo y le indicaremos qué se necesita.
Preguntas frecuentes
¿Por qué se rechazó mi solicitud por no cumplir con la directriz 2.1?
La directriz 2.1 abarca la integridad de la aplicación. Detecta fallos en dispositivos no probados, contenido de relleno (como texto de relleno), enlaces rotos, servidores que dejaron de funcionar durante la revisión y credenciales de demostración faltantes. Apple afirma que más del 40 % de los problemas de revisión sin resolver se encuentran en esta sección. Pruebe la aplicación en dispositivos físicos con diferentes tamaños de pantalla antes de volver a enviarla.
¿Necesito una opción para eliminar la cuenta en mi aplicación?
Sí, si tu app permite la creación de cuentas. Apple exige una opción para eliminar la app dentro de la misma, según la directriz 5.1.1(v). Google exige tanto una opción dentro de la app como un enlace web donde los usuarios puedan solicitar la eliminación sin necesidad de reinstalarla. La desactivación, suspensión o congelación de una cuenta no satisface los requisitos de ninguna de las dos tiendas.
¿Qué es un manifiesto de privacidad y necesito uno?
Un manifiesto de privacidad es un archivo PrivacyInfo.xcprivacy que declara qué datos recopila tu aplicación y qué API de motivos obligatorios utiliza. Apple exige motivos aprobados desde mayo de 2024. Desde febrero de 2025, los SDK de terceros que afectan a la privacidad también deben incluir manifiestos; de lo contrario, la carga fallará con el error ITMS-91061.
¿Puede rechazarse mi aplicación por usar un SDK de terceros?
Sí, y sucede con frecuencia. Un SDK sin manifiesto de privacidad bloquea completamente la subida de archivos. Además, una dependencia puede inyectar permisos como READ_MEDIA_IMAGES en el manifiesto combinado sin que usted escriba código alguno, lo que provoca un rechazo por parte de Google Play. Revise las dependencias antes de cada envío.
¿Mi aplicación necesita un inicio de sesión de invitado para pasar la revisión de Apple?
A menudo, sí. La directriz 5.1.1 prohíbe exigir el registro para acceder a contenido y funciones que no estén vinculadas a una cuenta de usuario específica. Si los usuarios pueden navegar, buscar o leer sin una cuenta, restringir el acceso tras un registro conlleva el riesgo de rechazo. El registro debe ser opcional o estar vinculado a funciones específicas de la cuenta.
¿Qué nivel de API objetivo requerirá Google Play en 2026?
A partir del 31 de agosto de 2026, las nuevas aplicaciones y actualizaciones deberán estar dirigidas a Android 16 (nivel de API 36). Las aplicaciones para Wear OS y Automoción requieren la API 35, mientras que las de Android TV y XR requieren la API 34. Las aplicaciones existentes deben estar dirigidas al menos a la API 35 para seguir siendo visibles para los nuevos usuarios. Las extensiones estarán vigentes hasta el 1 de noviembre de 2026.
¿Necesito versiones diferentes de la aplicación para diferentes países?
Por lo general, no se trata de binarios diferentes, sino de declaraciones y documentación distintas. Las aplicaciones de préstamos requieren licencias nacionales del RBI, FCCPC o el Banco Central de Kenia. La distribución en la UE exige la verificación del estatus de operador DSA. Varios estados de EE. UU. ahora exigen verificación de edad. La compilación se puede compartir, pero la evidencia de cumplimiento no.
¿Cuánto tiempo tarda el proceso de revisión de la App Store en 2026?
Los tiempos de revisión varían según la tienda, la categoría de la aplicación y el volumen de solicitudes, y ni Apple ni Google garantizan un plazo de respuesta. La variable que usted controla es la exhaustividad. Una solicitud con credenciales de demostración funcionales, URL de políticas activas, declaraciones precisas y sin contenido de relleno se procesa más rápido que una que genera preguntas para los revisores.
¿Cuántas veces puede rechazarse una aplicación antes de que sea prohibida?
El rechazo reiterado por sí solo no conlleva una prohibición. Las infracciones reiteradas de las políticas del mismo tipo pueden resultar en la eliminación de la aplicación y, en casos graves, en la cancelación de la cuenta de desarrollador. En lugar de volver a enviar la aplicación con cambios superficiales, corrija la directriz citada y utilice el Centro de resoluciones para solicitar aclaraciones.
Fuentes
- Apple Developer, Revisión de aplicaciones: https://developer.apple.com/distribute/app-review/
- Requisitos para desarrolladores de Apple: https://developer.apple.com/news/upcoming-requirements/
- Apple Developer, Directrices actualizadas para la revisión de aplicaciones, 13 de noviembre de 2025: https://developer.apple.com/news/?id=ey6d8onl
- Apple Developer, requisito para eliminar la cuenta: https://developer.apple.com/news/?id=12m75xbj
- Foros de desarrolladores de Apple, ITMS-91061: falta el manifiesto de privacidad: https://developer.apple.com/forums/tags/app-review
- Ayuda de la consola de Google Play, requisitos del nivel de API de destino: https://support.google.com/googleplay/android-developer/answer/11926878
- Ayuda de la consola de Google Play, requisitos para eliminar la cuenta de la aplicación: https://support.google.com/googleplay/android-developer/answer/13327111
- Ayuda de la consola de Google Play, permisos y API que acceden a información confidencial: https://support.google.com/googleplay/android-developer/answer/16558241
- Ayuda de la consola de Google Play, vista previa de la política de permisos actualizada: https://support.google.com/googleplay/android-developer/answer/16909972
- Ayuda de la consola de Google Play, ubicación en segundo plano: https://support.google.com/googleplay/android-developer/answer/9799150
- Ayuda de Google Play Console, Declaración sobre funciones financieras: https://support.google.com/googleplay/android-developer/answer/13849271
- Ayuda de Google Play Console, Préstamos Personales en India: https://support.google.com/googleplay/android-developer/answer/16604194
- Ayuda de la consola de Google Play, anuncios de políticas: https://support.google.com/googleplay/android-developer/announcements/13412212
- Desarrolladores de Android, descripción general de Play Age Signals: https://developer.android.com/google/play/age-signals/overview
- Sigosoft, Seguridad y Cumplimiento: https://sigosoft.com/legal-compliance/
¡Gracias por la respuesta!

Praveen Soman Director ejecutivo de Sigosoft
Emprendedor tecnológico y estratega de productos digitales, apasionado por desarrollar software escalable y resolver desafíos empresariales reales. Disfruta explorando la IA, las tecnologías emergentes, las startups y las ideas que dan forma al futuro de la tecnología.
Conecta en LinkedIn →Iniciar la discusión
¿Tienes preguntas o experiencias que quieras compartir? Nuestro equipo las lee y responde.