Каб інтэграваць ABHA ў праграму тэлемедыцыны, вы рэгіструецеся ў пясочніцы ABDM, атрымліваеце токен доступу да шлюза і атрымліваеце адкрыты ключ ABDM. Затым вы ствараеце або правяраеце ABHA пацыента праз API рэгістрацыі і ўваходу V3, пры гэтым нумар Aadhaar і OTP шыфруюцца з дапамогай RSA перад адпраўкай. Гэта ахоплівае этап M1 ABDM. Каб абменьвацца і атрымліваць запісы кансультацый, вы дадаяце M2 і M3, а затым праходзіце функцыянальныя тэсты NHA і аўдыт бяспекі, перш чым атрымаць вытворчыя ключы.
Вось чаму гэта важна на практыцы. Пацыент у Кожыкодэ далучаецца да відэакансультацыі, і лекар просіць справаздачу аб HbA1c за мінулы год. Без ABHA пацыент праглядае фатаграфіі WhatsApp, пакуль гадзіннік ідзе. З падключэннем ABHA пацыент ухваляе запыт на сваім тэлефоне, і справаздача адлюстроўваецца на экране лекара. Гэты маленькі момант - гэта тое, што вы ствараеце.
Прыведзеныя ніжэй выклікі API адпавядаюць API версіі 3 ад ABDM, якія замянілі старыя патокі V1 і V2.
Хуткі адказ
- Што такое ABHA: 14-значны ідэнтыфікатар здароўя ў рамках лічбавай місіі Ayushman Bharat (ABDM), якая кіруецца Нацыянальным агенцтвам аховы здароўя (NHA)
- Што ваша праграма робіць з гэтым: стварыць новую ABHA, праверыць існуючую, паказаць картку ABHA і прывязаць запісы кансультацый
- Якая веха: Стварэнне і праверка ABHA — гэта M1. Абмен запісамі — M2 (HIP). Атрыманне запісаў — M3 (HIU).
- Дзе вы яго будуеце: пясочніца ABDM з выкарыстаннем API V3
- Што вам трэба для выхаду ў прамым эфіры: Функцыянальнае тэсціраванне NHA, аўдыт бяспекі, праведзены агенцтвам, упаўнаважаным CERT-In, і прадукцыйныя паўнамоцтвы
Чаму інтэграцыя ABHA мае значэнне для тэлемедыцыны ў 2026 годзе
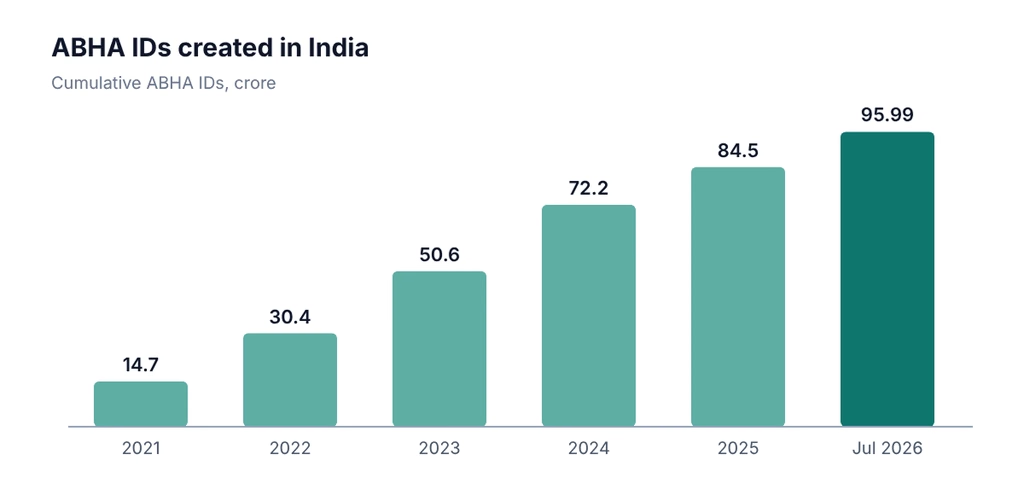
ABHA больш не з'яўляецца нішавым ідэнтыфікатарам. Міністэрства аховы здароўя паведаміла Лок Сабха , што да 31 ліпеня 2026 года было створана 95.99 крор ідэнтыфікатараў ABHA. На пасяджэнні Рулявой групы місіі ABDM 10 ліпеня 2026 года міністэрства таксама паведаміла пра больш чым 105 крор звязаных медыцынскіх запісаў, 5.33 лакха зарэгістраваных устаноў і 2.72 лакха ўстаноў, якія выкарыстоўваюць праграмнае забеспячэнне з падтрымкай ABDM.
Для тэлемедыцынскага бізнесу гэта змяняе тры рэчы:
- Пацыенты ўжо маюць ABHA
Многія з іх атрымалі яго ў дзяржаўным шпіталі або лагеры. Папрасіць іх перадрукаваць свае дадзеныя здаецца марудным, бо дастаткова сканавання QR-кода або аднаразовага пароля. - Кліенты бальніцы просяць пра гэта
Шпіталі і клінікі, якія супрацоўнічаюць з дзяржаўнымі схемамі, усё часцей чакаюць праграмнага забеспячэння, гатовага да ABDM. - Лекары атрымліваюць лепшы кантэкст
Папярэднія рэцэпты і справаздачы даходзяць да лекара са згоды, таму кансультацыя карацейшая і бяспечнейшая.
Гэта кіраўніцтва ахоплівае абодва бакі працы ABHA: бізнес-погляд ABDM (этапы, згода, сертыфікацыя і абарона дадзеных) і звароты па V3, якія робяць вашы распрацоўшчыкі.
Этапы інтэграцыі ABHA: M1, M2 і M3
| Вяха | Што робіць ваша праграма для тэлемедыцыны | Роля ABDM |
|---|---|---|
| M1 | Стварыце ABHA, праверце ABHA, пакажыце карту ABHA і QR-код, прыміце праграму «Сканаваць і падзяліцца» пры рэгістрацыі. | Паслугі ABHA |
| M2 | Звязвайце кожную кансультацыю з кантэкстам лячэння і дзяліцеся запісамі, калі пацыент на гэта згодны | Пастаўшчык медыцынскай інфармацыі (HIP) |
| M3 | Запытайце карты пацыента ў іншых пастаўшчыкоў і пакажыце іх лекару | Карыстальнік інфармацыі аб здароўі (HIU) |
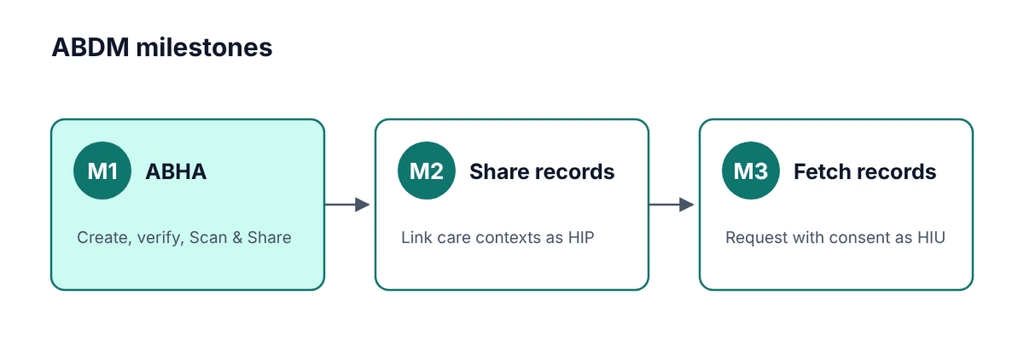
У кіраўніцтвах па інтэграцыі таксама апісваецца чацвёрты этап, M4, для лічбавых страхавых прэтэнзій праз Нацыянальную біржу прэтэнзій па ахове здароўя (NHCX). Большасць праграм тэлемедыцыны не патрабуюць гэтага пры запуску, але варта гэта запланаваць, калі вашымі кліентамі з'яўляюцца бальніцы, якія падаюць страхавыя прэтэнзіі ( Nirmitee ).
Пачніце з M1 і спачатку прымусьце яго працаваць з рэальнымі пацыентамі. Звярніце ўвагу, што NHA паведаміла карыстальнікам пясочніцы на сваім форуме распрацоўшчыкаў, што перад выхадам з дэманстрацыі пясочніцы неабходна выканаць як мінімум два этапы, таму плануйце M1 і M2 разам.
Інтэграцыя ABHA API: выклікі V3, крок за крокам
Базавымі хостамі ў пясочніцы з'яўляюцца abhasbx.abdm.gov.in/abha/api для выклікаў ABHA і dev.abdm.gov.in для шлюза. У прадукцыйнай версіі выкарыстоўваюцца іншыя хосты і новыя ўліковыя дадзеныя, якія NHA выдае пасля выхаду з пясочніцы.
Крок 1: Атрымайце доступ да пясочніцы
Падайце заяўку ў пясочніцы ABDM , указаўшы рэквізіты вашай арганізацыі і сцэнар выкарыстання (напрыклад, праграма для тэлекансультацый). Пасля адабрэння вы атрымаеце ідэнтыфікатар кліента і сакрэтны значэнне кліента. Захоўвайце сакрэт у менеджары сакрэтаў з першага дня, а не ў сваім кодзе.
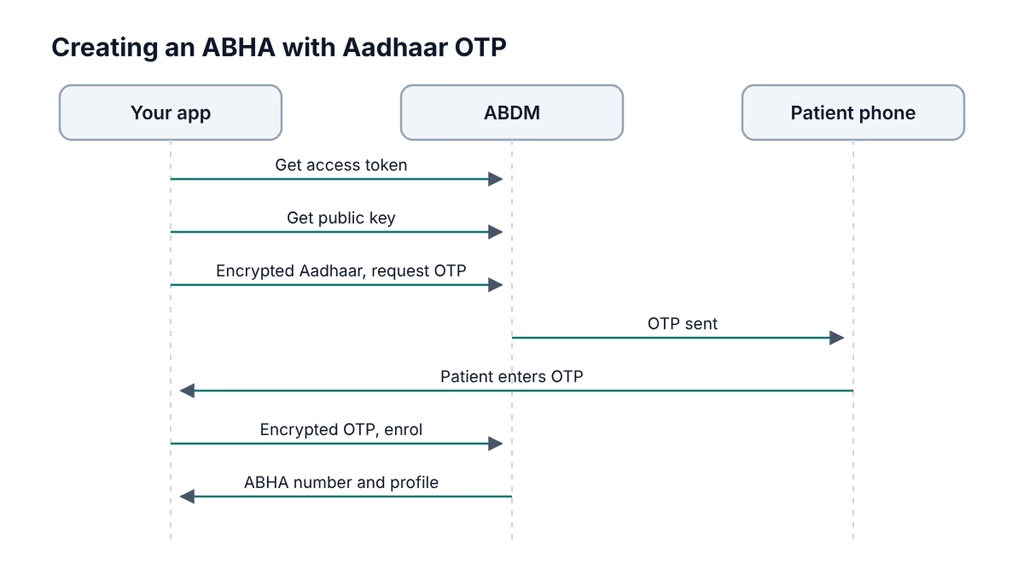
Крок 2: Атрыманне токена доступу да шлюза
Каб атрымаць токен-носьбіт, выклічце API сесій шлюза, выкарыстоўваючы свой ідэнтыфікатар кліента і сакрэтны код. Кожны наступны выклік адпраўляе наступныя загалоўкі:
| Загаловак | значэнне |
|---|---|
| аўтарызацыя | Токен-носьбіт з API сесій |
| Ідэнтыфікатар запыту | Новы UUID для кожнага запыту |
| TIMESTAMP | Бягучы час у фармаце ISO 8601 UTC, напрыклад, 2026-10-27T07:30:00.000Z |
| X-CM-ID | sbx у пясочніцы, abmd у вытворчасці |
Тэрмін дзеяння токена мінае, таму захоўвайце токен у кэшы і абнаўляйце яго да заканчэння тэрміну дзеяння, замест таго, каб выклікаць API сесій пры кожным запыце.
Крок 3: Атрымаць адкрыты ключ ABDM
Выклічце GET /v3/profile/public/certificate. ABDM выкарыстоўвае гэты ключ для абароны нумароў Aadhaar, мабільных нумароў і аднаразовых пароляў падчас перадачы. Кэшуйце яго, але абнаўляйце па раскладзе, бо ключ змяняецца.
Крок 4: Зашыфруйце нумар Aadhaar
V3 адхіляе звычайныя тэкставыя лікі Aadhaar і аднаразовыя паролі. Зашыфруйце іх з дапамогай адкрытага ключа з дапамогай RSA з дапаўненнем OAEP (SHA-1, MGF1), якое падтрымка інтэграцыі ABDM апісвае як RSA/ECB/OAEPWithSHA-1AndMGF1Padding. У Node.js:
імпартаваць крыпта з 'node:crypto';
// publicKeyPem: ключ з /v3/profile/public/certificate, абгорнуты як адкрыты ключ PEM
экспартная функцыя encryptForAbdm(значэнне, publicKeyPem) {
вярнуць crypto.publicEncrypt(
{ключ: publicKeyPem, запаўненне: crypto.constants.RSA_PKCS1_OAEP_PADDING, oaepHash: 'sha1' },
Buffer.from(значэнне, 'utf8')
).toString('base64');
}
Крок 5: Запытайце аднаразовы пароль Aadhaar
POST /v3/рэгістрацыя/запыт/OTP
{
«Ідэнтыфікатар txn»: «»,
«абсяг»: [«абха-рэгістрацыя»],
“loginHint”: “aadhaar”,
«Ідэнтыфікатар уваходу»: « ”,
«otpSystem»: «aadhaar»
}
У адказ вяртаецца txnId і паведамленне аб тым, што аднаразовы пароль быў адпраўлены на нумар мабільнага тэлефона, звязаны з Aadhaar пацыента. Захавайце txnId для наступнага званка.
Крок 6: Праверце аднаразовы пароль і стварыце ABHA
POST /v3/enrollment/enrol/byAadhaar
{
«Даныя аўтарызацыі»: {
«Метады аўтэнтыфікацыі»: [«адказная пара»],
«адказная пара»: {
«Ідэнтыфікатар txn»: « ”,
«Значэнне otp»: « ”,
«мабільны»: « «
}
},
«згода»: { «код»: «рэгістрацыя abha», «версія»: «1.4» }
}
Калі нумар мабільнага тэлефона, які падае пацыент, адрозніваецца ад нумара, прывязанага да Aadhaar, ABDM папросіць вас пацвердзіць яго з дапамогай другога аднаразовага пароля. Зноў выклічце /v3/enrollment/request/otp, усталяваўшы дыяпазон mobile-verify і otpSystem на abdm, а затым /v3/enrollment/auth/byAbdm.
Крок 7: Дазвольце існуючым уладальнікам ABHA ўвайсці ў сістэму
Большасць вашых пацыентаў ужо маюць ABHA. Для іх выкарыстоўвайце працэс уваходу замест рэгістрацыі: /v3/profile/login/request/otp, затым /v3/profile/login/verify. Пацыенты могуць увайсці, выкарыстоўваючы свой нумар ABHA або нумар мабільнага тэлефона.
Крок 8: Пакажыце карту ABHA і прыміце опцыю «Сканаваць і падзяліцца».
Пасля стварэння або ўваходу ў сістэму пакажыце пацыенту яго картку ABHA (/v3/profile/account/abha-card) і QR-код (/v3/profile/account/qrCode). Для клінік, якія таксама прымаюць пацыентаў без папярэдняга запісу, падтрымайце функцыю «Сканіраванне і абмен», калі пацыент скануе QR-код вашай установы, і яго дадзеныя трапляюць на экран рэгістрацыі. Міністэрства паведамляе, што на сённяшні дзень было згенеравана амаль 24 крор токенаў «Сканіраванне і рэгістрацыя», таму пацыенты да гэтага прызвычаіліся.
Крок 9: Звязаць кансультацыі і атрымаць запісы (M2 і M3)
Пасля таго, як M1 спрацоўвае, кожная тэлекансультацыя становіцца кантэкстам догляду, звязаным з ABHA пацыента. Калі іншы пастаўшчык паслуг запытвае згоду пацыента, ваша праграма адпраўляе запісы ў выглядзе зашыфраванага пакета FHIR. Для M3 ваш лекар падае запыт на згоду, пацыент сцвярджае яго ў сваёй праграме PHR, і запісы паступаюць у вашу праграму.
Адно змяненне ў V3 закранае многія каманды: шлюз зваротна выклікае ваш сервер. У V3 выяўленне пацыентаў сінхроннае , і ўсе зваротныя выклікі паступаюць на адзін URL-адрас моста, прычым загаловак X-HIP-ID паказвае, для якой установы прызначаны запыт. Вашаму бэкенду патрэбныя публічныя, надзейныя канчатковыя кропкі зваротных выклікаў, а не толькі выходныя выклікі API.
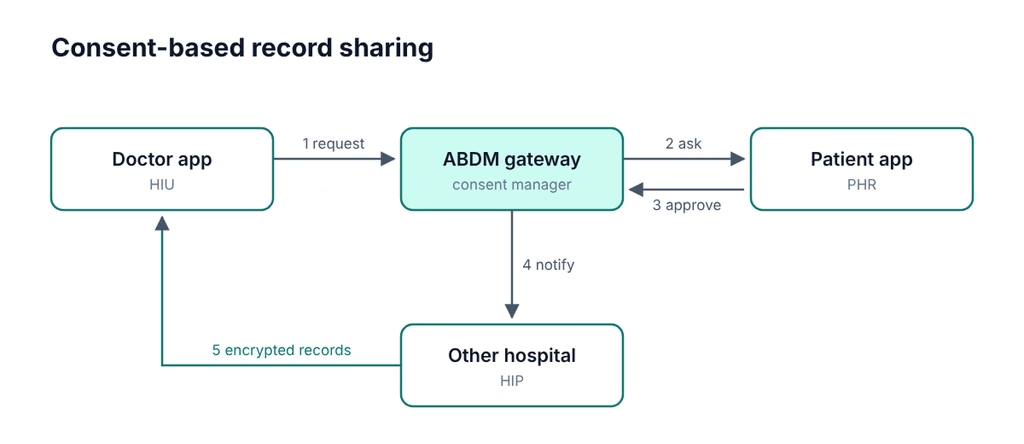
Як працуе працэс атрымання згоды
У M2 і M3 запісы ніколі не праходзяць праз цэнтральнае сховішча. Пацыент сам вырашае, хто што бачыць, у кожным канкрэтным выпадку:
- Ваш лекар, які дзейнічае як карыстальнік медыцынскай інфармацыі (HIU), падае запыт на згоду праз шлюз ABDM.
- Пацыент сцвярджае гэта ў сваім дадатку PHR і выбірае, якімі тыпамі запісаў і якім часовым акном падзяліцца.
- Шлюз паведамляе пастаўшчыку, які захоўвае запісы, — пастаўшчыку інфармацыі аб здароўі (HIP).
- HIP адпраўляе зашыфраваны пакет FHIR у вашу праграму, якая расшыфроўвае яго і паказвае лекару.
З гэтага вынікаюць два правілы. Адпраўляйце толькі кантэксты лячэння і часовы інтэрвал, які ўхваліў пацыент, ніколі не поўную гісторыю. І захоўвайце журнал аўдыту кожнага запыту на згоду, зацвярджэння і перадачы дадзеных, бо аўдыт бяспекі і любы запыт па абароне дадзеных будуць шукаць гэта.
Пасля тэлекансультацыі перанясіце электронны рэцэпт назад у запісы пацыента, звязаныя з ABHA, у якасці новага кантэксту лячэння, каб пацыент мог бачыць яго ў сваім дадатку PHR і дзяліцца ім з наступным лекарам ( Medical365 ).
Ад пясочніцы ABDM да вытворчасці
- Збярыце і пратэстуйце M1, затым M2 або M3 у пясочніцы.
- Прайсці функцыянальныя тэставыя выпадкі NHA для кожнага этапу.
- Атрымайце аўдыт бяспекі вэб-прыкладанняў (WASA) ад CERT-In уключанае агенцтваБяспечныя фірмы таксама называюць вынік сертыфікатам бяспечнага размяшчэння.
- Прадэманструйце праграмнае забеспячэнне для NHA і адпраўце форму выхаду з пясочніцы.
- Атрыманне ўліковых дадзеных для прадукцыйных сістэм і пераключэнне на прадукцыйныя хосты.
- Зарэгіструйце кожную ўстанову ў Рэестры ўстаноў аховы здароўя. Сертыфікацыя распаўсюджваецца на праграмнае забеспячэнне, а не на кожную клініку, якая яго выкарыстоўвае.
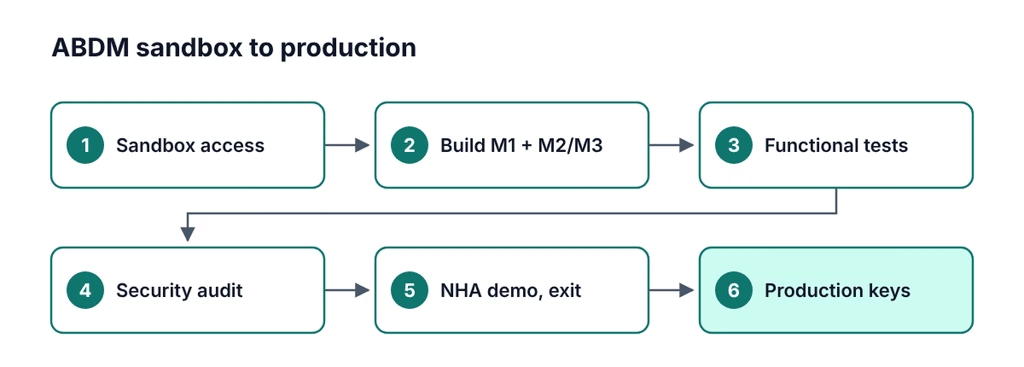
NHA абнаўляе гэты працэс, таму праверце бягучыя крокі на сайце пясочніцы ABDM, перш чым планаваць даты.
Тыповыя памылкі інтэграцыі ABHA
- Капіраванне старых падручнікаў
У многіх паведамленнях у блогу, у тым ліку ў нашай папярэдняй версіі гэтага, паказаны шляхі V1 або V2. Збірайце толькі на V3. - Адпраўка простых значэнняў Aadhaar або OTP
V3 чакае значэнні, зашыфраваныя з дапамогай RSA. Звычайныя значэнні не атрымліваюцца. - Няправільныя меткі часу
Адпраўляйце UTC у фармаце ISO 8601 і сінхранізуйце гадзіннік сервера з NTP. Змена гадзінніка прыводзіць да адхілення запытаў, якія выглядаюць выпадковымі. - «Рэсурс забаронены» (код 900908)
Звычайна гэта азначае, што ваш ідэнтыфікатар кліента не падпісаны на гэты API. Замест таго, каб змяняць код, звярніцеся ў службу падтрымкі інтэграцыі ABDM, каб уключыць яго. - Паўнамоцтвы са схаванымі прабеламі
Капіраванне сакрэтнага кода кліента з партала можа дадаць прабел або сімвал новага радка. Абрэжце яго. - Апрацоўка ABDM толькі як выходнага
M2 і M3 залежаць ад таго, ці даступныя канчатковыя кропкі зваротнага выкліку са шлюза. - Ігнараванне абароны дадзеных
Патокі ABHA апрацоўваюць нумары Aadhaar і медыцынскія запісы. Плануйце журналы згоды, шыфраванне і захоўванне індыйскіх дадзеных у адпаведнасці з Закон DPDP для праграм аховы здароўя з самага пачатку.
Распрацоўка экранаў ABHA, якія пацыенты сапраўды завяршаюць
API — гэта толькі палова справы. Пацыенты адмаўляюцца ад ABHA-працэдур, калі адчуваюць сябе згубленымі. Некалькі звычак дапамогуць:
- Спачатку спытайце, ці ёсць у пацыента ўжо ABHA, і па змаўчанні ўвайдзіце ў сістэму, а не стварыце яе.
- Паведаміце, куды аднаразовы пароль будзе адпраўлены («на мабільны тэлефон, звязаны з вашым Aadhaar»), перш чым адправіць яго
- Прапануйце малаялам, хіндзі, тамільскую і іншыя мовы, якімі карыстаюцца вашы пацыенты
- Растлумачце запыты на згоду простымі словамі: хто хоча якія запісы і на які тэрмін
- Дазвольце пацыенту працягнуць кансультацыю, калі ABHA не атрымаецца, і паспрабуйце пазней.
Як Sigosoft стварае праграмы для тэлемедыцыны, гатовыя да ABHA
Sigosoft распрацоўвае праграмы для тэлемедыцыны для клінік, бальніц і стартапаў у галіне аховы здароўя. Напрыклад, наша праграма Medicino аб'ядноўвае запіс на прыём да лекара, відэакансультацыі і дастаўку лекаў у адным прадукце. Для індыйскіх кліентаў мы плануем уключыць ABHA ў першы рэліз, а не як пазнейшае дапаўненне.
У праекце ABHA наша каманда займаецца:
- Падарожжа па пясочніцы: прыкладанне, налада кліента і планаванне этапаў (M1 з M2 або M1 з M3)
- Патокі М1: Стварэнне, уваход, карта, QR-код, сканаванне і абмен ABHA, пабудавана на V3
- Слой зваротнага выкліку: надзейныя канчатковыя кропкі моста для M2 і M3 з журналам аўдыту для кожнай згоды і перадачы
- Бяспека і адпаведнасць патрабаванням: a тэст на пранікненне перад праходжаннем аўдыту бяспекі CERT-In, таму вынікі выяўляюцца да афіцыйнай праверкі, а таксама згода і апрацоўка дадзеных у адпаведнасці з Законам DPDP праз наш Паслугі па захаванні адпаведнасці Закону DPDP
- Астатняя частка прадукту: Відэазванкі WebRTC, электронныя рэцэпты, плацяжы і бяспечная воблачная архітэктура
Калі вы плануеце новы прадукт, наш дапаможнік па стварэнні MVP для тэлемедыцыны без яго наступнай перабудовы тлумачыць, як пакінуць месца для ABDM з самага пачатку.
Часта задаваныя пытанні
Што такое інтэграцыя ABHA?
Гэта дазваляе вашай праграме ствараць або правяраць нумар ABHA пацыента і прывязваць да яго яго медыцынскія запісы. У тэрміналогіі ABDM гэта этап M1.
Што такое пясочніца ABDM?
Гэта тэставае асяроддзе, дзе вы ствараеце і тэстуеце функцыі ABHA, M2 і M3, перш чым NHA выдасць прадукцыйныя паўнамоцтвы. Кожная арганізацыя, незалежна ад яе памеру, пачынае з гэтага.
Якую версію ABHA API мне варта выкарыстоўваць у 2026 годзе?
Выкарыстоўвайце API V3. Старыя патокі V1 і V2 з'яўляюцца састарэлымі, а V3 патрабуе нумароў Aadhaar і аднаразовых пароляў з шыфраваннем RSA.
Ці абавязковая інтэграцыя ABHA для праграм тэлемедыцыны?
Няма агульнага правіла, што кожнае прыкладанне для тэлемедыцыны павінна інтэграваць ABHA. На практыцы бальніцы і дзяржаўныя праграмы ўсё часцей патрабуюць праграмнага забеспячэння, гатовага да ABDM, таму гэта ўплывае на тое, якіх кліентаў вы можаце абслугоўваць.
Колькі часу займае інтэграцыя ABHA?
Толькі M1 можна пабудаваць за некалькі тыдняў, калі ваша каманда ведае "пясочніцу". Поўны шлях да прадукцыйнай версіі таксама залежыць ад функцыянальнага тэсціравання NHA, аўдыту бяспекі і дэманстрацыі, таму плануйце на месяцы, а не на тыдні. Інтэгратары публікуюць ацэнкі ад 8 да 12 тыдняў з вопытным партнёрам да 5-10 месяцаў для зборкі з нуля.ІГНЕК). Разглядайце гэта як заявы пастаўшчыка, а не як эталонныя паказчыкі.
Ці патрэбныя мне таксама М2 і М3?
M1 ахоплівае саму ABHA. Для абмену запісамі кансультацый вам патрэбны M2, а для атрымання запісаў ад іншых пастаўшчыкоў — M3. NHA запатрабавала выканання як мінімум двух этапаў перад выхадам з пясочніцы.
Ці патрэбен мне сертыфікаваны партнёр для інтэграцыі ABHA?
Не, любая зарэгістраваная арганізацыя можа падаць заяўку на доступ да пясочніцы. Партнёр, які працаваў у пясочніцы, у асноўным эканоміць ваш час на дэталізацыі V3, зваротныя званкі і падрыхтоўку да аўдыту.
Плануеце інтэграцыю ABHA?
Раскажыце нам пра сваё прыкладанне, неабходныя этапы і дату запуску. Напішыце нам на адрас электроннай пошты [email protected] , патэлефануйце па нумары +91 98462 37384 або дашліце свае патрабаванні , і мы адкажам вам з дарожнай картай праекта.
крыніцы
- Колькасць ABHA, 95.99 крор па стане на 31 ліпеня 2026 г. (адказ Лок Сабха): Жыццё ў Кашміры
- Лічбы ABDM з пасяджэння Рулявой групы місіі 10 ліпеня 2026 года: Індыйская фармацэўтычная пошта, Дзяржаўны дзеяч
- Ідэнтыфікацыйныя нумары ABHA па гадах, з 2021 па 2025 год: Навіны лічбавага здароўя, май 2026 г.
- Выклікі рэгістрацыі V3, загалоўкі і шыфраванне RSA OAEP: Форум распрацоўшчыкаў ABDM, паток адрасоў ABHA; Форум распрацоўшчыкаў ABDM, стварэнне M1 для V3; Даведнік па API ABHA V3 (сярэдні)
- Канчатковыя кропкі ўваходу, карты і сертыфіката V3: Канфігурацыя PSMRI FHIR-API
- Хосты пясочніцы, прадукцыйныя хосты і этапы сертыфікацыі: Nirmitee, інтэграцыя ABDM крок за крокам (2026)
- Сінхроннае выяўленне V3 і URL-адрас аднаго моста: Кіраўніцтва па міграцыі Nirmitee V3
- Тыповыя памылкі (часавыя меткі, уліковыя дадзеныя, 403): Нірміці, 25 распаўсюджаных памылак; Форум распрацоўшчыкаў ABDM, код 900908
- Два этапы перад выхадам з пясочніцы: Форум распрацоўшчыкаў ABDM
- Аўдыт бяспекі, праведзены агенцтвам, уключаным у склад CERT-In: Астра, снежань 2025 г.
- Падаўжэнне DHIS да 30 чэрвеня 2025 г.: Парламент Шанкара IAS
- Этап прэтэнзій па M4 і NHCX: Nirmitee, ABDM M1 да M4 вехі кіраўніцтва
- Графік інтэграцыі: Этапы развіцця і сертыфікацыя IGNEK, ABDM
- Электронныя рэцэпты вернутыя ў запісы, звязаныя з ABHA: Medical365, кіраўніцтва па тэлемедыцыне ў Індыі
Дзякуй за водгук!

Правін Соман Генеральны дырэктар Sigosoft
Тэхналагічны прадпрымальнік і спецыяліст па лічбавых прадуктах, які захапляецца стварэннем маштабуемых праграмных прадуктаў і вырашэннем рэальных бізнес-задач. З задавальненнем вывучае штучны інтэлект, новыя тэхналогіі, стартапы і ідэі, якія фарміруюць будучыню тэхналогій.
Падключыцеся да LinkedIn →Пачніце абмеркаванне
Пытанні ці ёсць вопыт, якім хочаце падзяліцца? Наша каманда чытае і адказвае.